Acasă
» Cum să
»
Cum să setați un ton de apel separat pentru apelurile de pe Skype pe Android
Cum să setați un ton de apel separat pentru apelurile de pe Skype pe Android
Video Cum să setați un ton de apel separat pentru apelurile de pe Skype pe Android
Vestea bună pentru cei care au obiceiul de a-și seta propriile tonuri de apel pentru fiecare persoană din agenda telefonică, pot seta acum un ton de apel pentru fiecare apelant din aplicația Skype pentru Android. Acum, doar ascultând tonul de apel, puteți ști cine vă sună, asta este minunat, nu-i așa?
Versiunea nouă Skype 5.10.0.15007 acceptă această caracteristică, astfel încât cei care nu au actualizat, vă rugăm să actualizați rapid la cea mai recentă versiune. Pentru a utiliza funcția de setare a tonului de apel pentru fiecare persoană pe Skype, urmați pașii de mai jos:
Instrucțiuni pentru instalarea unui ton de apel separat pe Skype pentru Android
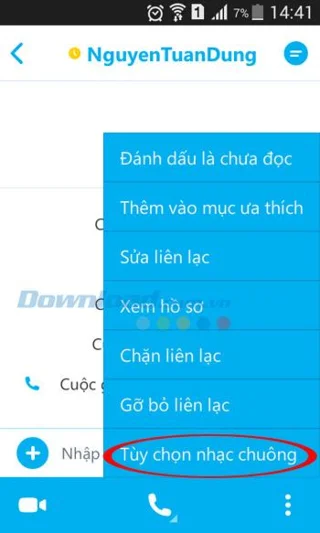
Pasul 1: După actualizarea la cea mai recentă versiune a Skype, atingeți numele persoanei care dorește să sune apelul. Apoi, faceți clic pe pictograma 3 puncte din colțul din dreapta jos al ecranului, selectați secțiunea Opțiuni ton de apel.
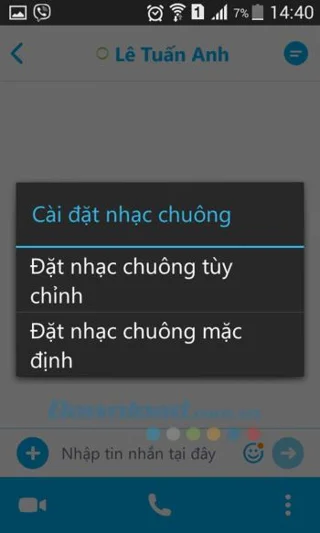
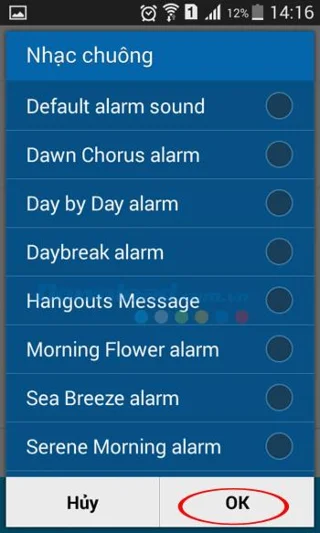
Pasul 2: În acest moment, va apărea fereastra Setare ton de apel , faceți clic pe Setare ton de apel personalizat ( Setați un ton de apel personalizat). Apoi, selectați tonul de apel din listă așa cum doriți, apoi faceți clic pe OK și puteți auzi acest ton de apel când acel prieten vă sună pe Skype.
Nu numai că, în ultima versiune a Skype se adaugă și posibilitatea de a trimite fotografii de la un chat la alt chat. Trebuie doar să apăsați și să țineți apăsată fotografia, apoi să selectați Transmitere fotografie (Transmitere fotografie) pentru a putea transmite fotografii.