Acasă
» Cum să
»
Cum să ștergeți clipboard-ul de pe iPhone
Cum să ștergeți clipboard-ul de pe iPhone
Instrumentul Clipboard de pe iPhone va stoca imagini sau date, astfel încât să le putem lipi rapid în alte aplicații. Cu toate acestea, atunci când salvați prea multe informații, în special informații personale, alte aplicații care au permisiunea de a lipi conținut din alte aplicații vor accesa clipboard-ul pentru a vizualiza acele informații. Acest lucru vă poate afecta confidențialitatea. Dacă da, utilizatorii pot șterge clipboard-ul de pe iPhone urmând linkul de mai jos.
Cum să ștergeți clipboard-ul de pe iPhone
Pasul 1:
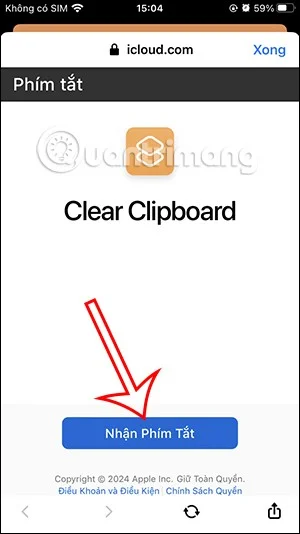
Utilizatorii vor instala comanda rapidă Clear Clipboard pentru iPhone folosind linkul de mai jos.
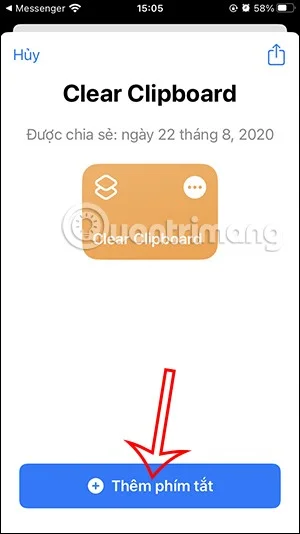
La această interfață, utilizatorul face clic pe Obține comanda rapidă pentru a continua. Apoi, utilizatorul atinge Adăugare comandă rapidă pentru a seta comanda rapidă către aplicație.
Pasul 3:
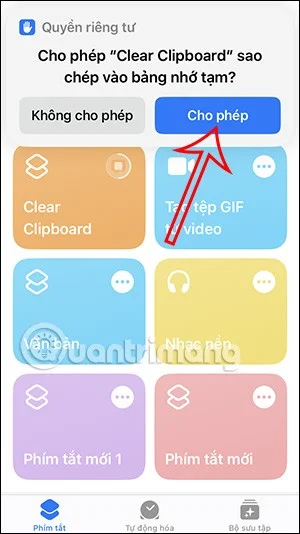
După instalarea comenzii rapide, faceți clic pe comanda rapidă pentru a rula. Apoi apare o fereastră pop-up, faceți clic pe Permite pentru a continua să ștergeți clipboard-ul de pe iPhone.
Pasul 4:
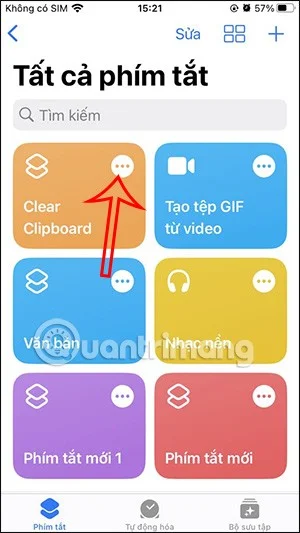
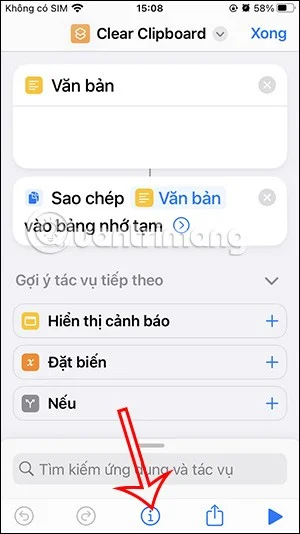
Pentru a adăuga comanda rapidă Clear Clipboard la ecranul de pornire , facem clic pe pictograma cu 3 puncte de la comanda rapidă. Apoi utilizatorul face clic pe pictograma de distribuire de mai jos.
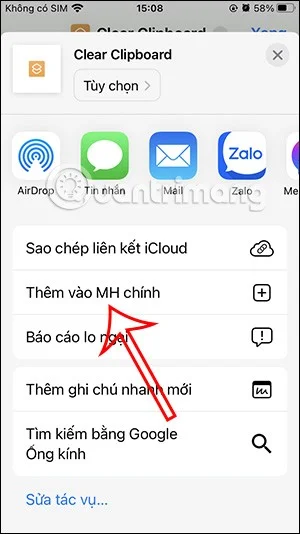
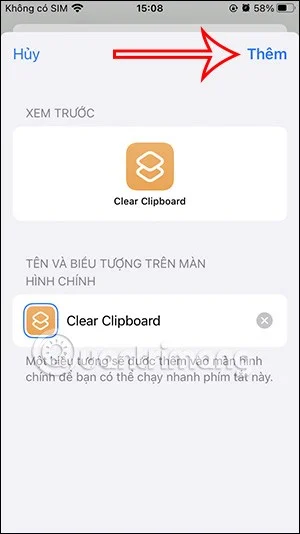
Afișați opțiuni, faceți clic pe Adăugați la ecranul principal pentru a efectua. Acum trebuie doar să faceți clic pe Adăugați. Deci, când trebuie să ștergeți clipboard-ul, trebuie doar să apăsați tasta de comandă rapidă de pe ecranul de start.
Cum să blocați accesul la clipboard pentru aplicațiile de pe iPhone
Puteți ajusta permisiunile de acces la clipboard ale aplicațiilor de pe iPhone pentru cele pe care nu le doriți.
Pasul 1:
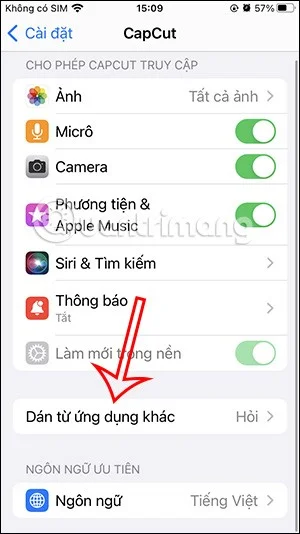
Faceți clic pe pictograma de setări și apoi selectați aplicația pentru care doriți să blocați accesul la clipboard. Apoi facem clic pe Lipire din alte aplicații .
Pasul 2:
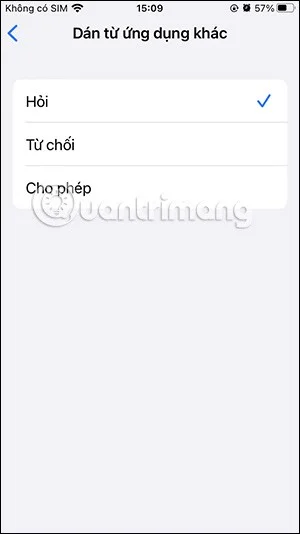
Acum faceți clic pe Refuza pentru a bloca accesul aplicației în clipboard.