Să ai grijă de amprenta ta digitală este obligatorie pe internet în zilele noastre. A avea un cont de Facebook pe care nu l-ai folosit de mult timp, dar încă există pe internet este enervant și inutil. Poate doriți să-l ștergeți definitiv și să eliminați toate datele vechi de pe internet.
Facebook vă solicită să introduceți parola contului pentru a o șterge. Totuși, nu-ți amintești și nici nu ai scris-o nicăieri. Din fericire, există soluții testate pentru a șterge definitiv vechiul cont de Facebook fără o parolă.
Să ne aprofundăm în depanare.
Recupereaza-ti parola
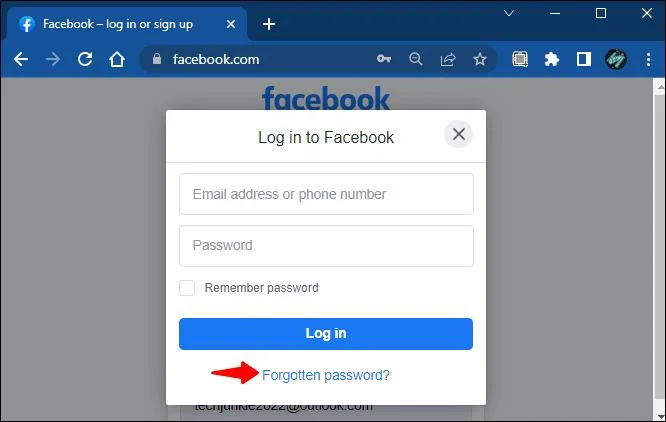
Cea mai simplă modalitate de a recâștiga accesul la vechiul cont de Facebook, astfel încât să îl puteți șterge, este să vă recuperați parola. Ecranul de pornire al Facebook oferă câteva opțiuni atunci când faceți clic pe linkul „Am uitat parola”.
Crearea unei noi parole pentru cont este simplă atâta timp cât cunoașteți adresa de e-mail a contului. Numărul de telefon asociat contului va funcționa și el. Dacă sunteți norocos și încă aveți aceste informații, iată pașii pentru resetarea parolei:
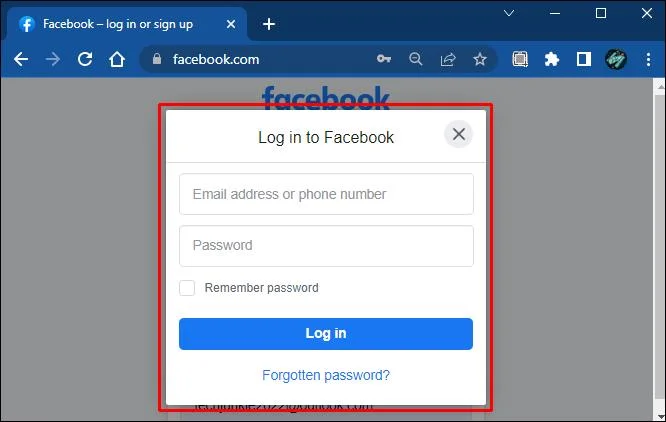
- Faceți clic pe linkul „V-am uitat parola” de pe pagina de conectare a Facebook.

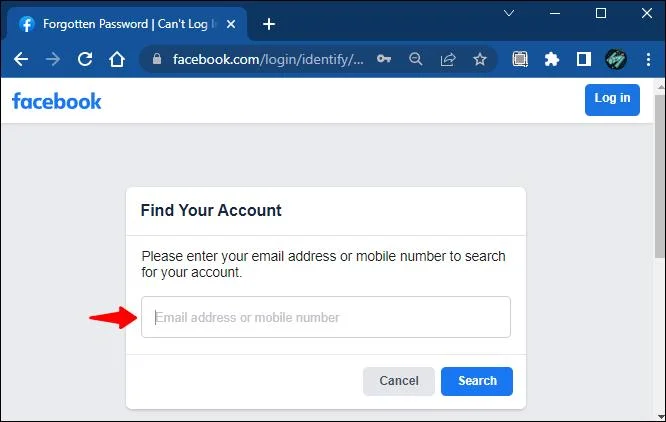
- Furnizați adresa de e-mail sau numărul de telefon mobil asociat contului.

- Faceți clic pe „Căutare”.

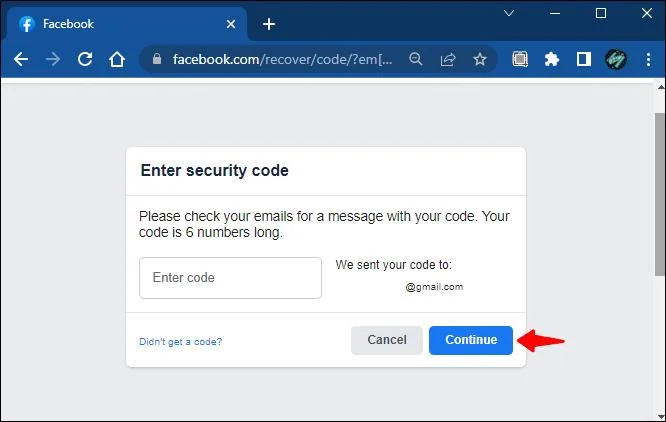
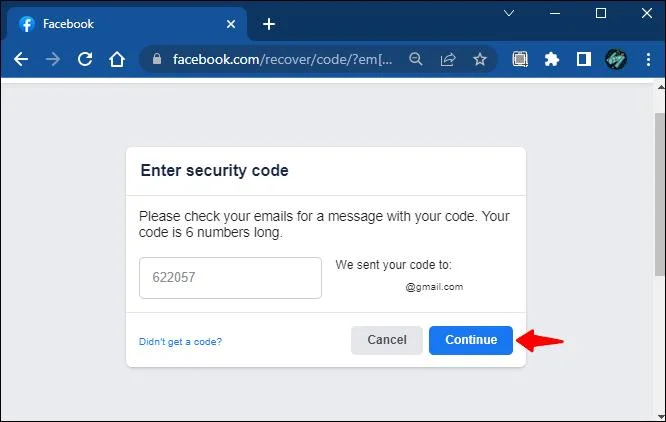
- Faceți clic pe „Continuați” pentru a trimite codul de conectare la adresa de e-mail sau la numărul de telefon pe care l-ați furnizat.

- Veți primi codul pe e-mail sau numărul dvs. de telefon. Introduceți codul și faceți clic pe „Continuați”.

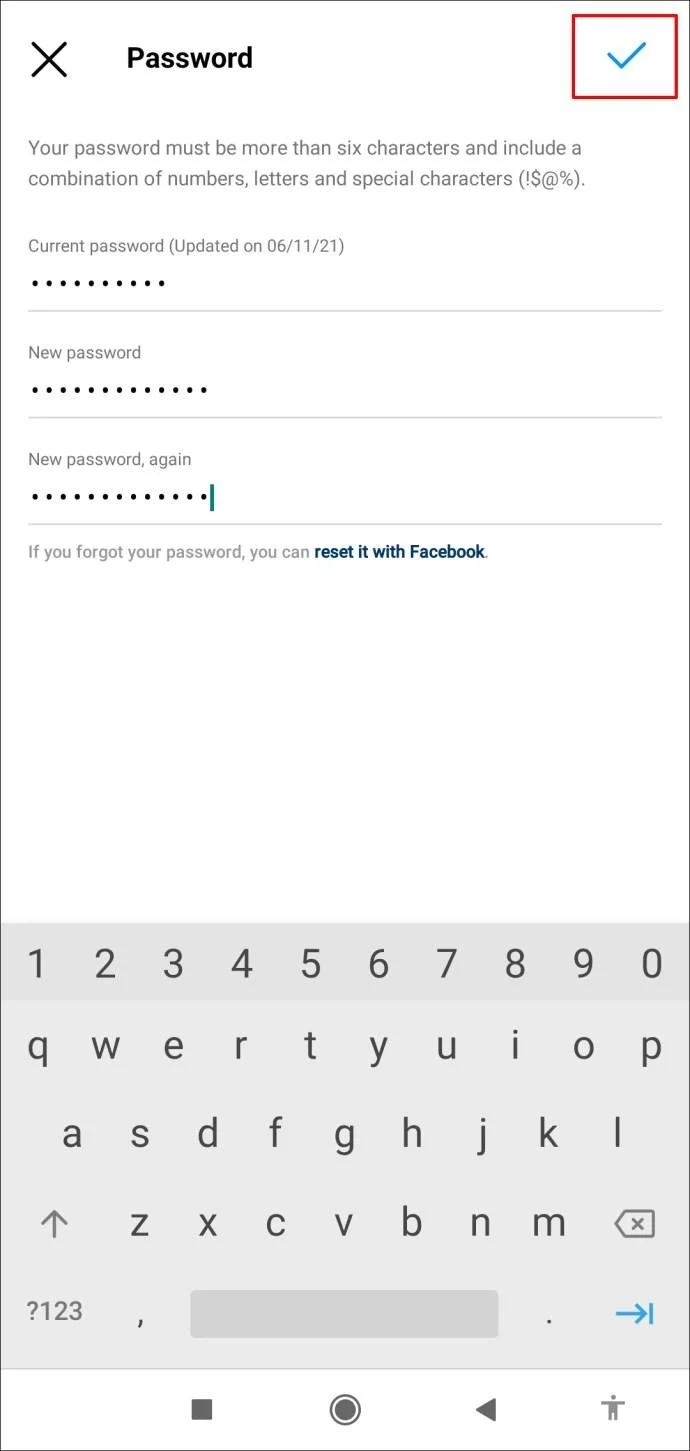
- Introduceți o nouă parolă și faceți clic pe „Continuați”.

Acum v-ați resetat parola și ați recâștigat accesul la cont. Acum, treceți la porțiunea de ștergere a contului a sarcinii:
- Conecteaza-te la contul tau.

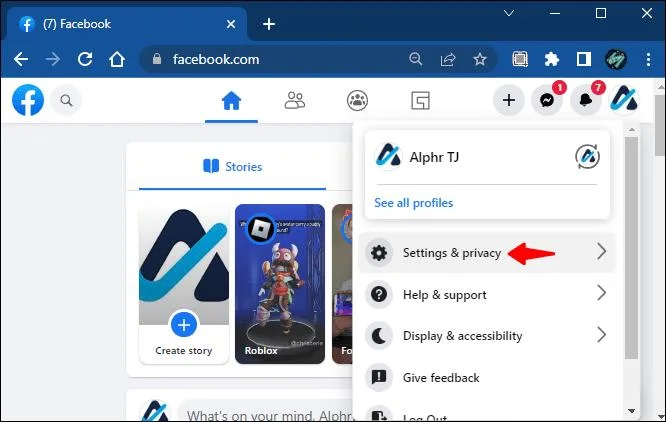
- Faceți clic pe pictograma profilului din dreapta sus a panoului Facebook.

- Accesați „Setări și confidențialitate”.

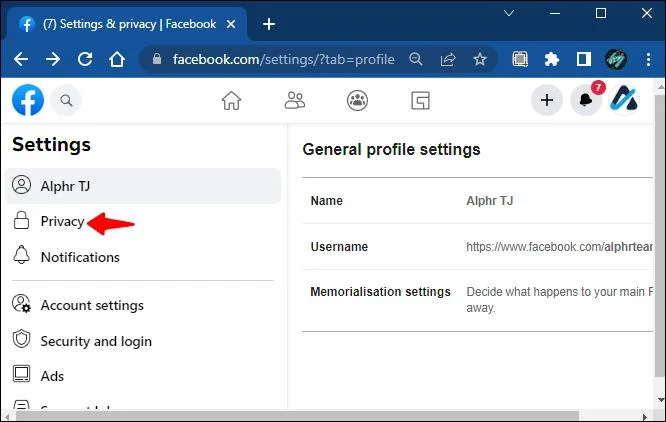
- Accesați „Setări” și apoi „Confidențialitate”.

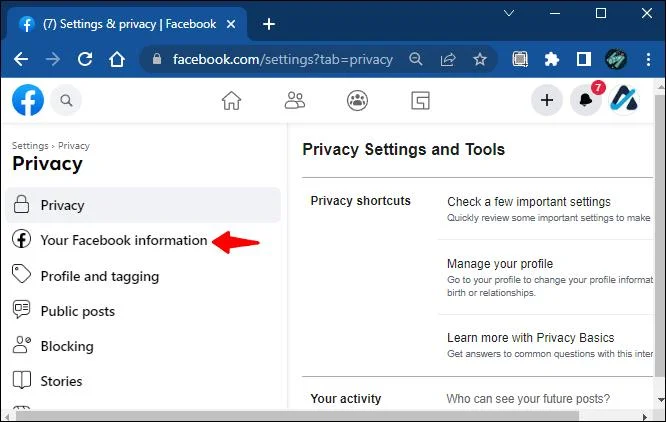
- Selectați „Informațiile dvs. Facebook”.

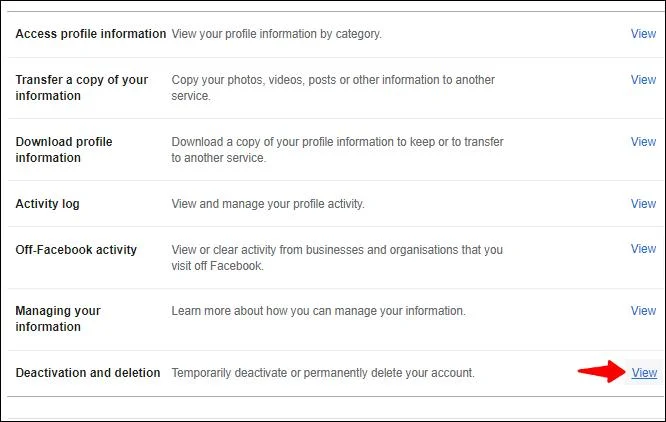
- Alegeți „Dezactivare și ștergere” și faceți clic pe „Vizualizare” din dreapta.

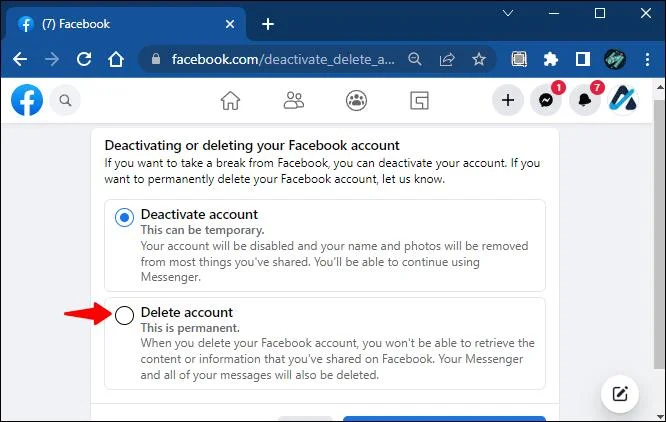
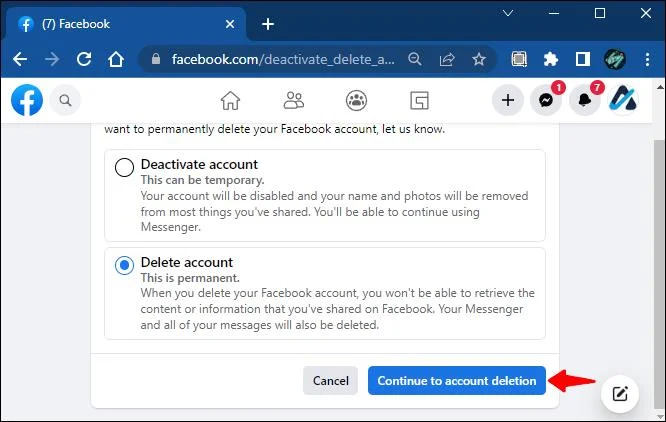
- Selectați opțiunea „Ștergeți contul” și continuați cu pașii.

- Faceți clic pe „Continuați cu ștergerea contului”.

- Introduceți parola și finalizați ștergerea.

Ce trebuie să faceți dacă nu aveți informații de conectare
În acest caz, recâștigarea accesului la cont poate deveni puțin mai complicată, dar nu este imposibil. Dacă nu vă amintiți adresa de e-mail asociată contului, Facebook vă va oferi indicii pentru a vă ajuta să ghiciți. De exemplu, adresa de e-mail la care v-ați conectat cu versiunea veche poate apărea ca k**** [email protected] . Aceste sugestii vă pot oferi un indiciu pentru a vă lumina memoria și a recupera parola.
De asemenea, puteți utiliza linkul https://www.facebook.com/login/identify pentru a vă căuta contul. Dacă căutați după nume, este posibil să nu apăreați în rezultate. Dacă acesta este cazul, faceți clic pe „Nu sunt pe listă”, introduceți numele unui prieten și mergeți la o altă căutare.
Raportați contul ca fals
Urmărirea pașilor pentru a recâștiga accesul la vechiul cont și a-l șterge în mod corespunzător poate să nu fie ușor. Cu toate acestea, există o scurtătură neortodoxă pentru a face acest lucru. Raportarea vechiului cont ca fiind fals vă poate ajuta să îl ștergeți rapid. Deoarece conceptul de amprentă digitală contribuie în mod natural la nașterea multor conturi false, ștergerea conturilor false este așteptată în metaversul Facebook.
Iată pașii pentru a vă raporta contul ca fals:
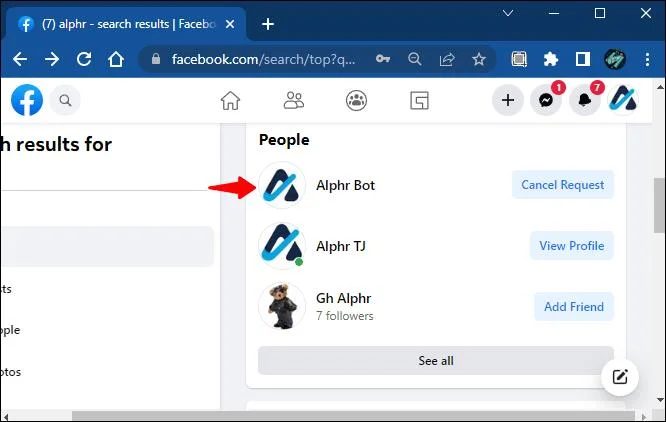
- Vizitați profilul vechiului dvs. cont.

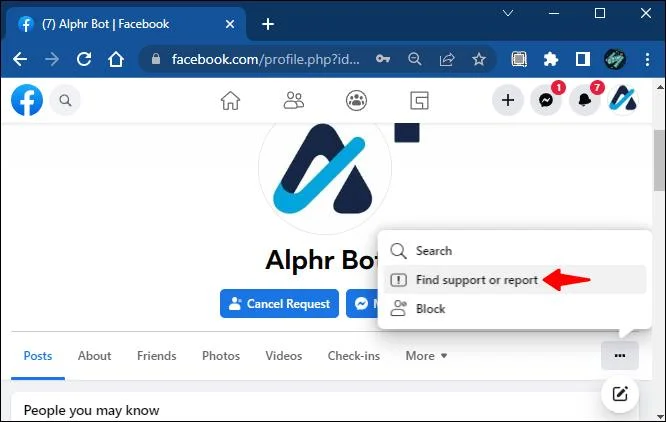
- Faceți clic pe cele trei puncte din dreapta jos a fotografiei de copertă.

- Selectați „Găsiți asistență sau raportați”.

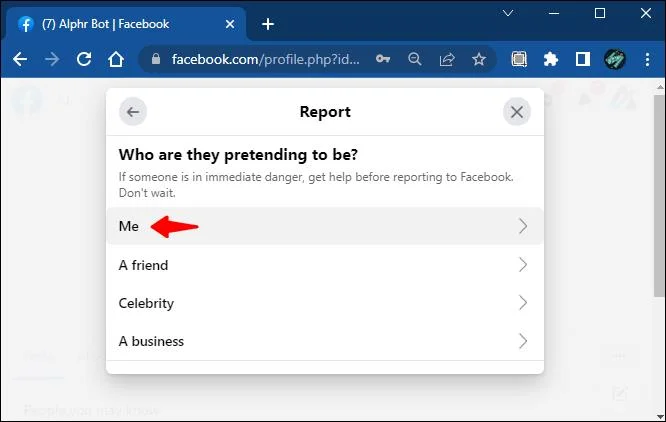
- Selectează „Prefăcând că sunt cineva”, apoi selectează „Eu”.

Puteți spune mai multor persoane să raporteze contul dacă nu funcționează prima dată. Există o șansă mai mare ca Facebook să recunoască contul ca fals și să-l ștergă dacă există mai multe rapoarte.
Contactați Centrul de ajutor Facebook
Mergeți direct la asistența pentru clienți Facebook este calea pe care ar trebui să o urmați dacă toate celelalte nu reușesc. Urmând acești pași, îți poți șterge definitiv contul de Facebook fără parolă și fără a aștepta 14 zile.
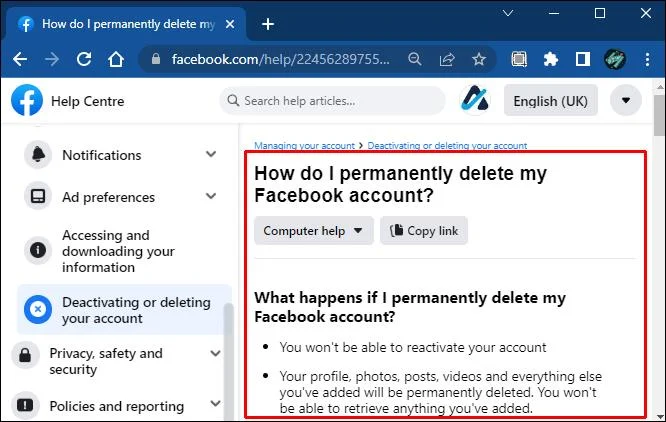
- Accesați Centrul de ajutor Facebook .

- Urmați instrucțiunile pentru a scrie suport Facebook o solicitare de ștergere a vechiului cont.

- Facebook permite ștergerea contului dvs. numai după furnizarea informațiilor menționate anterior și accesarea contului. Nu permite părților externe să acceseze conturi din motive de securitate, ceea ce este rezonabil.
Nu există o cale dreaptă
Poate doriți să vă ștergeți vechiul cont de Facebook din mai multe motive. Neavând informațiile necesare pentru ștergerea acesteia complică această sarcină, dar există modalități de a ocoli acest lucru.
Ștergerea unui vechi cont de Facebook fără o parolă este ușoară atâta timp cât aveți informații despre el. Dacă nu aveți informații pe care le-ați folosit pentru a crea contul, există o veste proastă: vechiul cont va rămâne probabil acolo pentru totdeauna.
Cum ați reușit să vă ștergeți contul de Facebook fără o parolă? Spune-ne în secțiunea de comentarii de mai jos!