Eliminarea pe Zalo este modalitatea noastră de a ne iubi pe cineva care se află pe lista noastră de prieteni. În comparație cu nivelul, atunci anularea prietenilor Zalo este „mai grea” și mai gravă decât blocarea mesajelor sau blocarea cuiva care nu are voie să vă contacteze.
Zalo pentru computer
Zalo pentru Android
Zalo pentru iOS
Zalo pentru Windows Phone
Zalo este unul dintre cele mai bune software gratuit de chat și mesagerie din Vietnam astăzi. Pentru fiecare utilizator de smartphone, după Facebook , Instagram , poate Zalo este o aplicație de care nu pot lipsi. Cum să folosești Zalo nu este dificil, însă, să-ți faci prieteni pe Zalo este destul de simplu și toată lumea știe, dar neprietenoase, probabil că ne întâlnim foarte rar, folosesc această caracteristică.
Instrucțiuni pentru ștergerea prietenilor de pe Zalo
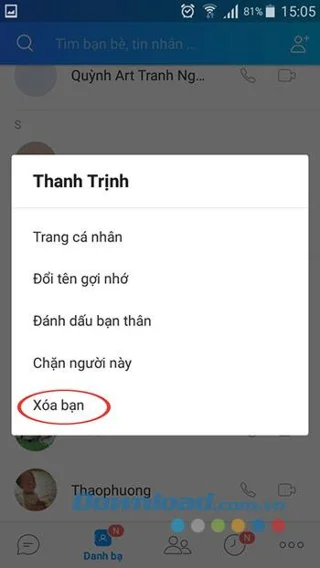
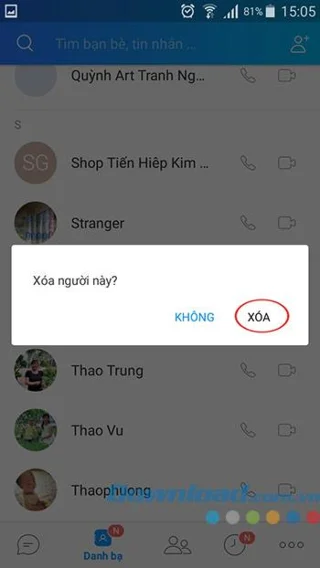
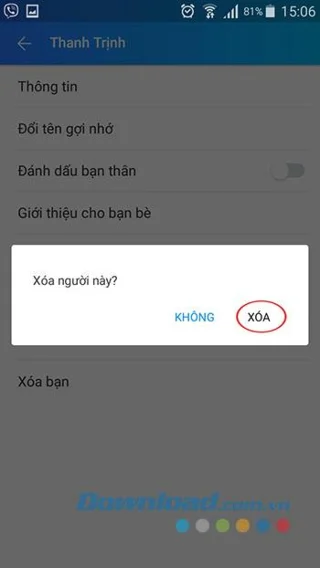
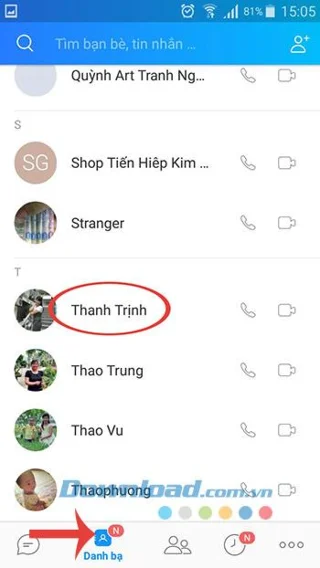
Deschideți aplicația Zalo , treceți la secțiunea Contacte (poza din cap), găsiți persoana pe care doriți să o împrieteniți. Apoi, țineți numele persoanei, selectați Ștergeți-vă . Când apare dialogul de confirmare Șterge această persoană , apăsați butonul Șterge pentru a-și face prietenii.


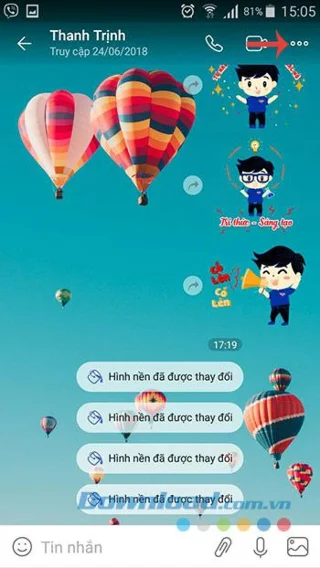
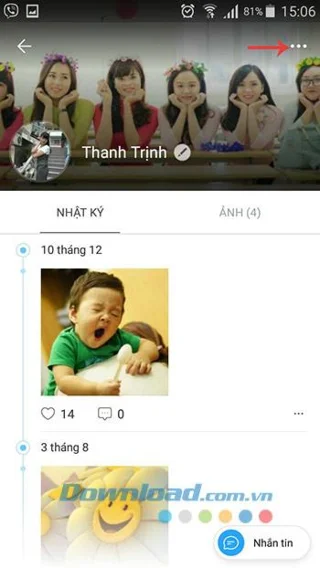
În plus, există o altă modalitate de a șterge și prietenii din contactele Zalo. Trebuie doar să faceți clic pe numele persoanei pe care doriți să o împrietenați, în interfața de chat faceți clic pe pictograma 3 puncte orizontale din colțul din dreapta sus.


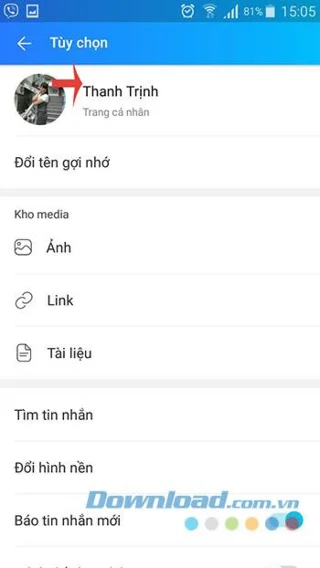
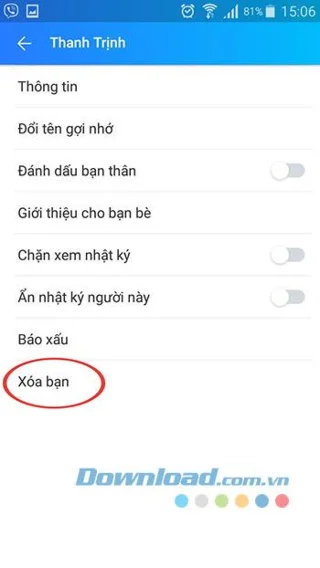
Apoi, faceți clic pe imaginea avatarului (Pagina personală) chiar de sus va fi dusă pe pagina personală a persoanei pentru a se împrieteni. Continuați să faceți clic pe pictograma 3 puncte orizontale din colțul din dreapta sus.


Acum, faceți clic pe Ștergeți-vă , apoi faceți clic pe butonul Șterge din mesajul Șterge această persoană ? are succes neprietenos.


Tutorial video pentru a-ți face un prieten pe Zalo
Notă: Ștergerea unui prieten este posibilă numai pe telefoane. Versiunea Zalo pentru computere nu acceptă încă această caracteristică, deci nu poate fi realizată.
Vă doresc implementarea cu succes!