Tính năng Safety Check của Facebook sẽ giúp bạn cho mọi người trong danh sách bạn bè biết bạn an toàn sau bất kỳ sự cố nào đó ở khu vực đang sống. Dưới đây là cách dùng Safety Check để tự đánh dấu bản thân an toàn trên Facebook.
Cách tự đánh dấu bản thân an toàn trên Facebook
Quá trình này thực hiện tương tự trên mobile hoặc desktop.
Trang Ứng phó khẩn cấp trên Facebook
- Tới trang Ứng phó khẩn cấp - Crisis Response trên Facebook: https://www.facebook.com/crisisresponse/.
- Bạn sẽ thấy một danh sách các cuộc khủng hoảng đang diễn ra, bao gồm cả những sự kiện đang ảnh hưởng tới người mà bạn quen biết.
- Click nút Tìm hiểu thêm - Learn More trên cuộc khủng hoảng bạn muốn tìm hiểu.
- Bạn sẽ thấy một thông báo hỏi về sự an toàn của bạn.
- Chọn I’m Safe để chia sẻ một bài viết thông báo cho bạn bè biết về tình trạng của bạn.

Click I'm Safe nếu bạn đang an toàn
Facebook dùng dữ liệu vị trí để hiện các cuộc khủng hoảng ảnh hướng tới bạn. Tuy nhiên, trong một số trường hợp, chẳng hạn như khi đi du lịch, bạn có thể tự đánh dấu bản thân an toàn trong một sự kiện nằm ngoài khu vực thường cư trú.
Nếu ở trong trường hợp này, bạn sẽ thấy tin nhắn Facebook hỏi bạn có đang ở trong vùng bị ảnh hưởng sau khi click nút Learn More về sự kiện cụ thể nào đó. Trả lời Yes để banner Safety Check hiện ra.
Khi mọi người ở vị trí của bạn đăng các bài viết liên quan tới sự kiện hay các hãng tin tức báo cáo về sự kiện thảm khốc nào đó, bạn cũng sẽ thấy thông báo xác minh độ an toàn trên trang chủ Facebook.
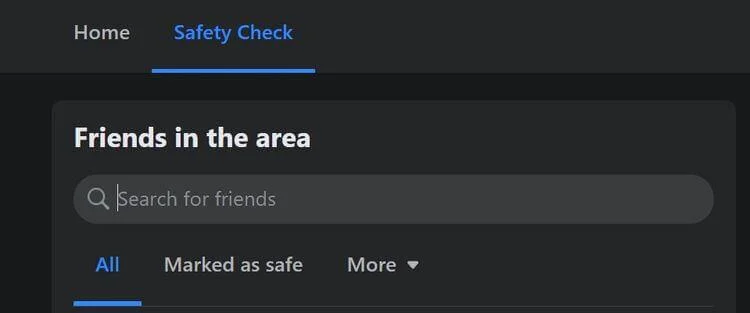
Trang Learn More cũng có các tab Home and Safety Check ở phía trên. Tab Home cung cấp thông tin chung về thảm họa cùng các mẹo bảo vệ bản thân và gửi yêu cầu trợ giúp, quyên góp…
Cách kiểm tra sự an toàn của bạn bè
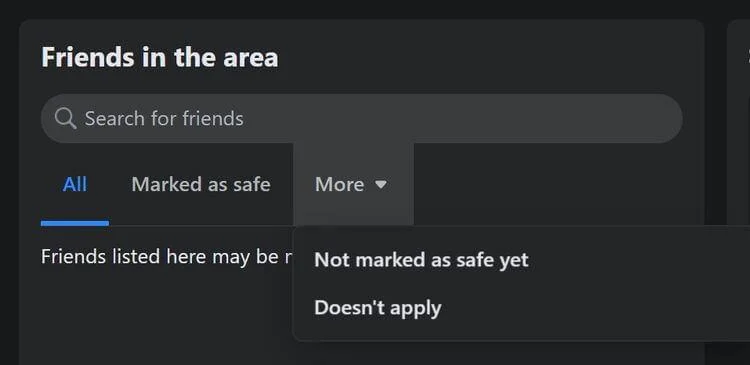
Bạn cũng có thể tới tab Safety Check để liên lạc với một người bạn bị ảnh hưởng nếu không thấy họ hiện trạng thái trên trang này.
1. Chọn More > Not marked as safe yet.

2. Ngoài ra, dùng Search for friends trong Friends in the area.

Miễn là có bạn bè Facebook trong vùng bị ảnh hưởng, bạn sẽ thấy Ask If Safe cạnh tên của họ.
Trên đây là cách dùng tính năng Safety Check trên Facebook. Hi vọng bài viết hữu ích với các bạn.