Acasă
» Cum să
»
Cum să trimiteți mai multe mesaje către mai multe persoane pe Viber
Cum să trimiteți mai multe mesaje către mai multe persoane pe Viber
Video Cum să trimiteți mai multe mesaje către mai multe persoane pe Viber
Viber le-a permis utilizatorilor să transmită mai multe mesaje simultan mai multor contacte, dar numai suport pentru computere, iar utilizatorii de telefoane ar trebui să aștepte mai mult timp. Puteți trimite fișiere, link-uri, GIF-uri și mesaje foarte rapid.
Pentru a trimite mai multe mesaje, trebuie să actualizați Viber la cea mai recentă versiune (Viber 6.8.5 Build 1318), apoi urmați articolul de mai jos pentru a ști cum să o faceți:
Cum să trimiteți mai multe mesaje către mai multe contacte de pe Viber
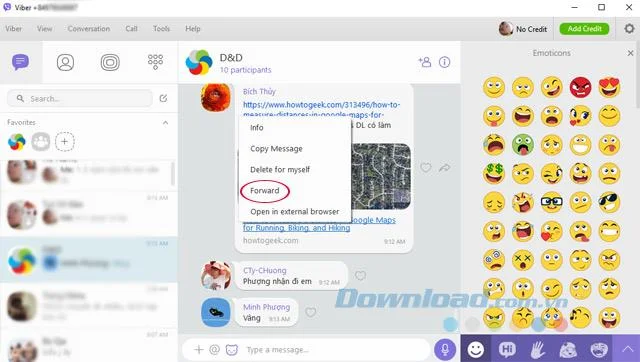
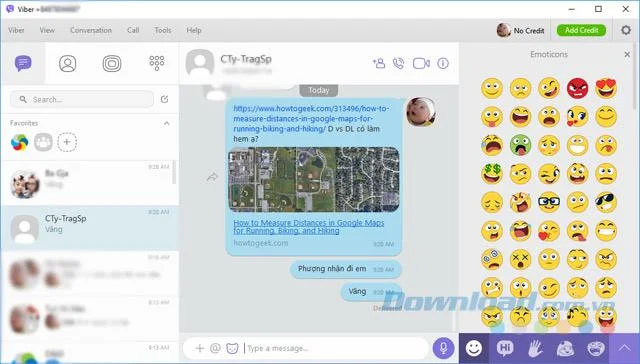
Pasul 1: Deschideți orice conversație, faceți clic dreapta pe mesajul pentru a transmite, selectați Înainte . Puteți face acest lucru pe o conversație între două persoane sau grupuri.
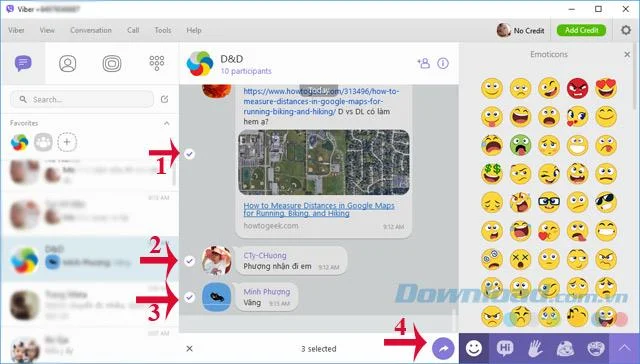
Pasul 2: Verificați caseta în fața fiecărui mesaj, doresc să transmită mesaje, alegeți câte au fost. La secțiunea de introducere a mesajelor, veți vedea numărul total de mesaje trimise, apoi faceți clic pe pictograma Trimitere.
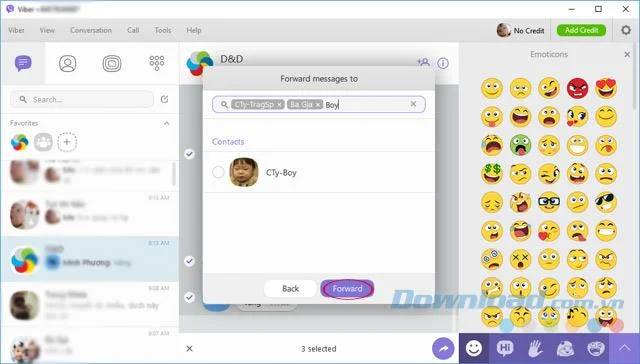
Pasul 3: Apoi, puteți selecta mai multe contacte pentru a primi mesaje de redirecționare, apoi faceți clic pe butonul Redirecționare.
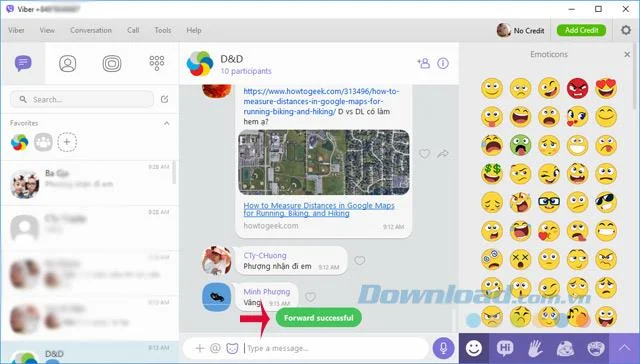
Pasul 4: După trimiterea mesajului, mesajul „Înainte de succes” va apărea în colțul inferior al Viber.
Pasul 5: Deci, oamenii pe care i-ați ales au primit aceste mesaje transmise.
Această caracteristică este destul de utilă, ajutându-vă să nu copiați sau să repetați din nou când doriți să trimiteți un mesaj cuiva. În procesul de utilizare a Viber, aveți o eroare, vă puteți referi la articolul despre cum să remediați erorile comune atunci când utilizați Viber pe care l-am introdus înainte.