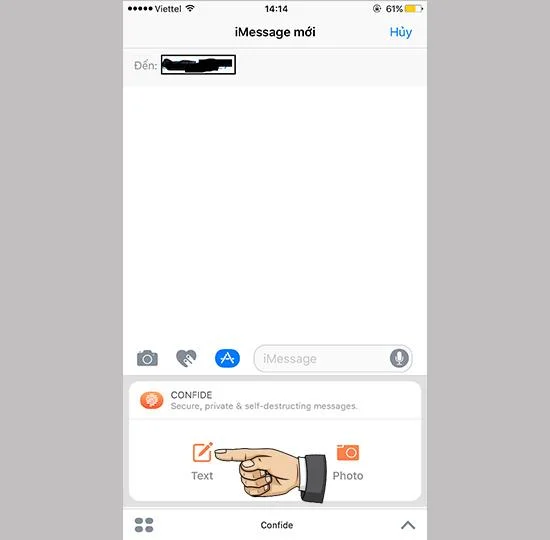
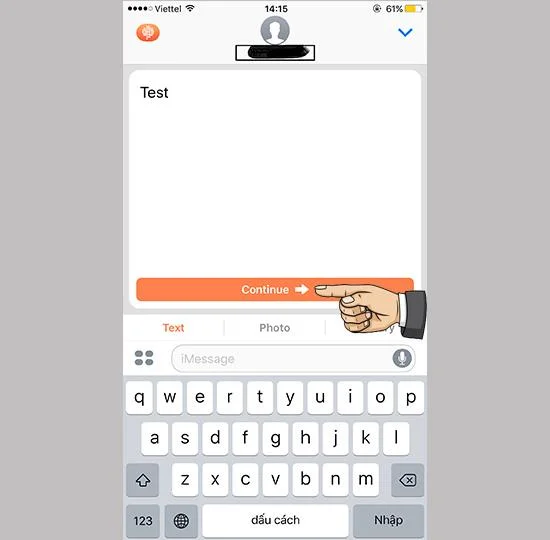
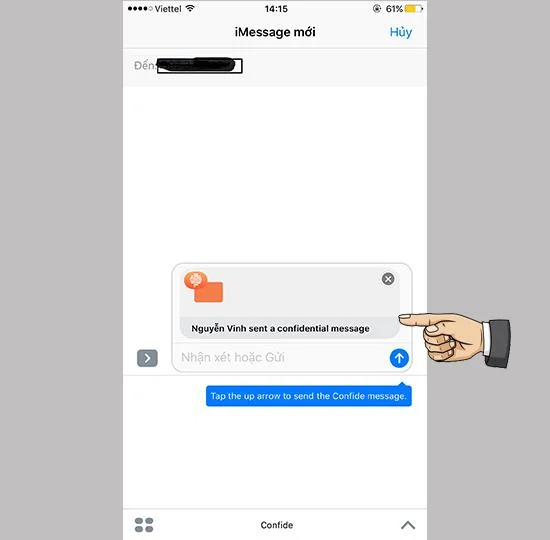
Mesajele IMessage pe iPhone sunt foarte sigure, dar nu au caracteristica de autodistrugere atunci când alții au vizualizat, următorul articol vă va ghida să faceți acest lucru.
Notă: Această caracteristică se aplică numai pe aparatele iOS 10 și 2 trebuie să aibă aceeași aplicație instalată pentru a o utiliza.
Aici aș dori să vă îndrum să trimiteți mesaje autodistructive pe iMessage iOS 10:
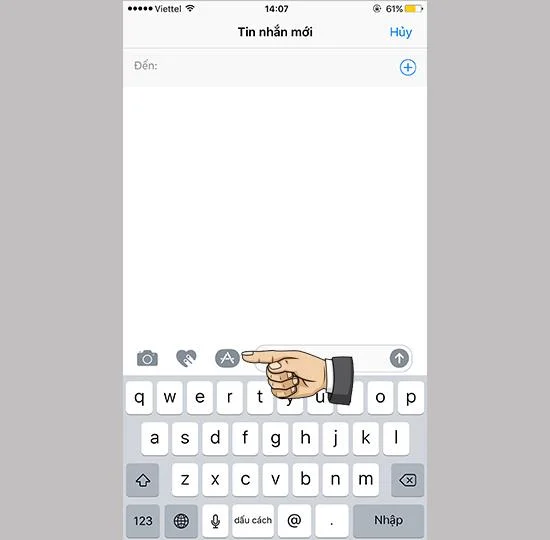
Pasul 1: Faceți clic pe aplicația iMessage.
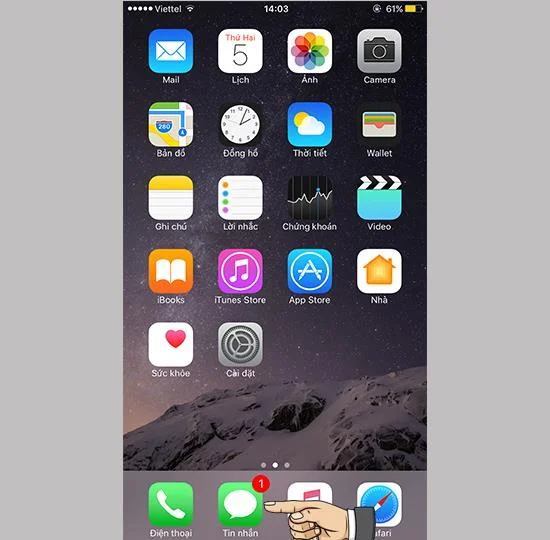
Pasul 2: Selectați pictograma App Store din mesaj .
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
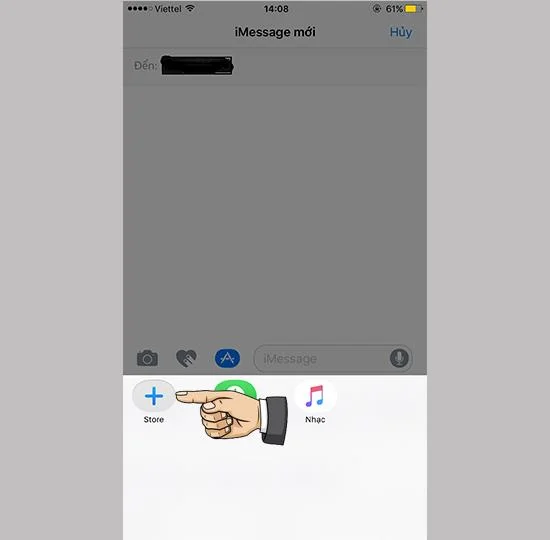
Pasul 3: Faceți clic pe pictograma plus pentru a intra în App Store .
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
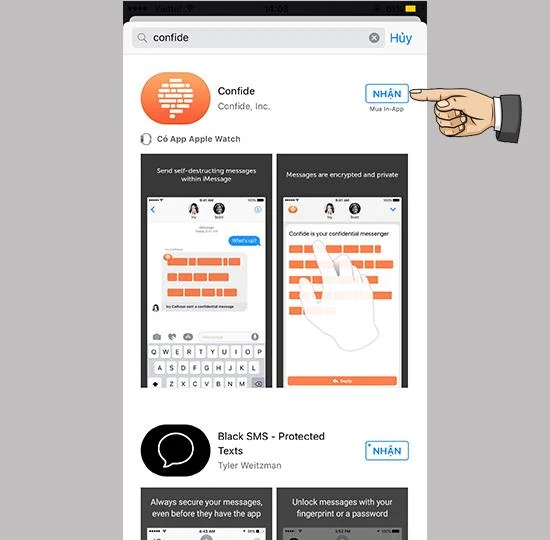
Pasul 4: Descărcați aplicația Confide pe dispozitiv.
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
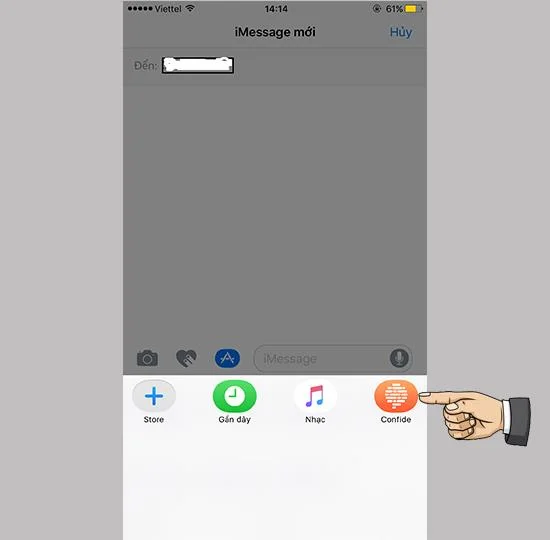
Pasul 5: Când doriți să trimiteți un mesaj, faceți clic pe pictograma App Store, veți vedea Confide application afișat, faceți clic pe.
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
Pasul 6: Există 2 moduri de a alege pentru a trimite mesaje text sau imagini de caractere.
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
Pasul 7: Tastați mesajul și selectați Continuați să trimiteți.
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
Mesajele trimise vor apărea ca cărămizi, destinatarii trebuie doar să atingă mesajul și să gliseze pentru a vizualiza conținutul.
Odată citit, mesajul va dispărea definitiv și apare mesajul Nu se poate citi mesajul.
![Cum să trimiteți mesaje autodistructive pe iMessage iOS 10]()
Deci, am trimis cu succes mesaje autodistructive pe iMessage iOS 10. Vă dorim succes.
Vezi mai mult:
>>> Urmăriți somnul pe iOS 10
>>> Actualizare oficială iOS 10 pentru iPhone, iPad care nu primește notificări
>>> Instrucțiuni pentru activarea iMessage pe iPhone
>>> Trimiteți mesaje cu efecte pe iMessage
>>> Utilizați Message Live pe iPhone