Acasă
» Cum să
»
Cum să utilizați aplicația Parole pe iOS 18
Cum să utilizați aplicația Parole pe iOS 18
Aplicația Parole de pe iOS 18 va gestiona parolele salvate pe dispozitivul dvs., completând automat informațiile salvate chiar în aplicație. Astfel, puteți utiliza managerul de parole chiar pe iPhone fără a avea nevoie de alte aplicații de gestionare a parolelor . Iată cum să utilizați aplicația Parole pe iOS 18.
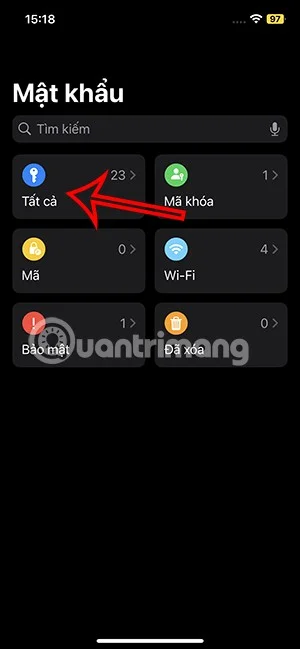
Deschideți aplicația Parolă pe iPhone și veți vedea interfața de gestionare așa cum se arată. Pentru a vedea parolele salvate, dați clic pe Toate .
Pasul 2:
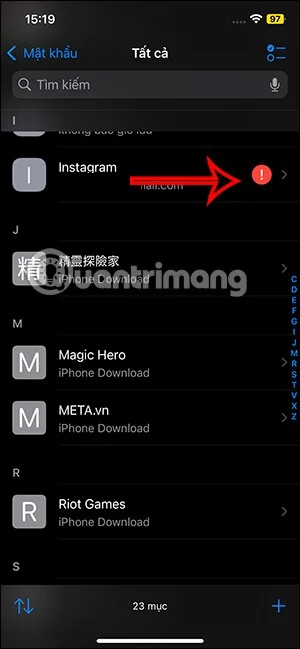
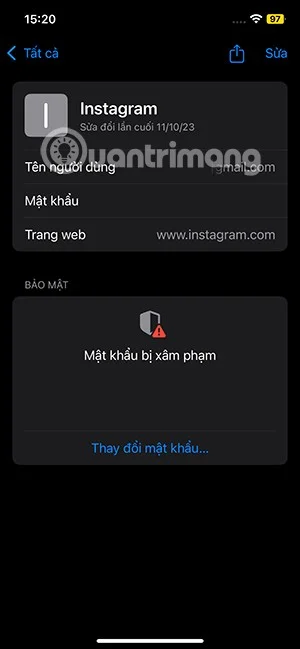
În lista de parole pentru conturile salvate pe iPhone, dacă contul are o problemă, va apărea un cerc roșu de avertizare . Apoi veți ști care este problema parolei pentru a schimba imediat parola aplicației.
Pasul 3:
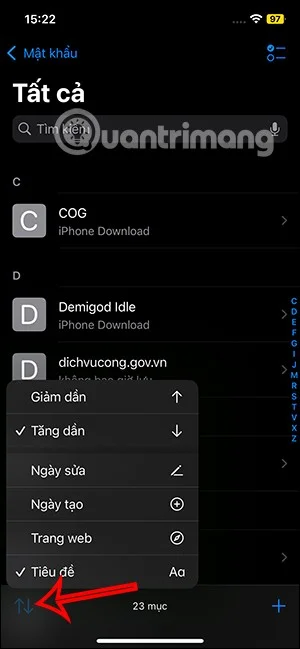
Facem clic pe pictograma săgeată în două direcții pentru a schimba aranjarea conturilor salvate în aplicația Parolă.
Pasul 4:
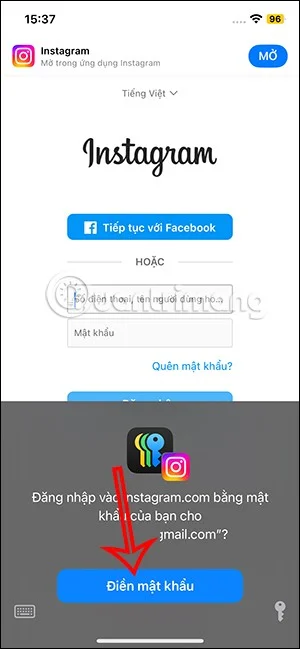
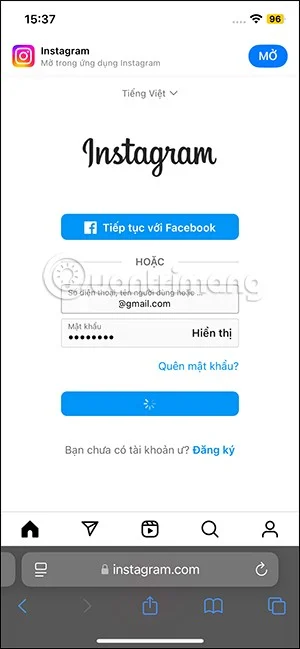
Cu aplicațiile salvate în aplicația Parole, atunci când accesăm un site web pe Safari, vom fi întrebați dacă folosim sau nu informațiile de conectare salvate în Parole. Dacă faceți clic pe Completați parola , informațiile de conectare vor fi completate automat.
Instrucțiuni pentru salvarea parolelor pe iOS 18
Pasul 1:
În secțiunea Toate , faceți clic pe pictograma plus din colțul din dreapta jos al ecranului. Apoi, completăm toate informațiile despre cont în interfața afișată așa cum se arată.
Pasul 2:
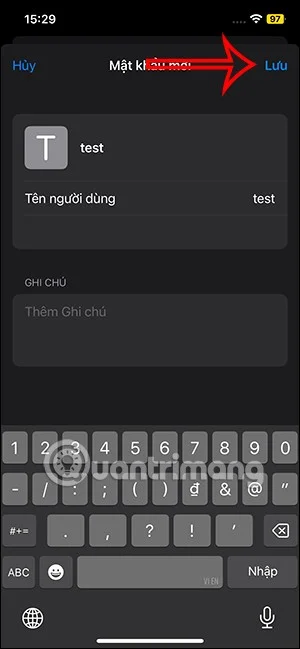
Introducem toate informațiile în interfață și apoi facem clic pe Salvare în colțul din dreapta sus pentru a salva informațiile.
Vedeți parola WiFi salvată în aplicație
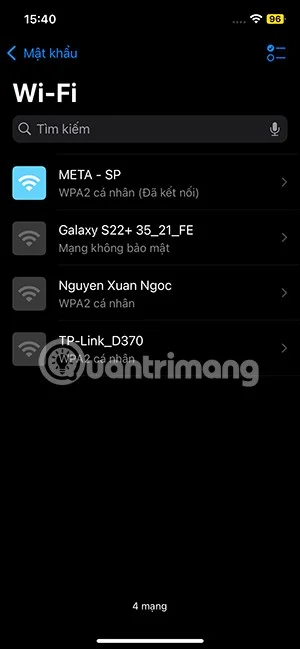
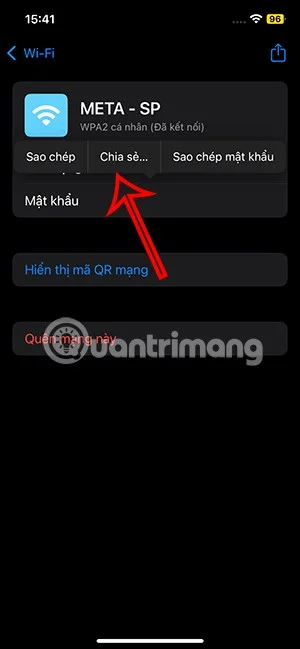
Făcând clic pe elementul Wi-Fi din aplicația Parole, se vor afișa informațiile privind parola WiFi-urilor salvate în aplicație. Când faceți clic pe Parolă, se vor afișa caractere și opțiuni pentru parolă.
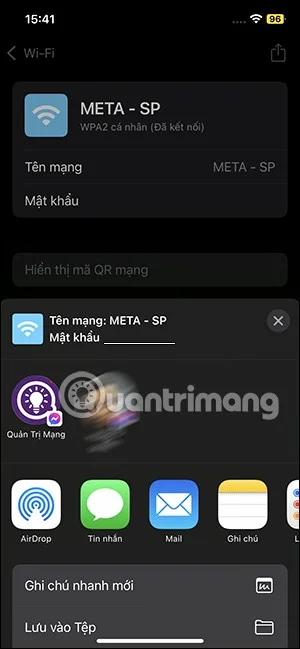
În plus, avem opțiunea de a crea un cod QR pentru parola WiFi de partajat sau faceți clic pe pictograma de partajare pentru a trimite informațiile despre parolă altora.
Avertisment despre parolele nesigure pe iPhone
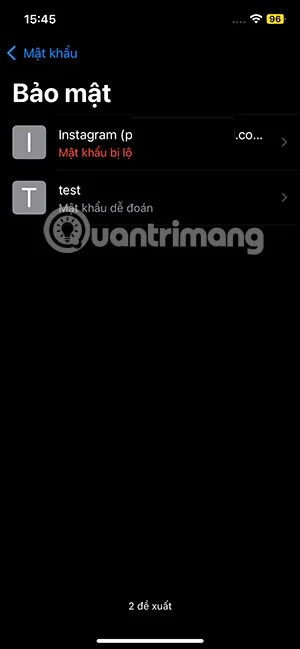
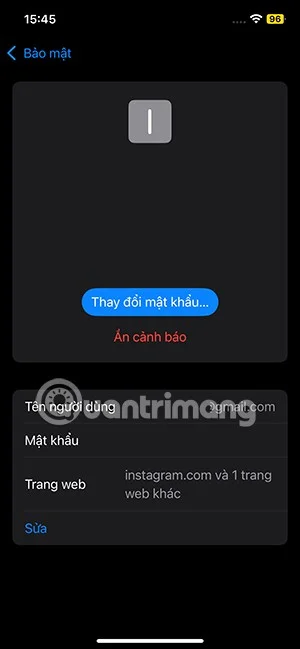
Aplicația Parole are o secțiune dedicată de securitate pentru a vă avertiza cu privire la conturile cu parole ușor de ghicit sau parole care au fost scurse.
Prin aceasta, utilizatorii ar trebui să schimbe parolele conturilor avertizate.
Gestionați parolele șterse în aplicație
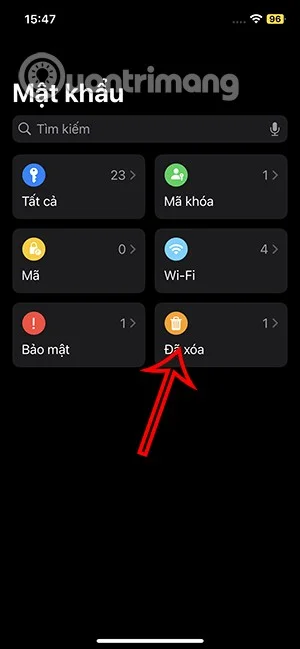
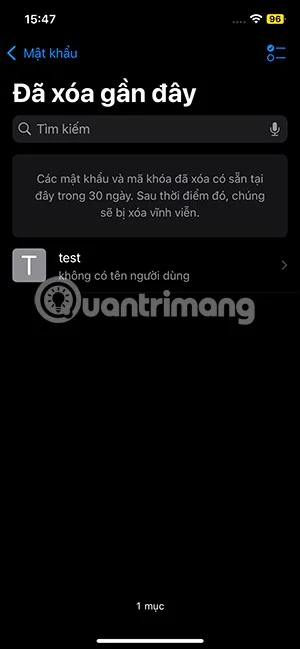
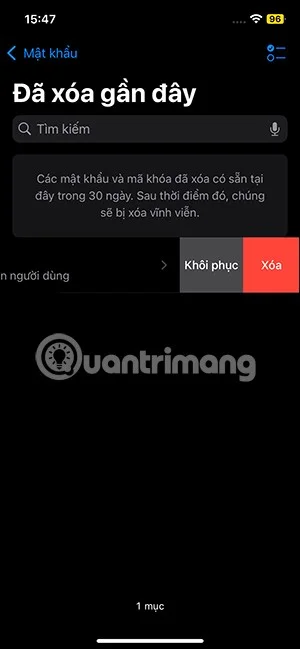
Faceți clic pe Șters pentru a revizui parola contului ștearsă. Putem glisa spre stânga pentru a șterge parolele salvate dacă dorim. Sau faceți clic pe Restaurare pentru a reveni la interfața de gestionare a parolelor.
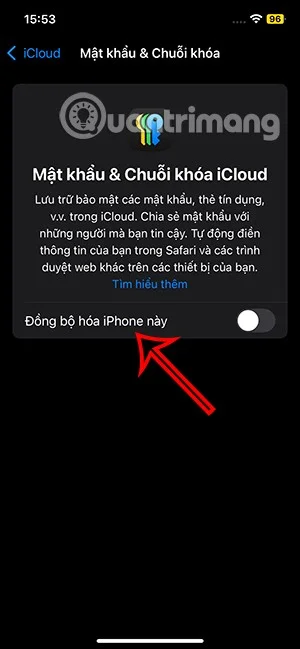
Sincronizați parolele pe toate dispozitivele
Pasul 1:
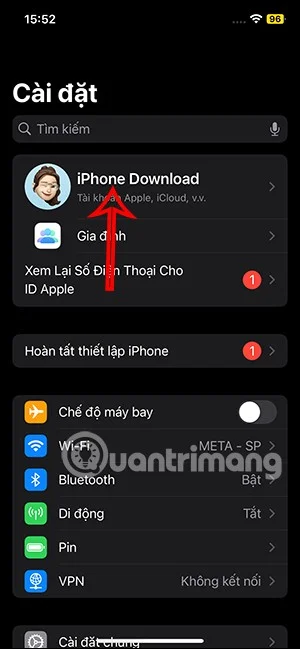
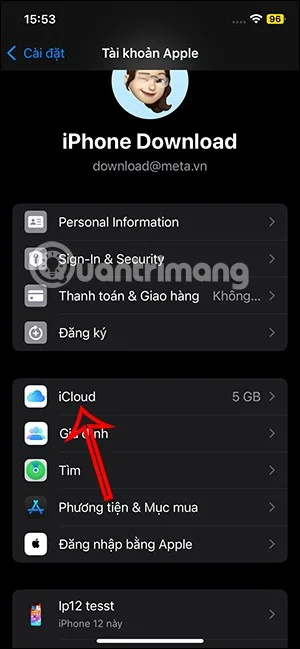
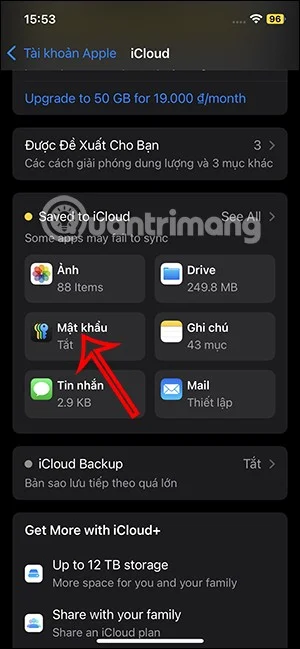
Accesați Setări și faceți clic pe numele contului dvs. În următoarea interfață, facem clic pe iCloud , apoi facem clic pe Parolă .
Pasul 2:
Apoi, trebuie să activați această setare de sincronizare iPhone pentru a salva toate informațiile despre parolă în sincronizarea iCloud pe alte dispozitive.