Acasă
» Cum să
»
Cum să utilizați modul Android Picture-in-Picture
Cum să utilizați modul Android Picture-in-Picture
Modul Android Picture-in-Picture vă va ajuta să micșorați videoclipul și să îl vizionați în modul picture-in-picture, urmărind videoclipul într-o altă interfață, astfel încât să puteți face alte lucruri. În prezent, această funcție este disponibilă pe Android versiunea 8 și mai sus, astfel încât utilizatorii o pot activa. Articolul de mai jos vă va ghida cum să activați modul Picture-in-Picture și să îl utilizați pentru a viziona videoclipuri imagine în imagine.
1. Cum să activați Android Picture-in-Picture
Pasul 1:
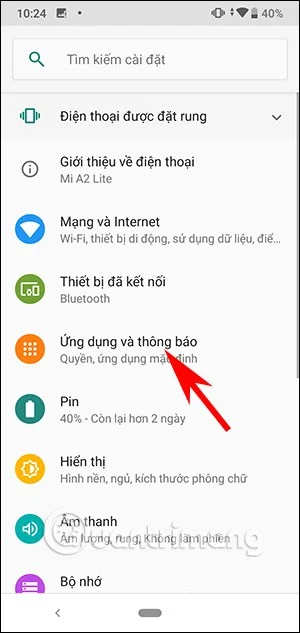
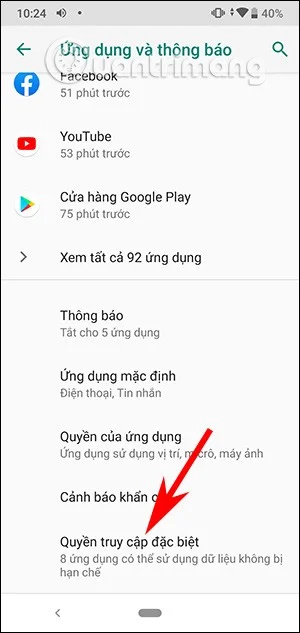
În interfața Setări de pe dispozitiv, faceți clic pe Aplicații și notificări și apoi pe Acces special la aplicație .
Pasul 2:
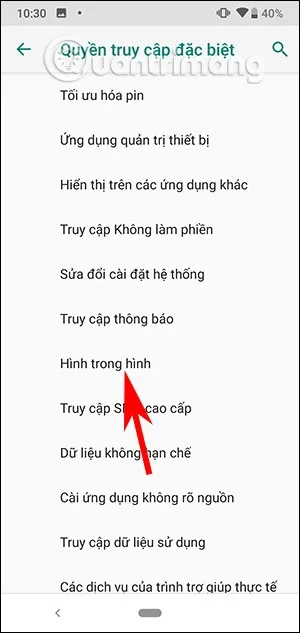
În următoarea interfață, faceți clic pe Picture-in-Picture și veți vedea aplicațiile care acceptă redarea modului Picture-in-Picture .
Nota:
Această funcție funcționează numai pentru anumite aplicații acceptate.
Unele aplicații compatibile necesită activare manuală pentru a activa această funcție.
2. Cum să vizionezi videoclipuri picture-in-picture pe Android
Cu aplicațiile care acceptă modul imagine în imagine, practic trebuie doar să apăsați tasta Acasă pentru a viziona videoclipuri în modul imagine în imagine.
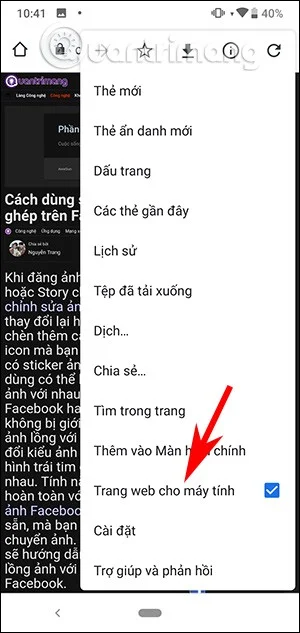
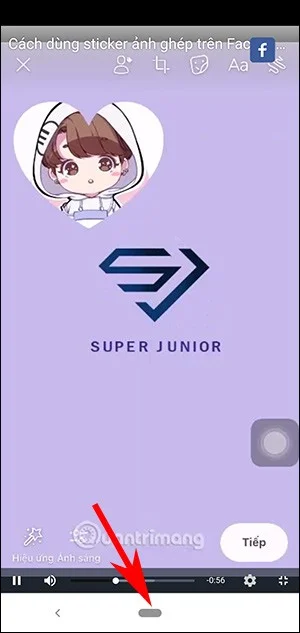
Alte aplicații vor trebui configurate manual, cum ar fi cu browserul Chrome . Deschideți site-ul web pe Chrome, apoi faceți clic pe pictograma cu 3 puncte , selectați Site-ul desktop . Apoi deschideți videoclipul pe site în modul ecran complet .
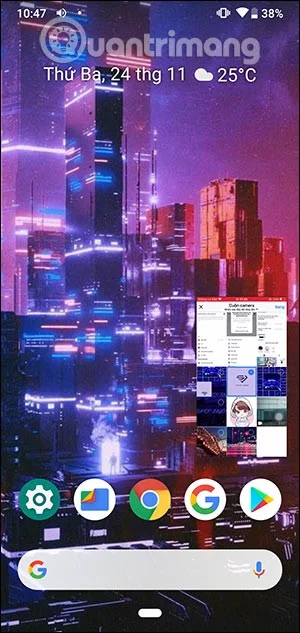
În timp ce vizionați un videoclip, faceți clic pe pictograma Acasă , iar videoclipul se va afișa imediat în modul miniatural, așa cum se arată mai jos. Puteți naviga pe web și viziona videoclipuri ca de obicei.
Pentru a vizualiza videoclipul în modul ecran normal, atingeți videoclipul și apoi atingeți pictograma zoom.