Acasă
» Cum să
»
Cum să utilizați Safari iCloud pe iPhone
Cum să utilizați Safari iCloud pe iPhone
Când activați filele iCloud Safari pe dispozitivele Apple, puteți accesa rapid toate filele Safari active de pe toate dispozitivele Apple. În acest fel, utilizatorii nu ratează munca sau conținutul pe care îl citesc în browserul Safari. Iată cum să utilizați Safari iCloud pe iPhone.
Ghid rapid
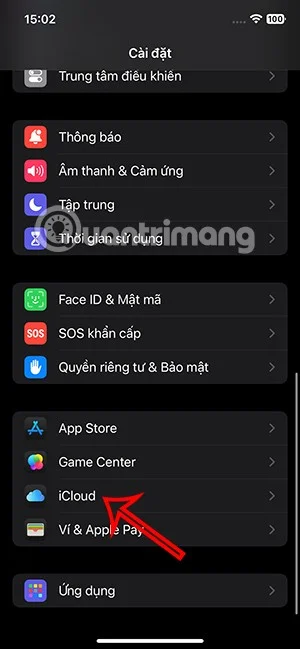
Pentru a configura filele Safari iCloud pe iPhone sau iPad, accesați Setări > iCloud > Vedeți tot > activați Safari.
Pentru a accesa filele iCloud din Safari, deschideți o nouă filă Safari, derulați la secțiunea file iCloud și selectați o filă de utilizat.
Cum să activați Safari iCloud pe iPhone
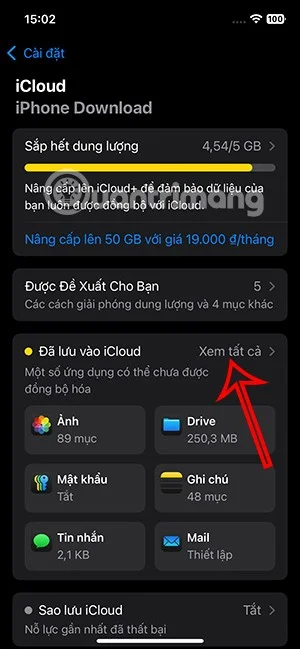
Accesați Setări pe iPhone , apoi faceți clic pe iCloud din listă. Apoi, în noua interfață, derulați în jos la secțiunea Salvat pe iCloud , faceți clic pe Vedeți tot .
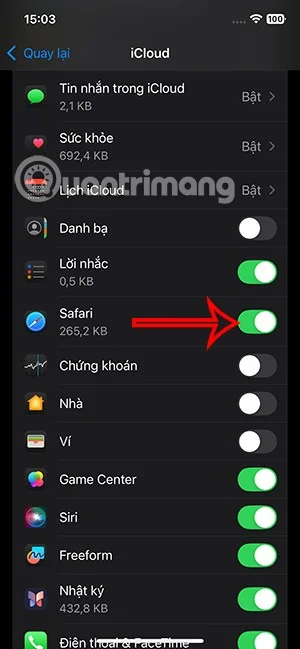
Acum activați browserul Safari pentru a utiliza Safari iCloud pe telefon.
După ce configurați Safari pentru iCloud, toate datele dvs. Safari, inclusiv filele active, marcajele și lista de citire, sunt stocate în iCloud și accesibile pe celelalte dispozitive Apple.
Cum să utilizați Safari iCloud pe iPhone
Pasul 1:
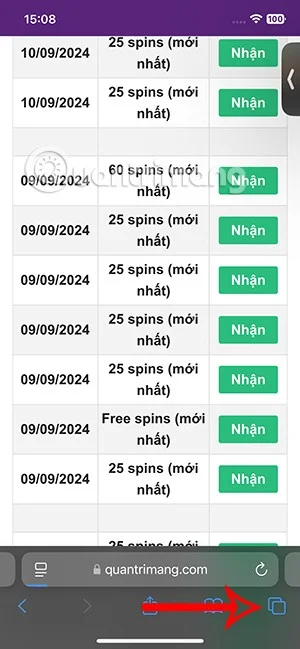
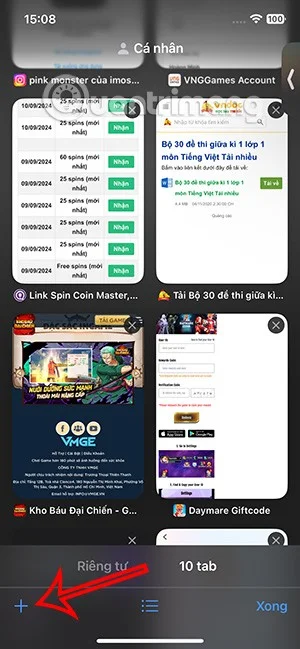
Într -o filă deschisă din browserul Safari, faceți clic pe pictograma filei din colțul din dreapta jos. Pentru a comuta la noua interfață, faceți clic pe pictograma plus din colțul din stânga jos.
Pasul 2:
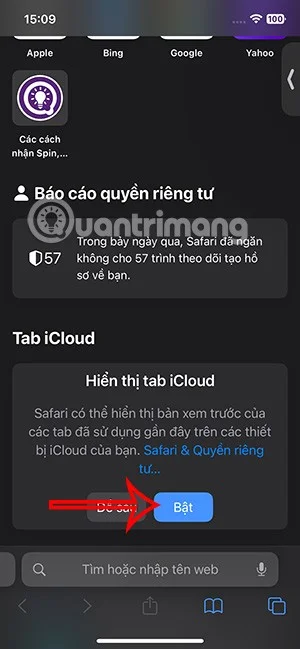
În interfața prezentată, utilizatorii vor vedea fila iCloud , apăsați butonul Activare pentru a utiliza Safari iCloud pe iPhone.
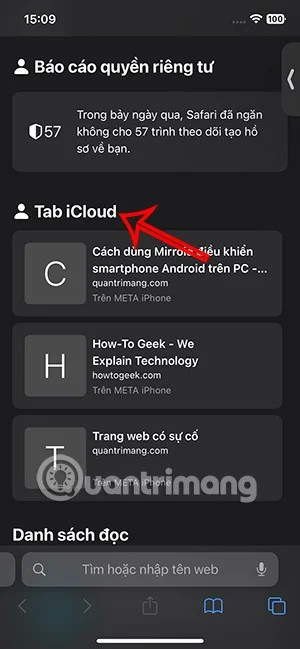
Ca rezultat, veți vedea filele deschise pe Safari pe alte dispozitive Apple, așa cum se arată mai jos. Puteți atinge o filă deschisă pentru a o accesa pe dispozitiv.
Cum să activați Safari iCloud pe Mac
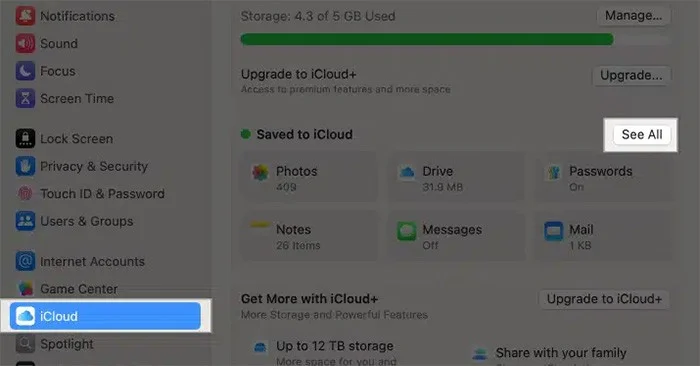
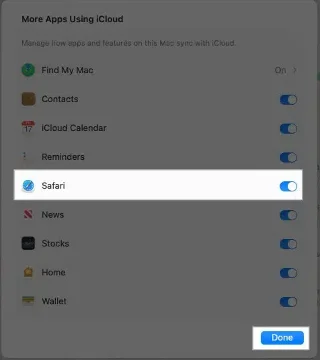
Deschideți Setări pe Mac , apoi faceți clic pe iCloud în stânga, apoi faceți clic pe butonul Vedeți tot din dreapta .
Apoi, activați și Safari pentru a utiliza Safari iCloud .
Cum să utilizați Safari iCloud pe Mac
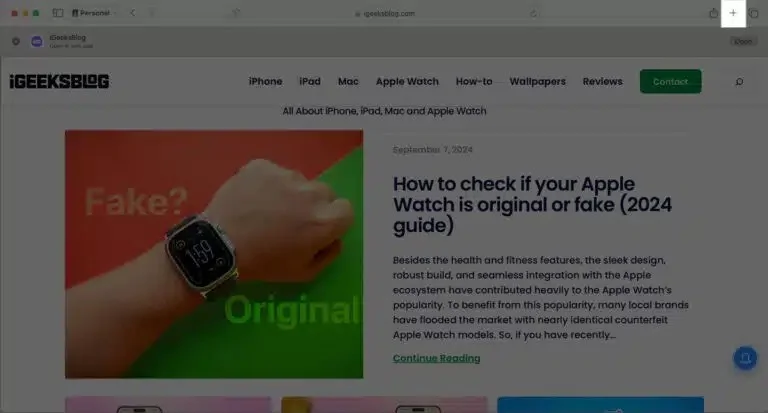
În interfața cu fila deschisă din Safari, faceți clic pe pictograma plus din colțul din dreapta.
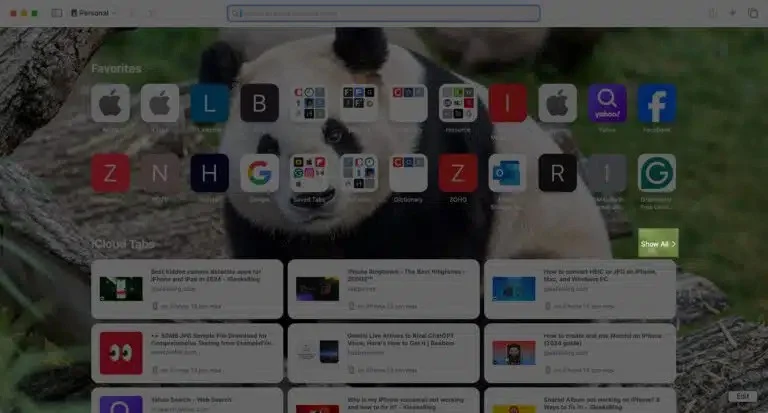
În noua interfață, derulați în jos în jos și faceți clic pe Afișați tot în secțiunea file iCloud pentru a vedea alte file active pe dispozitivul dvs. Apple.