Zalo permite utilizatorilor să se autentifice cu Zalo fără parolă prin intermediul contului Facebook. Acest articol vă va ghida să vă conectați la Zalo cu Facebook și numărul dvs. de telefon fără parolă.
Cu doar câțiva pași foarte simpli, puteți utiliza propriul cont Facebook pentru a vă conecta rapid la computerul Zalo . Pentru cei care nu au încă un cont Zalo, este totuși ușor de utilizat Zalo pentru a efectua apeluri și texte gratuite cu prietenii și persoanele dragi.
Instrucțiuni de conectare la Zalo cu Facebook pe computer
Zalo
Pasul 1: După instalarea Zalo PC , veți vedea interfața de conectare . Aici, vă puteți autentifica prin intermediul contului dvs. Zalo, al codului QR Scanare sau al contului Facebook. Dar în cadrul acestui articol, faceți clic pe Logare cu Facebook.
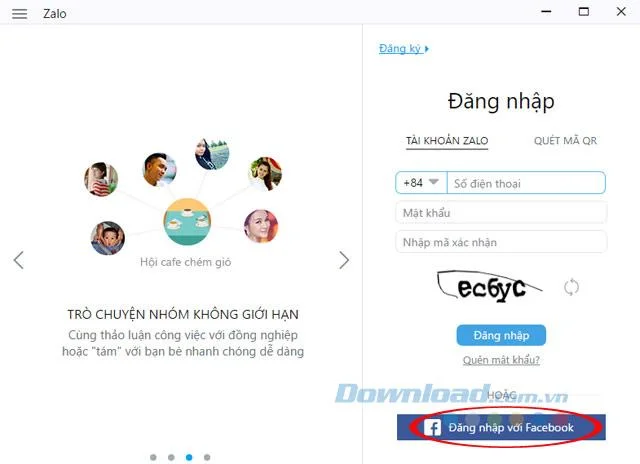
Pasul 2: După ce faceți clic pe Logare cu Facebook , vor exista 2 cazuri:
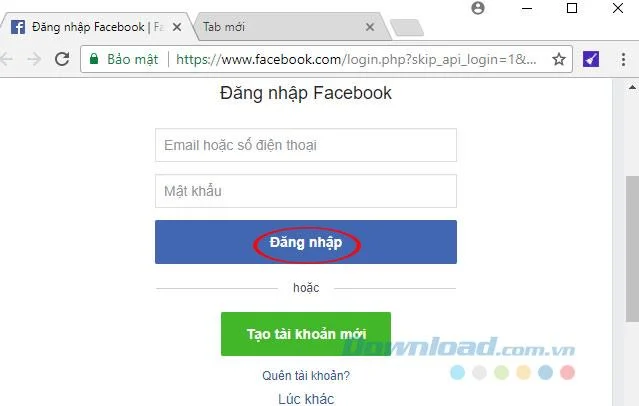
Cazul 1: Interfața de conectare Facebook apare , dacă nu ați fost deja conectat. Continuați să introduceți adresa de email sau numărul de telefon, parola, apoi faceți clic pe Logare.

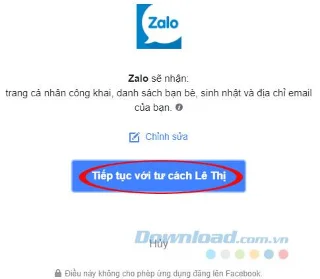
În acest moment, Zalo vă va primi profilul public, lista de prieteni, ziua de naștere și adresa de e-mail pe Facebook. Faceți clic pe Continuare ca .... pentru a confirma autentificarea Zalo.

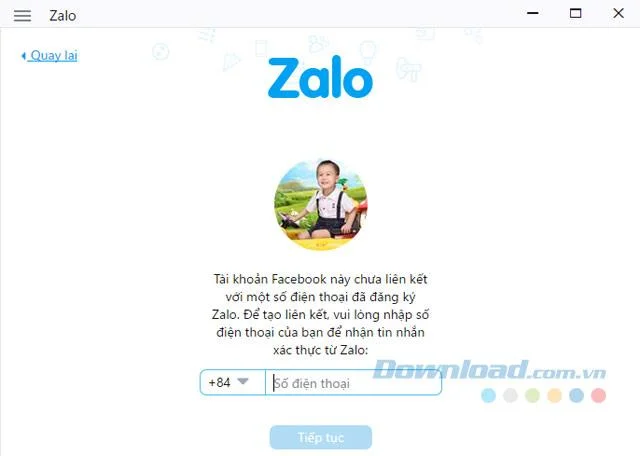
Cazul 2: Deja te-ai autentificat pe Facebook, dar încă nu este asociat cu numărul tău de telefon înregistrat Zalo. Acum continuați să introduceți numărul de telefon, apoi apăsați Continuare.

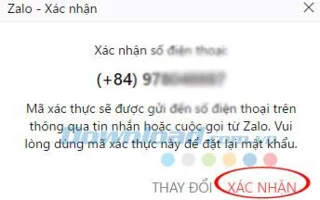
Apare interfața Confirmare număr de telefon , faceți clic pe Confirmare pentru a primi codul de verificare trimis la numărul respectiv.

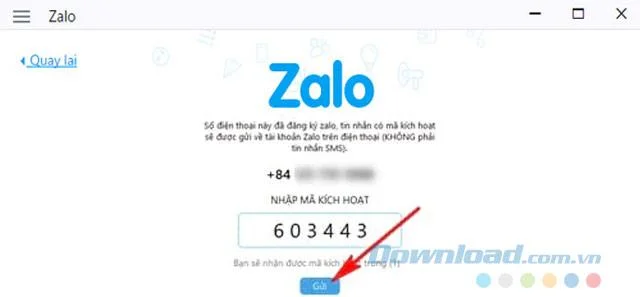
Introduceți codul de verificare pentru a activa contul și faceți clic pe Trimiteți.

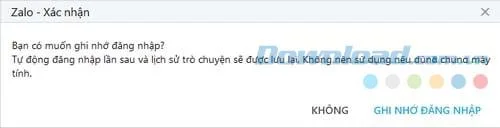
Pasul 3: Dacă vă conectați prima dată la Zalo pe computer, sistemul vă va cere să confirmați dacă doriți să vă amintiți sau nu autentificarea. Faceți clic pe Memorare autentificare dacă doriți, altfel apăsați Nu.

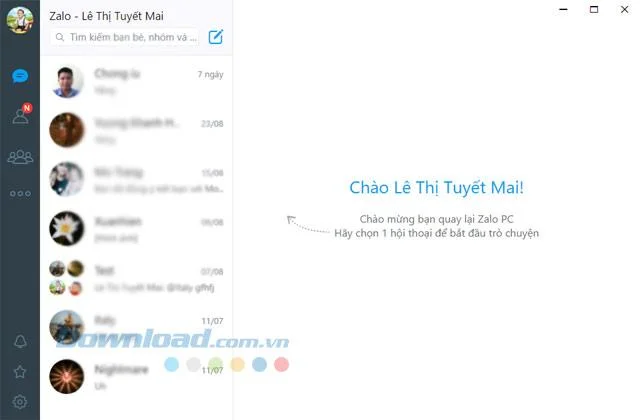
Pasul 4: Imediat după ce apare interfața principală a lui Zalo, sunteți liber să discutați, să text, să vă chemați prietenii.

Tutorial video pentru a vă autentifica Zalo cu Facebook pe computer
În acest fel, nu este necesar să înregistrați un cont Zalo se poate utiliza și rapid. Destul de convenabil, nu?
Vă doresc implementarea cu succes!