În lumea tehnologică interesantă în care trăim, tot ceea ce are un ecran și o conexiune la internet poate fi piratat, compromițându-vă securitatea și confidențialitatea.
O perspectivă sumbră, într-adevăr, dar când iei în considerare toate lucrurile bune care vin odată cu noile zori ale tehnologiei și rețelelor sociale, vei vedea că lucrurile bune depășesc lucrurile rele cu o marjă destul de mare, iPhone-ul tău Apple fiind un prim exemplu de lucruri bune.
Da, sunt lucruri de care nu ne putem lipsi zilele astea despre care vorbim! Ei bine, ai putea să faci fără și poate să treci înapoi la un telefon flip.
Imaginați-vă: vizionarea videoclipurilor cu pisici oricând doriți, distribuirea fotografiilor din vacanță, găsirea dragostei adevărate online, precum și încărcarea unor videoclipuri cu pisici proprii sunt doar vârful aisbergului atunci când vine vorba de oportunitățile care vin cu o prezență online puternică. !
În acest articol, vom arunca o privire mai atentă asupra părții întunecate a celei mai mari invenții a lui Steve Jobs, iPhone , și a programelor spion omniprezente și incredibil de enervante care afectează aceste smartphone-uri. Dar mai întâi, aș vrea să spun: „Mulțumesc pentru toate gadgeturile, Steve!”
Pentru a fi precis, vom vorbi despre tipurile de infestare care există și despre cum să detectați un atac cibernetic împotriva iubitului dvs. partener digital. ( Vorbim despre iPhone, NU Tamagotchis! )
Fără mai multe prelungiri, iată care este afacerea cu Spyware și alte neplăceri!
Tipuri de spyware iPhone
În primul rând, înainte de a continua cu explicarea simptomelor unei infestări de spyware, haideți să aruncăm o privire mai atentă la tipurile acestor atacuri greșite legate de online.
De obicei, programul spyware ia una sau mai multe dintre următoarele trei forme:

Atacul mascatului
Posibil cel mai furtun dintre cele trei tipuri de spyware, un atac mascat este o formă de infiltrare de spyware printr-o aplicație binecunoscută și de încredere. Să presupunem că folosiți aplicația de prognoză meteo în fiecare zi pentru a vedea dacă trebuie să luați o umbrelă la muncă sau poate să evacuați orașul în timpul sezonului uraganelor. Un atac de tip spyware masque poate arăta ceva la fel:
- Există o actualizare atrăgătoare pentru aplicație,
- Mă bucur să vezi noua sa grafică atractivă, te grăbești să o instalezi,
- Bum! iPhone-ul tău a devenit mental dintr-o dată!
Este într-adevăr atât de simplu ca iPhone-ul tău să cedeze unui atac de masca, așa că asigurați-vă că verificați numele producătorului actualizării înainte de a o instala. Dacă numele sună dus sau spam, șansele sunt - este o capcană întinsă de cineva care nu este bun!
Fiți atenți în timp ce instalați și actualizați orice pe iPhone!
Atacul de rezervă iCloud
Notoriu de greu de detectat, atacurile spyware iCloud funcționează astfel: hackerii vă dau seama de acreditările iCloud (parola și e-mailul) folosind un software specializat de spionaj.
Odată ce sunt înscriși, vor avea acces la informațiile dvs. private, cum ar fi mesajele text, jurnalele de apeluri și alte lucruri sensibile. Dacă credeți că ați fost victima unuia dintre aceste atacuri, încercați să vă schimbați parola pentru a le scutura de pe urmă. În cazul în care acest lucru nu funcționează, contactați asistența iCloud și raportați o posibilă infestare!
Infestarea aplicației de spionaj
Când vine vorba de instalarea de noi aplicații pe iPhone, cei de la Apple au un sistem destul de sever de verificări și echilibrări care împiedică orice aplicație neverificată să fie disponibilă în magazinul de aplicații. Prin urmare, pentru a fi infestat cu o aplicație de spionaj, este posibil să fi făcut unul dintre aceste două lucruri:
- Instalați singur aplicația suspectă pentru că v-ați plictisit sau
- Obțineți telefonul piratat anterior. (Apoi altcineva poate instala aplicațiile care provoacă probleme în locul tău.)
Dacă bănuiți că oricare dintre aceste scenarii este plauzibil în cazul dvs., puteți încerca să instalați un software anti-spyware, cum ar fi Certo și apoi să eliminați aplicația nedorită.
Simptomele comune ale unui atac spyware
Având în vedere natura ascunsă a atacurilor spyware, înregistrarea existenței unei aplicații spion pe dispozitivul dvs. poate fi o chemare dificilă uneori.
Simptomele pot fi multe, într-adevăr, dar dacă urmăriți cu atenție starea de sănătate a iPhone-ului dvs., ați putea să vă dați seama că ceva se întâmplă dacă observați oricare dintre următoarele „comportamente neregulate”:
- Supraîncălzirea bateriei – Anumite bucăți de programe spion pot face ca procesorul iPhone-ului să devină suprasolicitat, consumând astfel resursele și supraîncălzind bateria. Dacă observați că bateria dvs. se încălzește în mod constant, chiar dacă nu ați rulat nicio aplicație care consumă resurse, este posibil să aveți o problemă de spyware pe mâini care trebuie rezolvată.
- Dispozitivul se conectează la Internet Willy-Nilly – Dacă iPhone-ul tău se conectează în mod misterios la Internet fără știrea ta, există posibilitatea ca o aplicație necinstită să preia controlul asupra dispozitivului tău și să nu renunțe să încerce să-și actualizeze forma greșită într-una care este chiar mai groaznic!
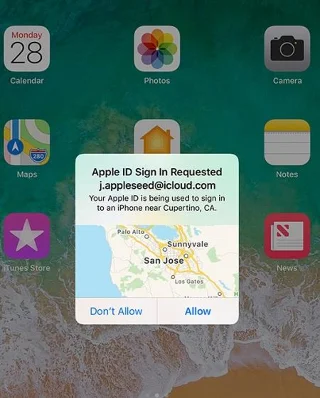
- Solicitări de conectare Apple ID – Dacă vi se cere să vă conectați în mod constant, chiar dacă ați fost deja deconectat sau tocmai v-ați conectat poate indica, de asemenea, că există un fel de problemă cu dispozitivul dvs. Cel mai probabil, acest scenariu înseamnă că cineva a preluat parola și adresa dvs. de e-mail și, astfel, continuă să se conecteze atunci când nu vă uitați. Pentru a combate acest lucru, asigurați-vă că contactați asistența pentru clienți sau schimbați parola de mai multe ori!
- Aplicații necunoscute – Dacă cineva pune programe spion pe telefonul tău, poate fi necesar să-l facă jailbreak sau să descarce o aplicație pe telefon. Dacă observați o aplicație pe telefon că nu ați descărcat-o, căutați numele aplicației și ștergeți-o de pe telefon.

Una peste alta, niciun dispozitiv nu este imun la un atac spyware ocazional, deși oamenii buni de la Apple fac tot posibilul pentru a preveni astfel de atacuri.
Dacă bănuiți că este posibil să aveți o situație de spyware pe iPhone, încercați să nu vă faceți griji, deoarece există pași pe care îi puteți lua pentru a rezolva problema și a reveni la utilizarea iPhone-ului în mod normal. Sperăm că ați găsit acest articol util și să vă păstrați în siguranță cu proiectele dvs. iPhone!
Dacă ați găsit acest articol util, consultați alte articole TechJunkie, inclusiv Cum să detectați o cameră spion ascunsă cu iPhone și Cum să verificați iPhone-ul pentru viruși.
Aveți sfaturi, trucuri sau doar experiențe despre care ați dori să ne spuneți în ceea ce privește securitatea și confidențialitatea iPhone? Dacă da, te rugăm să ne spui despre asta în comentariile de mai jos!