Instagram vă permite să strângeți o mulțime de persoane care au aceleași idei care vă apreciază (sau disprețuiesc) postările. Aștepți cu nerăbdare să împărtășești povestea ta cu lumea? Setările implicite pentru Instagram sunt setate la publice , ceea ce înseamnă că oricine și toată lumea are voie să vadă ceea ce ai postat.
Nu sunteți gata să vă expuneți acolo? Nu vă faceți griji. Vă puteți schimba contul din public în privat și puteți împiedica oricând ochii nedoriți să vă uite fotografiile. Avertismentul este că, atunci când vă setați contul la privat , orice persoană care dorește să o urmărească va trebui mai întâi să faceți o solicitare.

Dacă v-ați decis să vă păstrați contul de Instagram setat la privat, va trebui să știți exact unde să căutați orice solicitări de urmărire primite. Dacă ești interesat să înveți cum, continuă să urmărești și vei deveni un expert în cel mai scurt timp.
Setarea profilului dvs. la privat
Setarea profilului la privat este o caracteristică importantă pe care să știi cum să o folosești pe Instagram pentru siguranța și confidențialitatea ta. Din fericire, este la fel de ușor ca să urmezi acești pași:
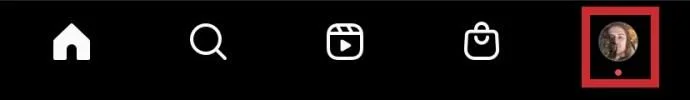
- Lansați aplicația Instagram și navigați la profilul dvs. din dreapta jos.

- Deschideți meniul atingând pictograma hamburger (trei bare) din dreapta sus.

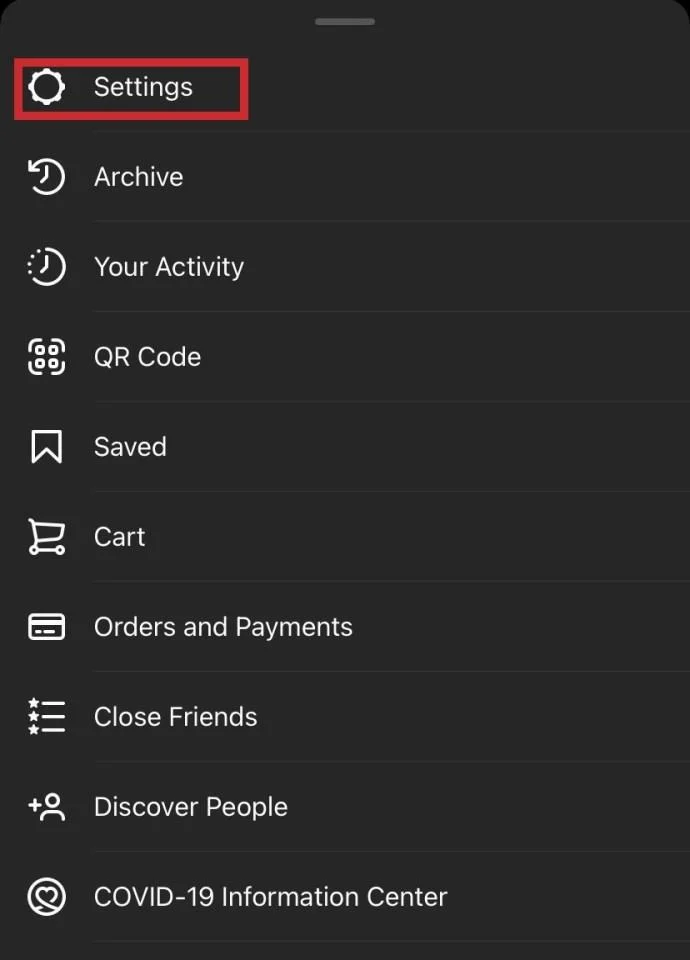
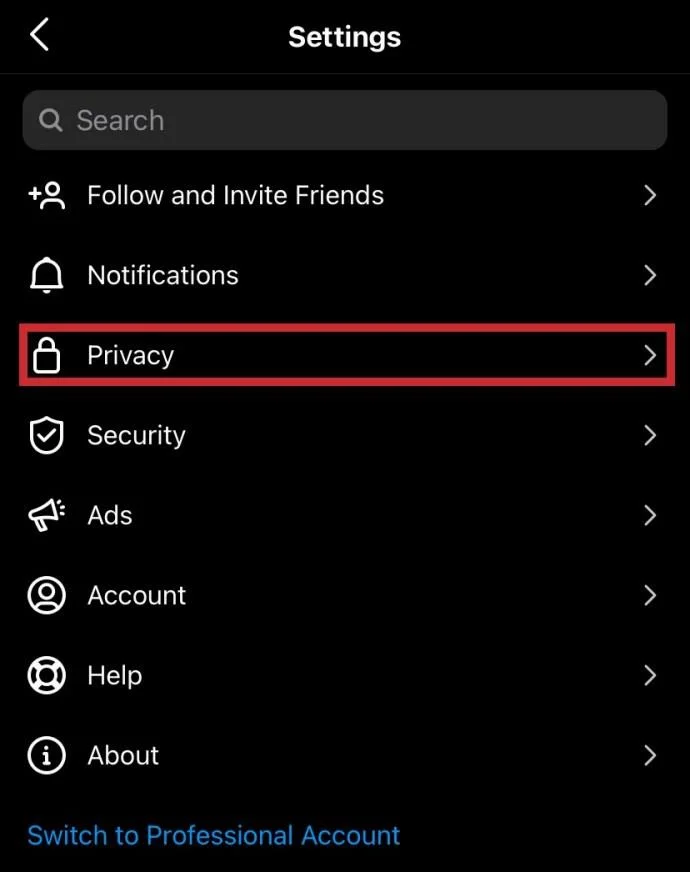
- Atingeți „Setări”.

- Selectați „Confidențialitate”.

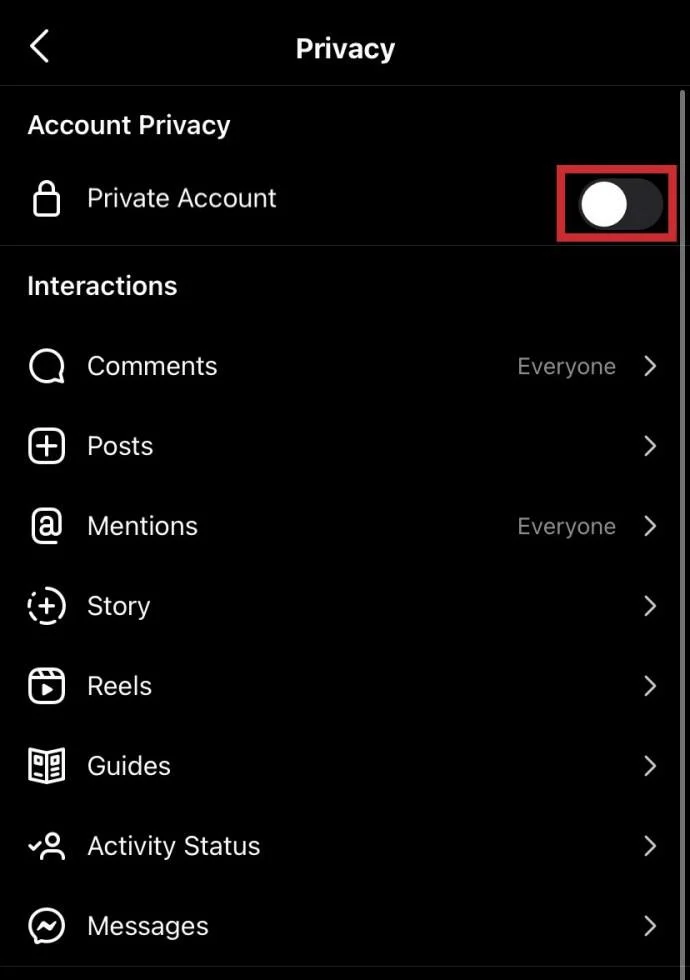
- Comutați glisorul care spune „Cont privat” la pornit.

Aprobarea sau respingerea solicitărilor de urmărire pe Instagram
Pentru a aproba sau a respinge un potențial urmăritor:
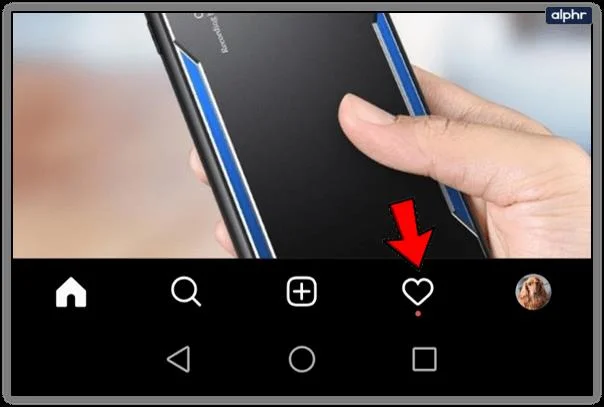
- Lansați aplicația Instagram și navigați la feedul dvs. de activitate, care apare ca o pictogramă în formă de inimă.

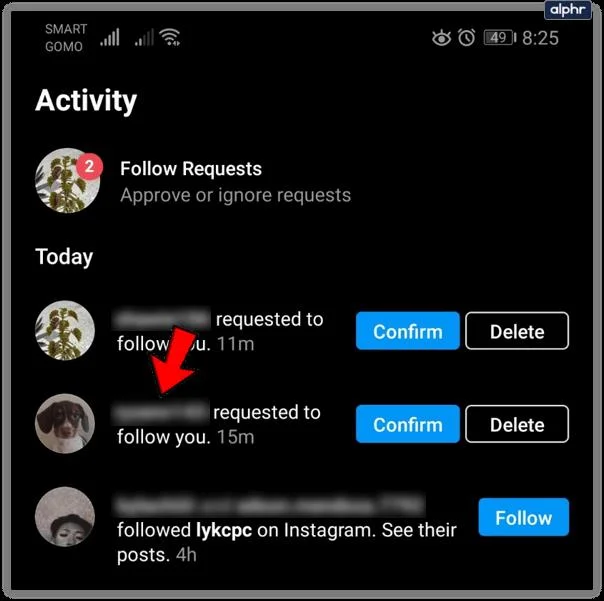
- Atingeți numele de utilizator al persoanei care solicită să vă urmărească.

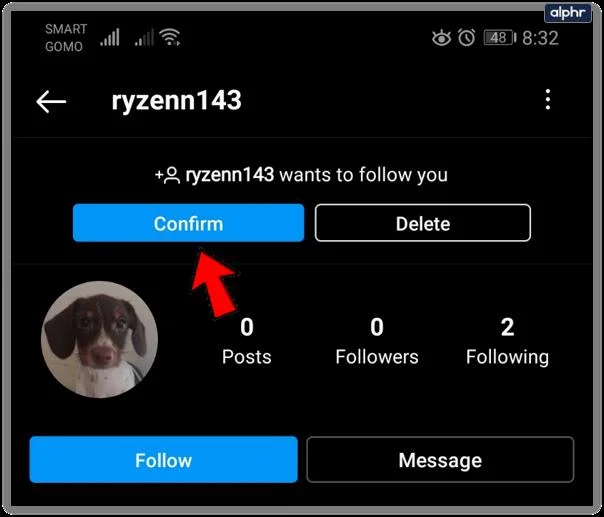
- În partea de sus a ecranului, ar trebui să arate fotografia de profil și numele lor, împreună cu un buton de confirmare și ștergere. Selectați „Confirmați”.

Dacă ați respins o solicitare din greșeală, aceasta nu poate fi anulată. Solicitantul va trebui să solicite din nou urmărirea pentru ca tu să o accepți. O acceptare sau respingere procesează instantaneu, așa că asigurați-vă că alegeți corect prima dată pentru a evita acest lucru în viitor.
Aprobare în masă
Schimbarea contului de Instagram de la public la privat înseamnă că trebuie să aprobați sau să refuzați fiecare solicitare de urmărire individual. Cu toate acestea, există o soluție ușoară pentru a minimiza timpul necesar pentru a accepta cantități mari de urmăritori. Pentru a accepta toate solicitările, puteți schimba profilul dvs. privat în public. Puteți apoi să vă resetați contul înapoi la privat dacă doriți. Gandeste-te bine; cu siguranță cel mai bine este să te uiți prin lista de solicitări de urmărire înainte de a folosi acest truc
Verificarea stării propriei solicitări de urmărire
Dacă ați trimis cuiva o solicitare, vă puteți da seama cu ușurință dacă aceasta a fost acceptată sau refuzată. Dacă a fost acceptat, acum ar trebui să puteți vedea postările lor în feedul dvs. principal. De asemenea, veți primi o notificare în feedul dvs. de activități (pictograma inimii).
O cerere respinsă necesită ceva mai multă muncă de detectiv, dar nu mult. Tot ce trebuie să faceți este să navigați la pagina de profil a utilizatorului. De aici, butonul de urmărire va fi unul dintre cele trei lucruri care furnizează starea solicitării dvs.:
- Urmează – Aceasta înseamnă că cererea a fost acceptată. Felicitări!
- În așteptare – Acest lucru indică faptul că încă nu au ajuns să ia o decizie. Fii răbdător.
- Urmăriți – „Urmăriți” standard a revenit, ceea ce înseamnă că ați fost refuzat. Pauza grea. Poți oricând să faci o altă încercare, doar nu exagera.
Încheierea
Sperăm că acest articol a făcut un pic mai clar procesul de a vă face profilul privat și de a accepta solicitările de urmăritori. Dacă aveți experiență, sfaturi sau întrebări cu privire la solicitările de urmăritori, lăsați un comentariu în secțiunea de mai jos!