Cum să vizualizați parola Outlook pe computer nu este dificil. Acest articol vă va arăta cum să vizualizați și să recuperați parolele Outlook salvate pe computer.
Microsoft Outlook este unul dintre cei mai populari clienți de e-mail. Este întotdeauna în topul opțiunilor de servicii de e-mail, pe locul doi după serviciul de e-mail Apple și Gmail. Outlook este folosit destul de mult în afaceri, colaborare, educație și alte domenii.
Oricine poate uita parolele dacă nu le face copii de rezervă sau nu le notează. În acest moment, aveți nevoie de ajutorul instrumentului de recuperare a parolei Outlook.
Diferența dintre fișierul Outlook PST și OST
Modul în care Outlook salvează, gestionează și securizează datele depinde de tipul de cont utilizat. Outlook are două tipuri principale de fișiere de date:
- PST : Personal Storage Table este sistemul de stocare Outlook utilizat pentru conturile POP și IMAP. E-mailul dvs. este transferat și salvat pe serverul de e-mail. Îl poți accesa doar când este online. Când treceți la un computer nou, trimiterea fișierelor PST între sisteme este, de asemenea, ușoară.
- OST : Puteți utiliza un fișier de tabel de stocare offline atunci când doriți să păstrați o copie de rezervă locală completă a contului dvs. de e-mail. Toate datele sunt salvate pe computer și pe serverul de e-mail. Aceasta înseamnă că întreaga bază de date de e-mail a contului de utilizator este accesibilă chiar și atunci când este offline. Modificările sunt sincronizate atunci când utilizatorul stabilește o conexiune la serverul de e-mail.
Astfel, fișierul de date PST salvează informații importante, inclusiv parole, pe computerul local. Parola blochează accesul ilegal, protejează e-mailurile și datele din interior. Fișierele OST folosesc, de asemenea, stocarea locală, dar nu conțin parole. Prin urmare, fișierele PST sunt adesea deschise pentru a prelua parole.
Cum să recuperați parola Microsoft Outlook
Puteți recupera cu ușurință parola Outlook cu instrumentele de mai jos:
PstPassword

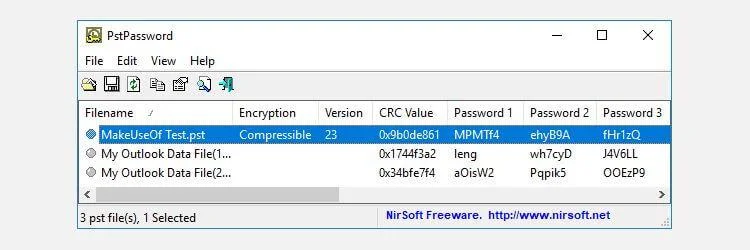
PstPassword de la Nirsoft este un utilitar gratuit excelent care preia automat parolele PST pentru fișierele de date locale. PstPassword afișează 3 parole potențiale din cauza erorilor de criptare. Dacă prima alegere eșuează, mai aveți 2 opțiuni.
PstPassword nu necesită instalare, cu toate acestea, sistemul dumneavoastră îl poate vedea ca un fișier care conține cod rău intenționat.
Instrumentul de recuperare a parolei Kernel Outlook PST
Kernel Outlook PST Password Recovery Tool este un utilitar gratuit, dar are caracteristici limitate. Principala sa limitare este dimensiunea fișierului PST deblocat, care este de numai 500 MB gratuit.
Cu toate acestea, acest instrument analizează rapid fișierul PST, oferind valori hash pe care să le introduceți. Spre deosebire de PstPassword, Kernel oferă doar o singură parolă hash. Dacă nu este fezabil, Kernel acceptă eliminarea protecției cu parolă pe fișierele PST.
Caseta de instrumente de recuperare pentru parola Outlook

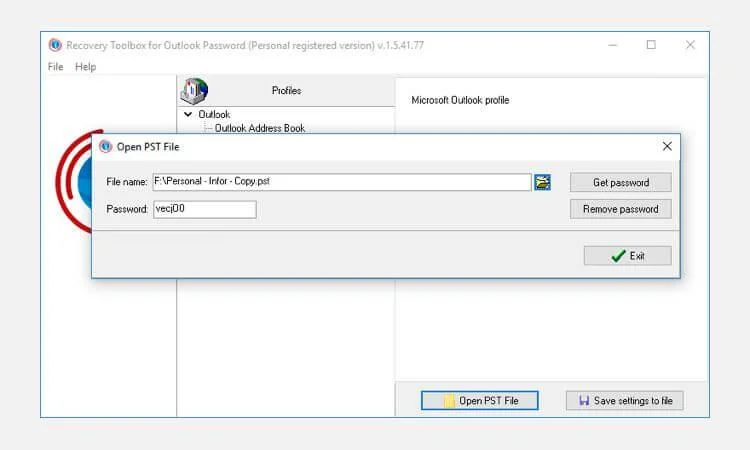
Recovery Toolbox for Outlook Password costă 19 USD, oferind mai multe opțiuni decât versiunea gratuită. De exemplu, Recovery Toolbox for Outlook Password poate:
- Recuperați și afișați parola pentru fișierele de date PST.
- Resetați parola pentru fișierul de date PST.
- Recuperați și ștergeți unele parole pentru fișierele de date OST.
Dacă doriți să vizualizați parolele pentru conturi și folderele de stocare personale în Microsoft Outlook, decodorul de parole Outlook - Caseta de instrumente de recuperare pentru parola Outlook este o alegere rezonabilă. Este un vizualizator de parole special pentru toate versiunile de Windows.
Cum să vizualizați parolele salvate în Outlook:
- Rulați Recovery Toolbox for Outlook Password.
- Faceți clic pe contul din panoul din stânga.
- Vedeți parola contului în panoul din dreapta.
- Faceți clic pe fișierul PST din panoul din stânga.
- Vizualizați fișierul care conține parola pentru contul din dreapta.
- Recovery Toolbox for Outlook Password va recupera parolele din Outlook instantaneu.
Notă:
- Recovery Toolbox for Outlook Password nu recuperează parolele din conturile de e-mail dacă Microsoft Outlook este instalat pe un computer nou sau reinstalat. În acest caz, toate detaliile contului de e-mail, inclusiv parolele, sunt șterse din sistem.
- Caseta de instrumente de recuperare pentru Outlook Password nu recuperează parolele pentru Microsoft Exchange Server.
Mai sus este cum să recuperați parola Outlook . Sper că articolul vă este de folos.