Acasă
» Cum să
»
Cum se configurează IP și rețea DNS pentru sistemul de operare LG Smart TV NetCast
Cum se configurează IP și rețea DNS pentru sistemul de operare LG Smart TV NetCast
Video Cum se configurează IP și rețea DNS pentru sistemul de operare LG Smart TV NetCast
În articolul de mai jos, WebTech360 vă va ghida prin pașii de configurare a adresei IP și DNS pentru sistemul de operare LG Smart TV NetCast atunci când televizorul este conectat la rețea.
Motivul pentru care ar trebui să configurați IP și DNS de rețea pentru televizor
[succes [Ar trebui să setați adresa IP, DNS de rețea pentru TV deoarece:
- Fiecare rețea are nevoie de o adresă IP, televizorul dvs. nu se va putea conecta la rețea fără IP.
- Introducerea IP-ului corect, DNS este una dintre modalitățile de remediere a erorii televiziunii care nu accesează rețeaua.
Pași pentru configurarea adresei IP și a rețelei DNS pentru sistemul de operare LG Smart TV NetCast
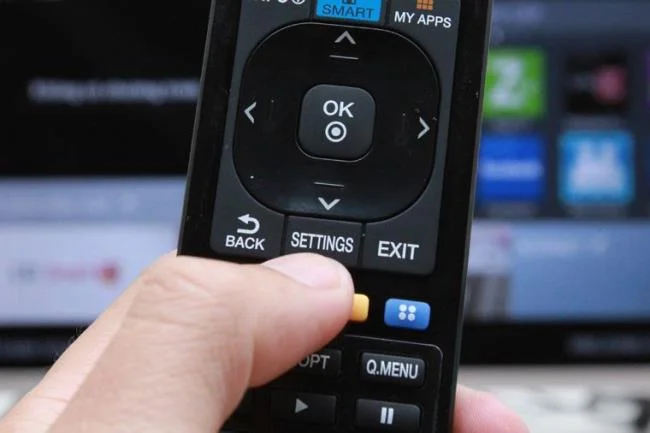
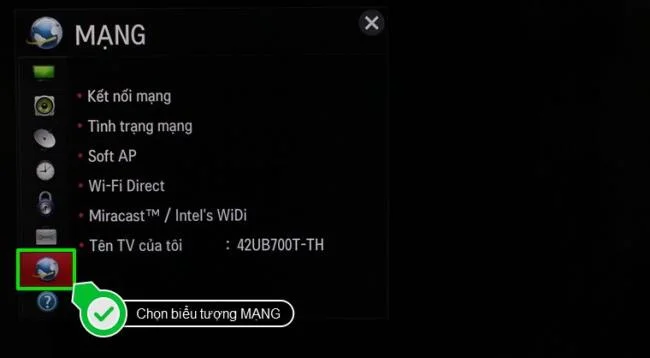
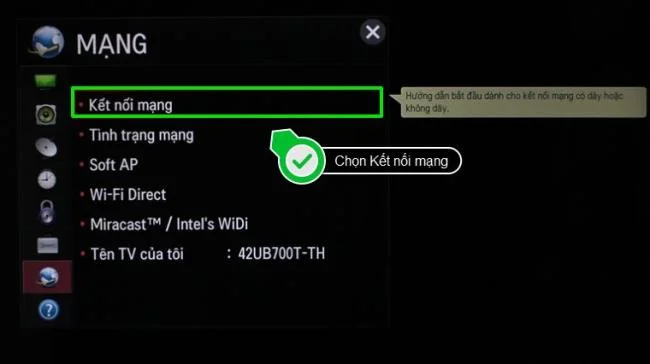
Pasul 1: Apăsați butonul SETĂRI de pe telecomandă, apoi selectați pictograma REȚEA și accesați Conexiune rețea.
Apăsați butonul SETTINGS de pe telecomandăSelectați pictograma REȚEASelectați Conexiune de rețea
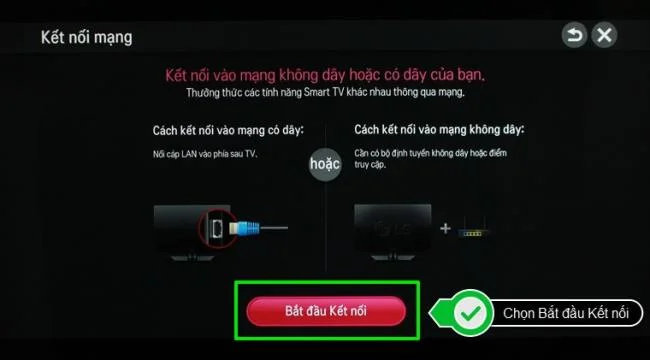
Pasul 2: În acest pas, alegeți Pornire conexiune și apoi selectați Configurare manuală.
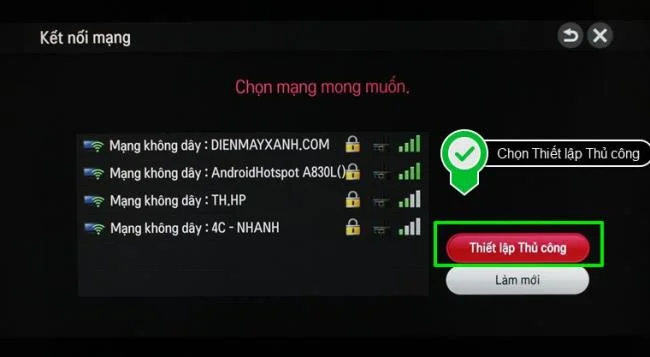
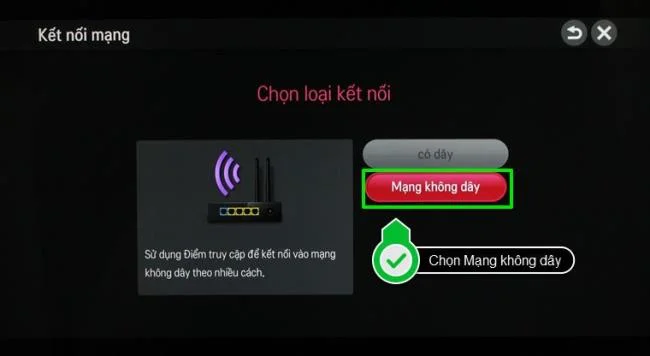
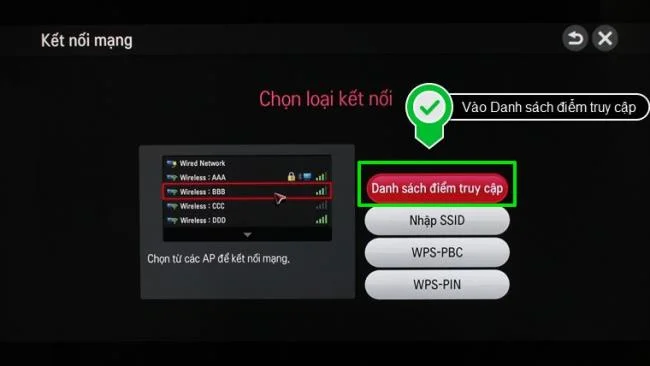
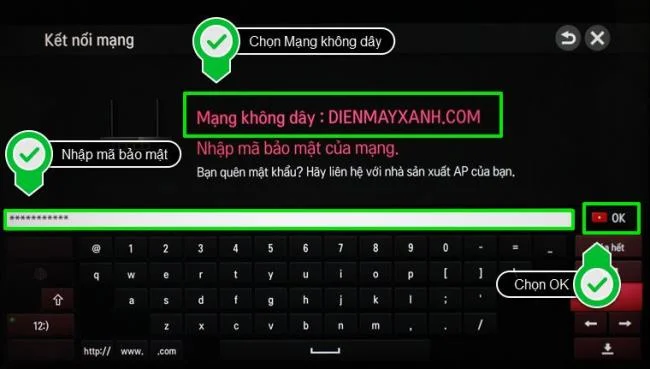
Pasul 3: În funcție de conexiunea dintre rețeaua dvs. și televizorul dvs., veți alege fie o conexiune prin cablu, fie o rețea fără fir. Apoi accesați lista punctelor de acces, unde televizorul arată rețelele disponibile detectate. Doar selectați rețeaua la care doriți să vă conectați și introduceți codul de securitate al rețelei (dacă există) și selectați OK.
Selectați Rețea fără firAccesați lista Puncte de acces pentru a selecta rețeaua la care doriți să vă conectațiSelectați rețeaua wireless la care doriți să vă conectați și introduceți codul de securitate
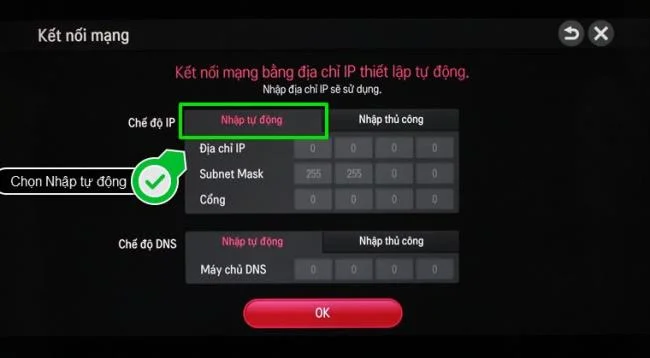
+ Dacă doriți ca adresa IP a rețelei să fie în modul automat: selectați Enter automat.
Selectați Import automat
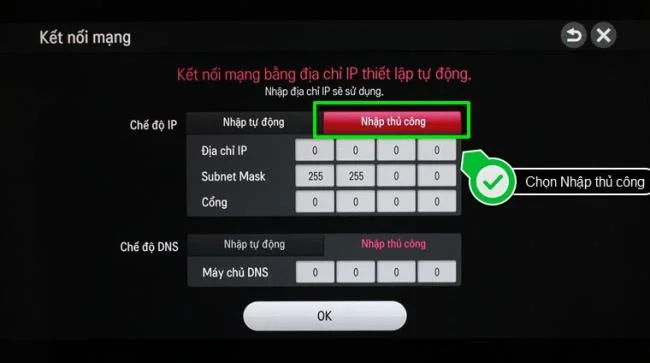
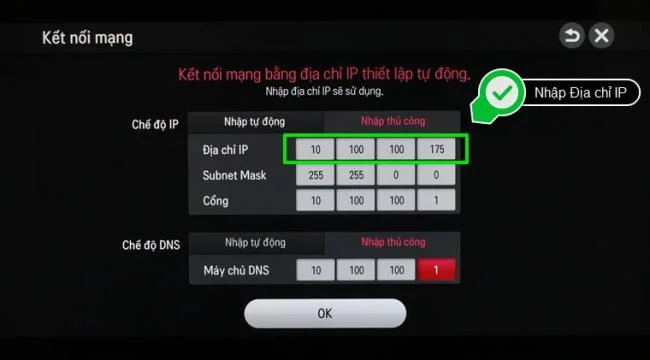
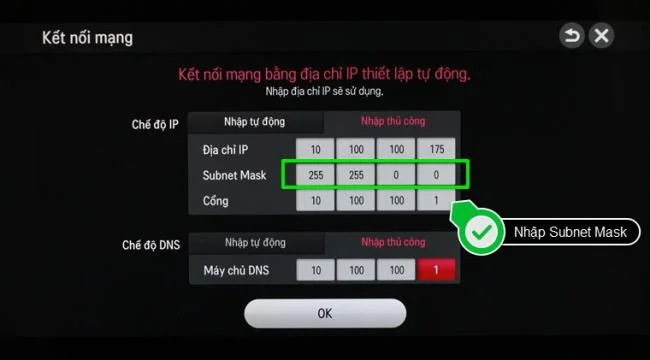
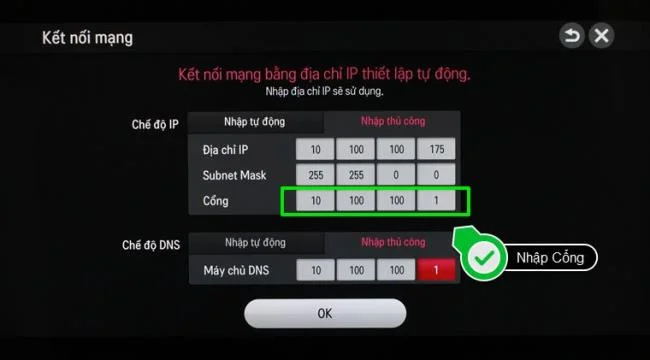
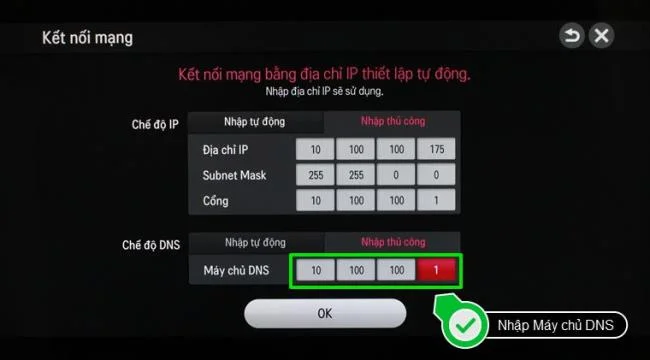
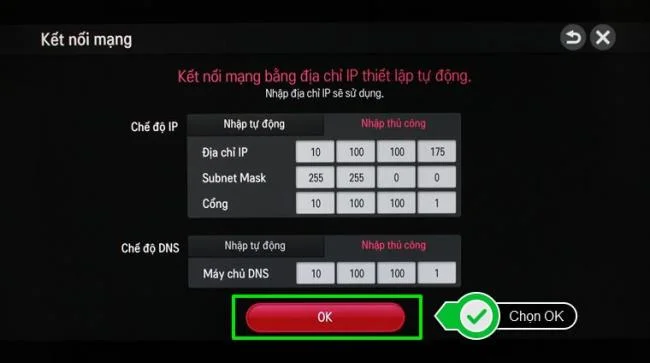
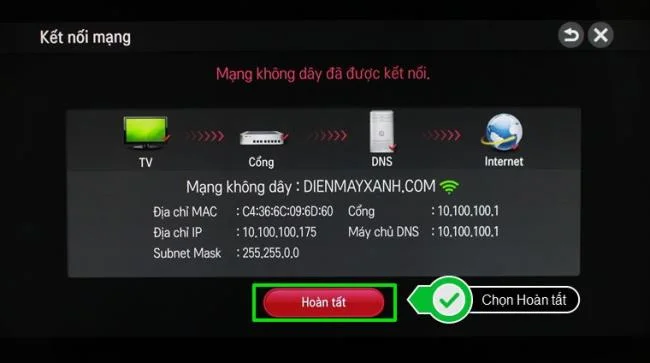
+ Dacă doriți să setați manual IP-ul: Trebuie doar să selectați Enter manual și să continuați să introduceți adresa IP, Subnet Mask, Gateway și DNS pentru televizor. În cele din urmă, selectați OK pentru a finaliza configurarea IP.
Selectați Import manualIntroduceți adresa IPIntroduceți masca de subrețeaIntrați în portIntroduceți DNSFaceți clic pe OKȘi Gata
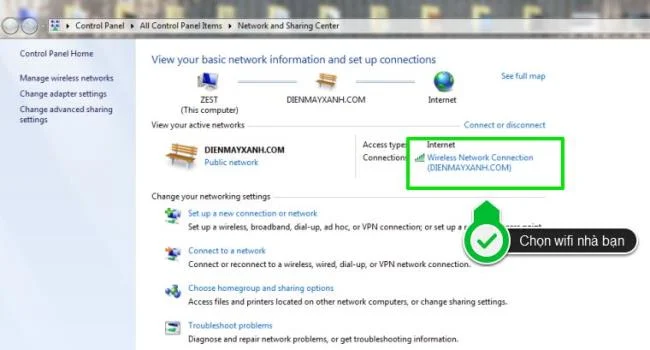
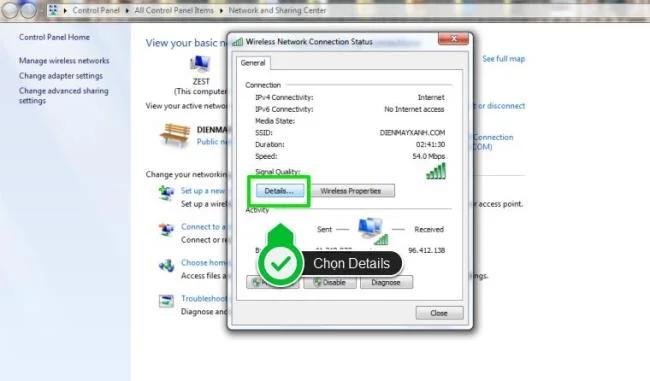
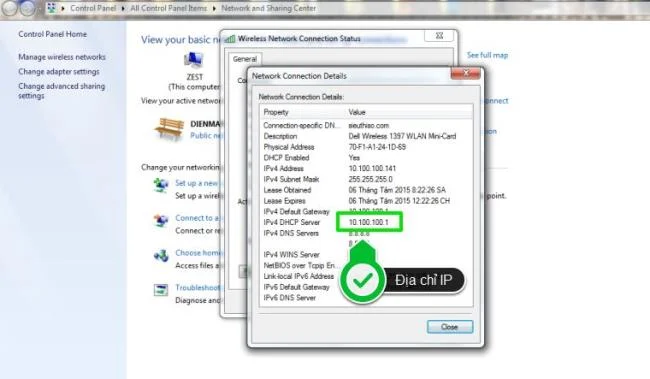
Notă: Pentru a cunoaște adresa IP exactă a rețelei dvs. de domiciliu, ar trebui să utilizați un computer conectat la rețea pentru a verifica. Cum să verificați după cum urmează:
Deschideți fereastra Network and Sharing Center, apoi selectați rețeaua conectatăSelectați Detalii pentru a afișa informații despre rețeaAdresa IP corectă a rețelei se află în intrarea serverului IPv4 DHCP