Acasă
» Cum să
»
Cum se configurează IP și rețea DNS pentru sistemul de operare LG Smart TV WebOS
Cum se configurează IP și rețea DNS pentru sistemul de operare LG Smart TV WebOS
În articolul de mai jos, WebTech360 vă va ghida prin pașii de configurare a adresei IP și DNS atunci când sistemul de operare LG Smart TV WebOS atunci când televizorul este conectat la rețea.
De ce ar trebui să setez IP-ul rețelei pentru televizor ?
Trebuie să setați adresa IP, DNS de rețea pentru TV, deoarece:
- Fiecare rețea are nevoie de o adresă IP, televizorul dvs. nu se va putea conecta la rețea fără IP.
- Introducerea IP-ului corect, DNS este una dintre modalitățile de a remedia eroarea că televizorul nu poate accesa rețeaua.
Pași pentru a seta adresa IP și DNS de rețea pentru sistemul de operare LG Smart TV WebOS
Pasul 1. Mai întâi, televizorul dvs. trebuie să fie conectat la rețea. Puteți face referire la cum să faceți în articolul de mai jos:
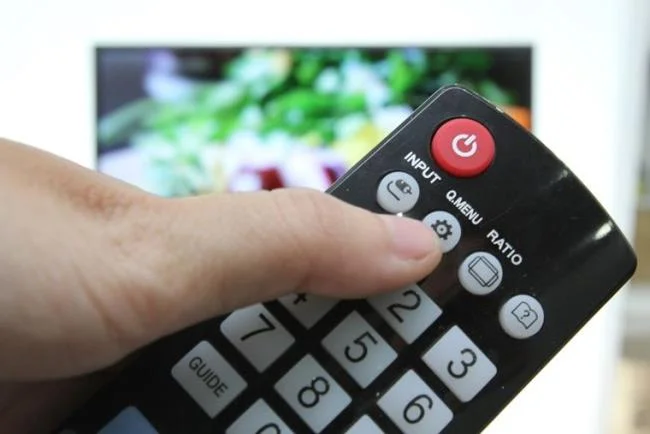
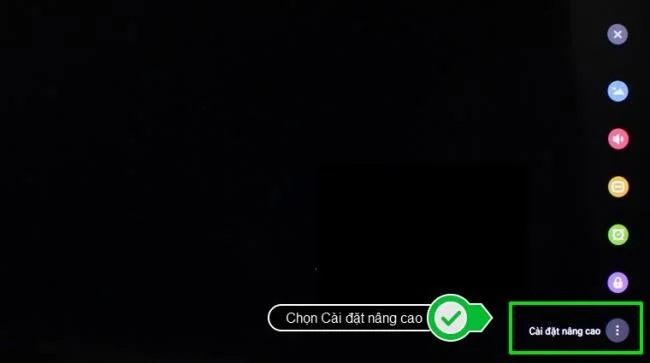
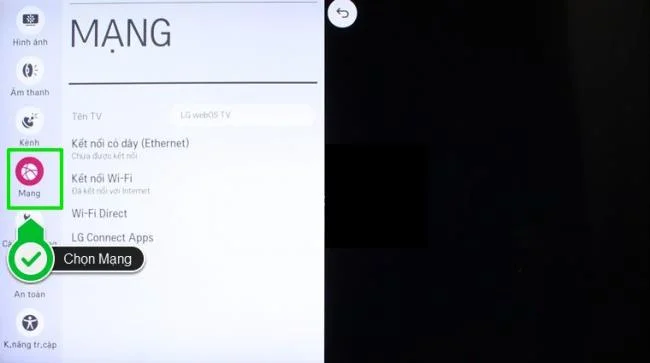
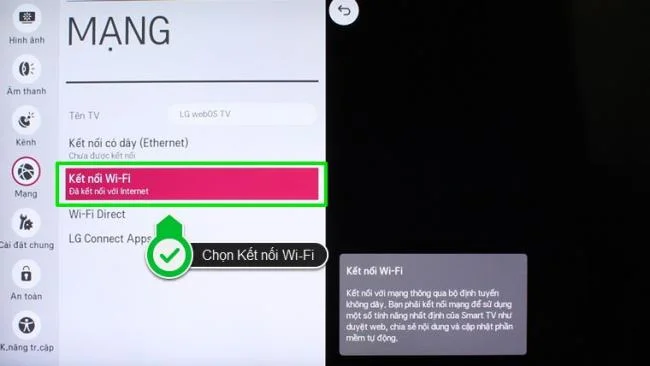
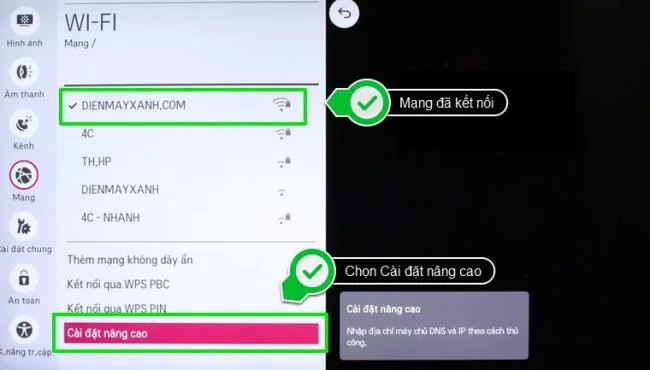
Pasul 2. Apăsați butonul Q.MENU de pe telecomandă, apoi selectați Element de setare avansată. În meniul Setări avansate, selectați Rețea, apoi alegeți tipul de rețea la care vă conectați. Aici, WebTech360 se conectează la wifi pentru televizor, deci va selecta conexiunea Wi-Fi.
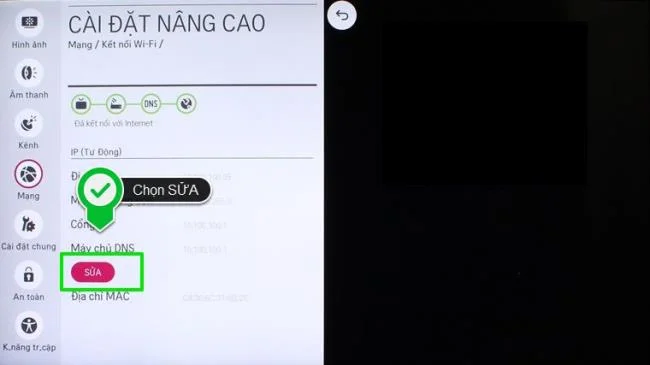
Pasul 3. Selectați Setări avansate, apoi selectați EDITARE pentru a porni setările IP și DNS.
Selectați Setări avansateSelectați EDITARE
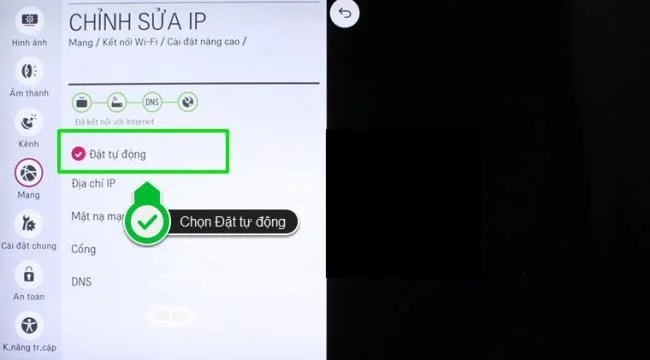
+ Dacă doriți să setați IP-ul în modul automat: selectați Setați automat. Când apare o bifă, modul automat este activat.
Setare automată IP
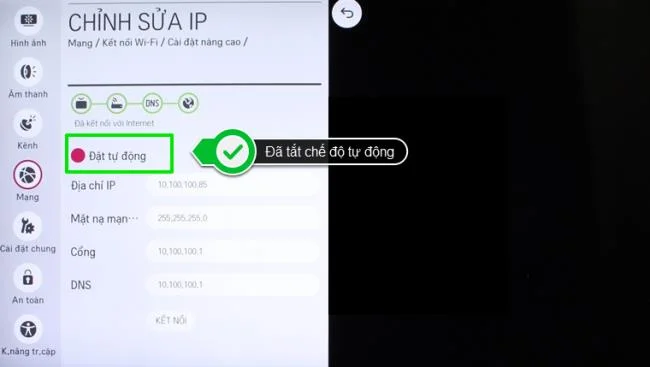
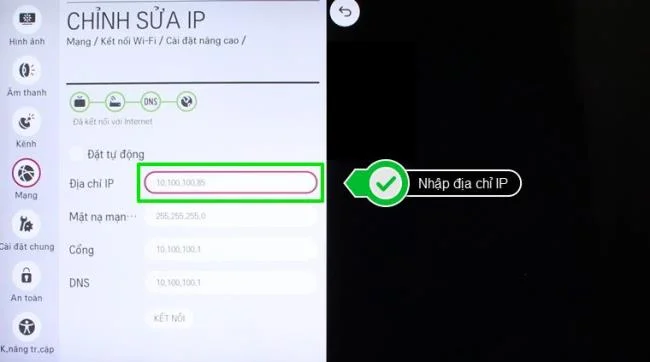
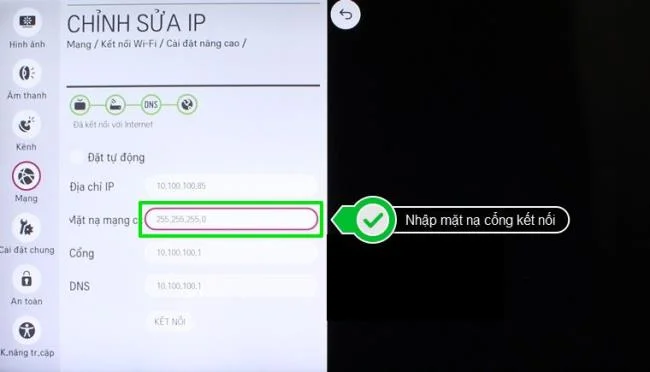
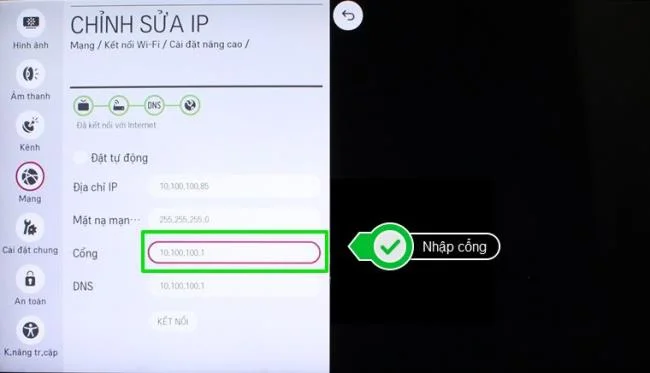
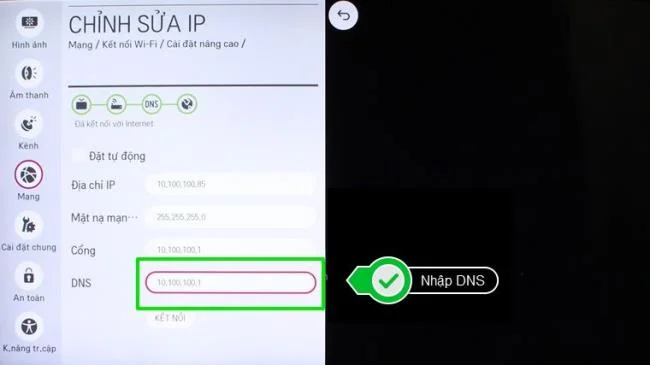
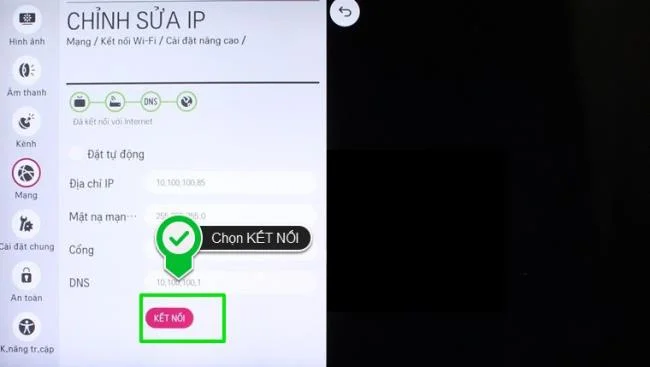
+ Dacă doriți să setați manual IP-ul: Trebuie doar să dezactivați modul automat (marcajul nu mai este disponibil) și să introduceți adresa IP, masca gateway, Gateway și DNS pentru televizor. În cele din urmă, selectați CONNECT pentru a finaliza configurarea IP.
Dezactivați modul automatIntroduceți adresa IPMasca de gateway implicită este 225.255.255.0Introduceți portul (de obicei 10.100.100,1 în mod implicit)Introduceți DNS (de obicei implicit este 10.100.100.1)După instalarea IP-ului, trebuie doar să selectați CONNECT pentru a finaliza.
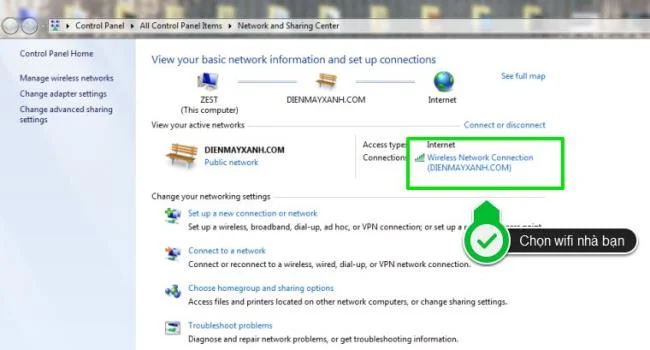
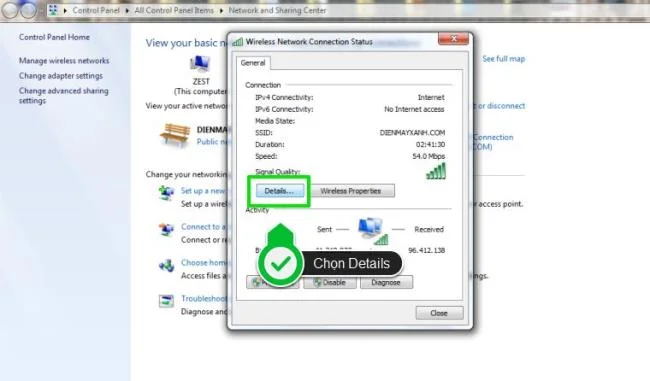
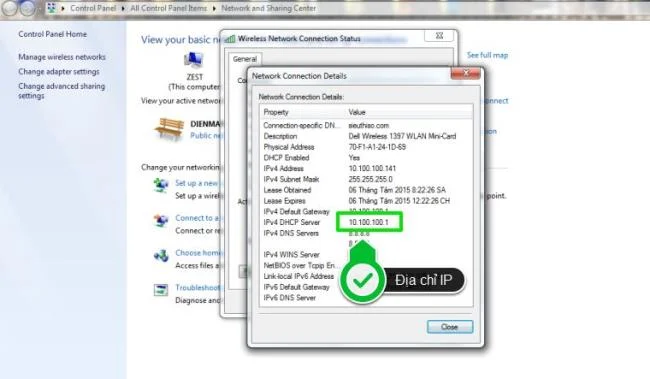
Notă: Pentru a cunoaște adresa IP exactă a rețelei dvs. de domiciliu, ar trebui să utilizați un computer conectat la rețea pentru a verifica. Cum să verificați după cum urmează:
Deschideți fereastra Network and Sharing Center, apoi selectați rețeaua conectatăSelectați Detalii pentru a afișa informații despre rețeaAdresa IP corectă a rețelei se află în intrarea serverului IPv4 DHCP