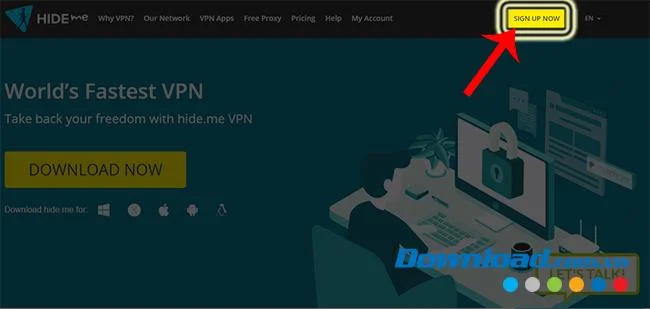
HIDE.me VPN este un software eficient pentru a accesa site-urile blocate și a naviga în mod anonim și este unul dintre cele mai instalate software VPN astăzi. Cu toate acestea, dacă doriți să utilizați mai mult și mai convenabil, utilizatorii ar trebui să înregistreze un cont Hideme .
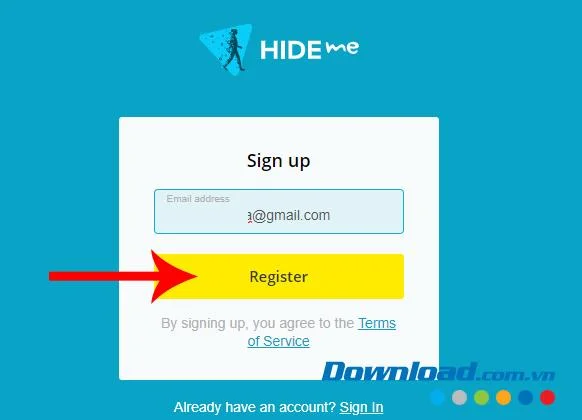
Pasul 3 : Interfața de mai jos apare, introduceți adresa de e- mail ( adresa de e-mail ) și apoi faceți clic stânga selectați Înregistrați-vă mai jos.
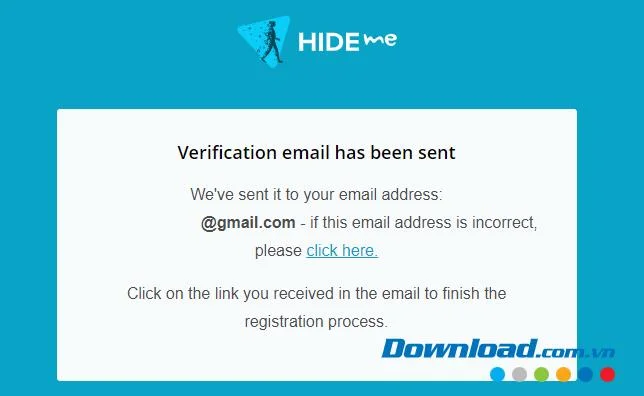
Pasul 4: Un mesaj apare și necesită utilizatorului să se autentifice în contul de e-mail înregistrat pentru a confirma informațiile.
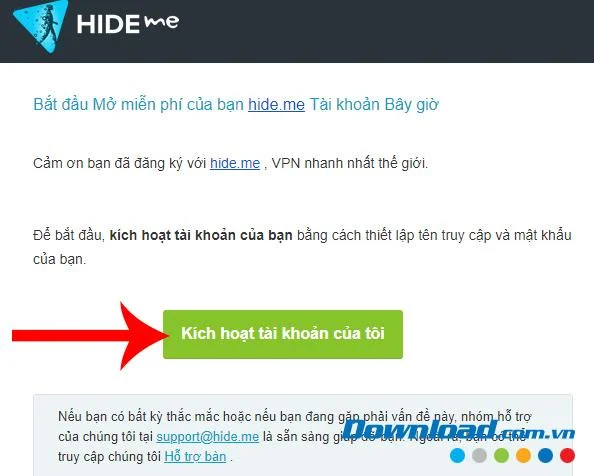
Pasul 5: În interfața Inbox, găsiți mesaje trimise de HIDEme , deschideți și faceți clic stânga pe Activare cont .
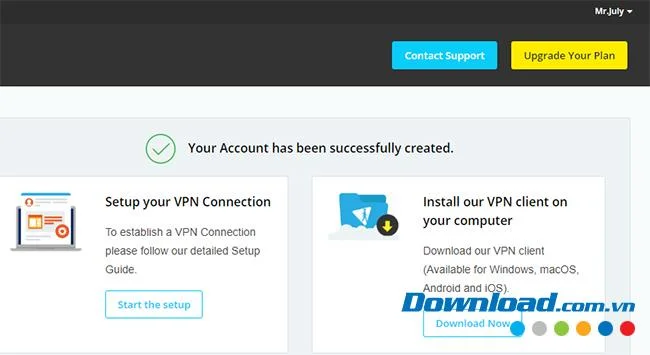
Imediat veți fi conectat la pagina principală a Hideme.
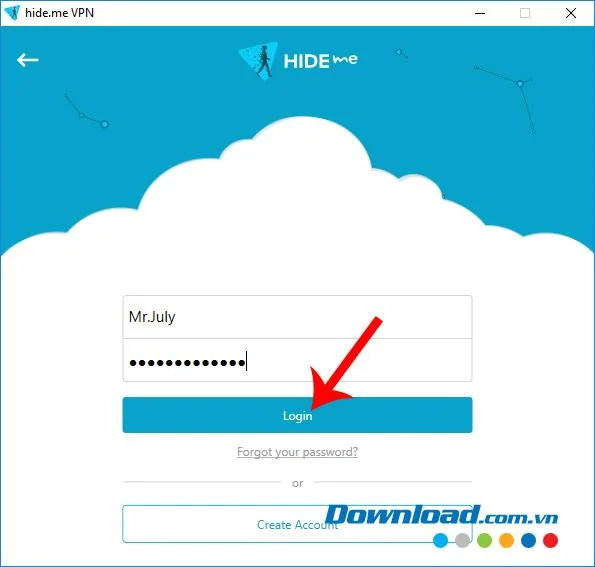
Dacă aveți VPN Hide.me instalat pe computer , puteți, de asemenea, să vă înregistrați un cont nou de aici, făcând clic pe Creare cont de mai jos sau completând informațiile contului existente pentru a vă autentifica și utiliza.
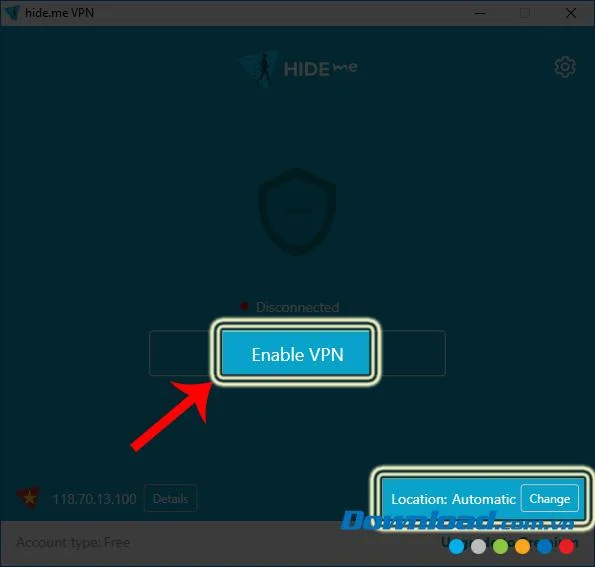
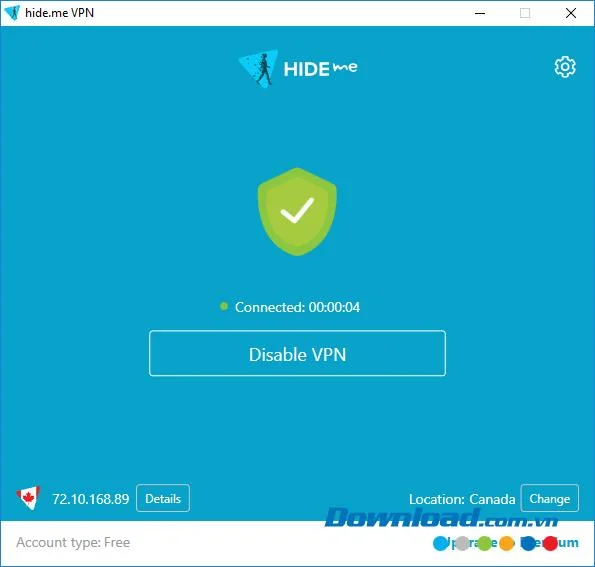
Interfața principală a VPN pe computer este destul de simplă, trebuie doar să faceți clic pe Activare VPN pentru a porni.
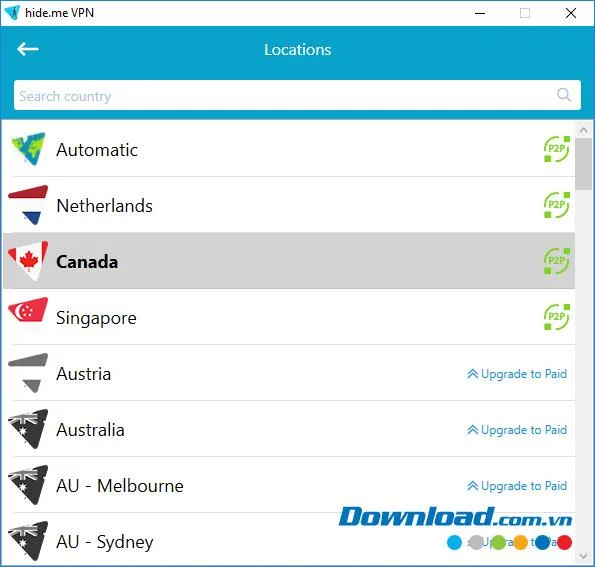
Dacă nu este selectată nicio regiune sau țară, software-ul va selecta automat pentru dvs. cu modul automat . Dacă doriți să vă conectați la o anumită zonă, pur și simplu faceți clic pe Modificare și selectați orice țară care apare în lista care apare mai jos.
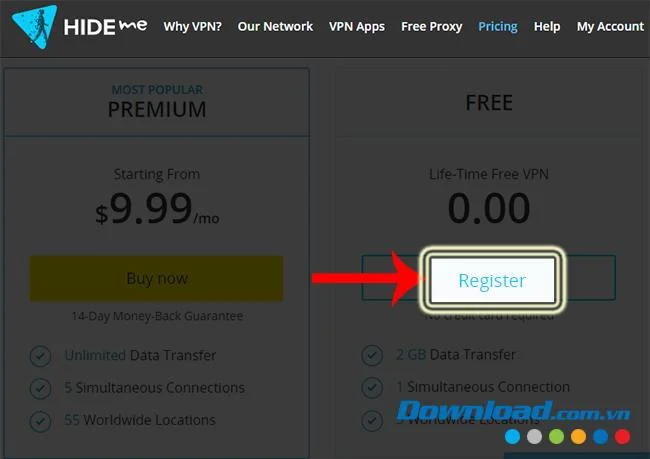
Deoarece ne înregistrăm un cont gratuit, suntem limitați în numărul de țări care se pot conecta și pot transfera doar 2 GB de date . Dacă doriți mai multe, puteți alege să vă abonați pe pachet:
Pachet Plus :
4,99 USD / lună
Accesați VPN din 55 de țări din întreaga lume
Creează 1 conexiune în același timp
Folosiți până la 75 GB date
Pachet premium :
9,99 USD / lună
Accesați VPN din 55 de țări din întreaga lume
Realizați conexiuni simultane 05
Fără limite de date
HIDE.me VPN, după activare, va avea o pictogramă ecran verde și va afișa ora de conectare mai jos. Pentru a dezactiva, faceți din nou clic stânga pe Disable VPN și ați terminat.
 HIDEme
 Hide.me VPN pentru Android