Acasă
» Cum să
»
Cum se declară mai multe conturi de e-mail pe eM Client
Cum se declară mai multe conturi de e-mail pe eM Client
Video Cum se declară mai multe conturi de e-mail pe eM Client
Utilizați mai multe adrese de e-mail pentru diferite informații și sarcini, iar atunci când deschideți fiecare dintre aceste servicii de e-mail diferite, va dura mult timp. Iar când doriți să treceți de la un serviciu la altul este un pic inconvenient.
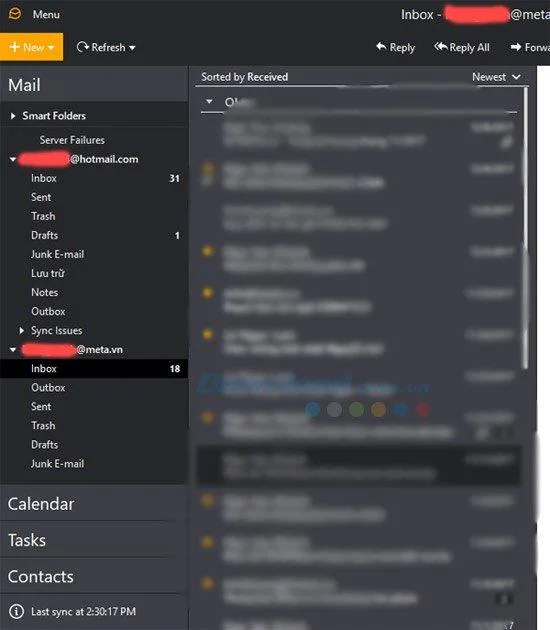
Acum ar trebui să utilizați software-ul eM Client , acest software vă va ajuta să declarați mai multe e-mailuri împreună pe o fereastră, toate sarcinile și informațiile vor fi afișate complet pe fiecare e-mail care este declarat. folosești. În prezent, eM Client acceptă cele mai populare servicii precum Gmail , Exchange, iCloud și Outlook.com , chiar și adresele de e-mail ale companiilor.
Mai jos, Download.com.vn vă va ghida cum să declarați e-mailul pe software-ul Client eM , inclusiv adresele celor mai populare servicii de e-mail. Dacă nu aveți niciun e-mail în eM Client, consultați articolul Cum să configurați și să configurați e-mailul pe eM Client.
Instrucțiuni pentru declararea mai multor e-mailuri la Clientul eM
1. Declarați e-mailuri regulate în eM Client
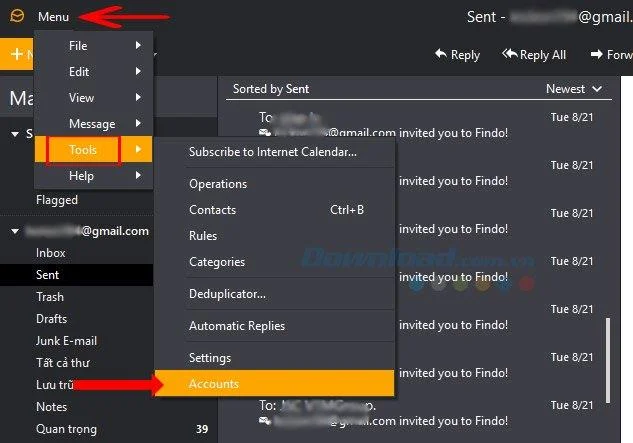
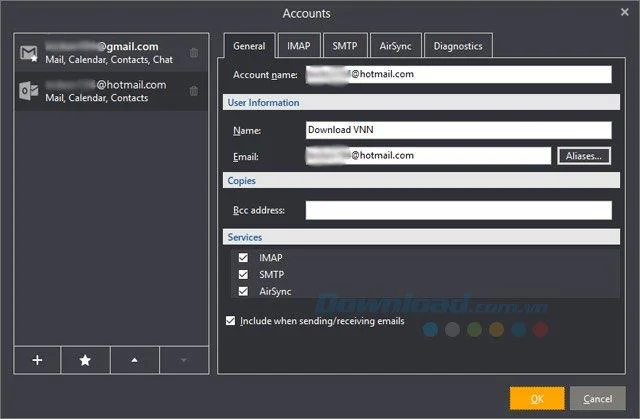
Pasul 1: În interfața principală a eM Client, selectați Meniu> Instrumente> selectați Conturi.
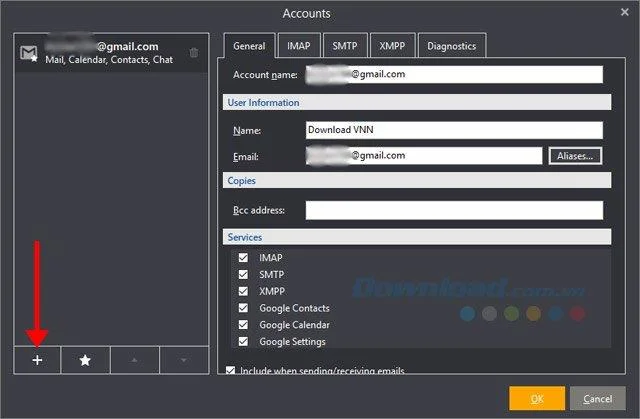
În tabelul Contului , faceți clic pe butonul plus de sub lista de conturi de e-mail declarate în eM Client.
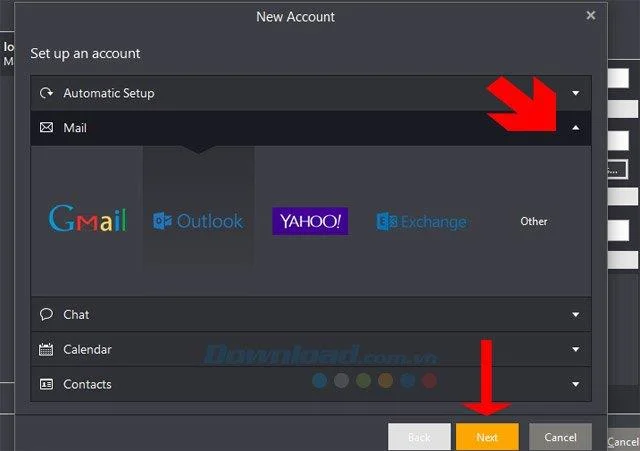
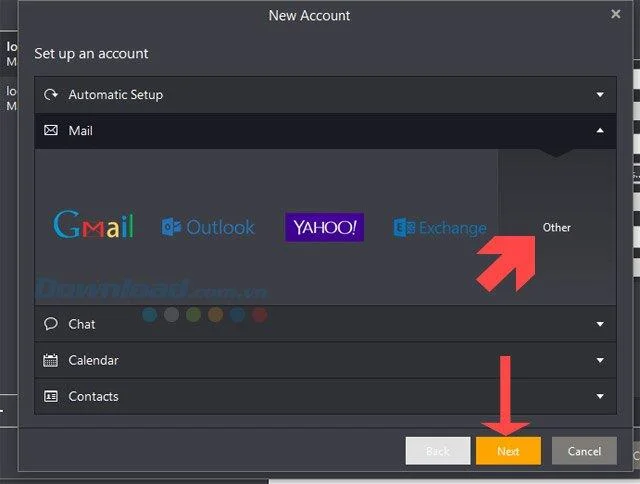
Pasul 2: Faceți clic pe Mail , apoi selectați un tip de e-mail disponibil pentru declarație, inclusiv Yahoo , Outlook, Exchange și Gmail. Alegeți-vă apoi faceți clic pe Următorul.
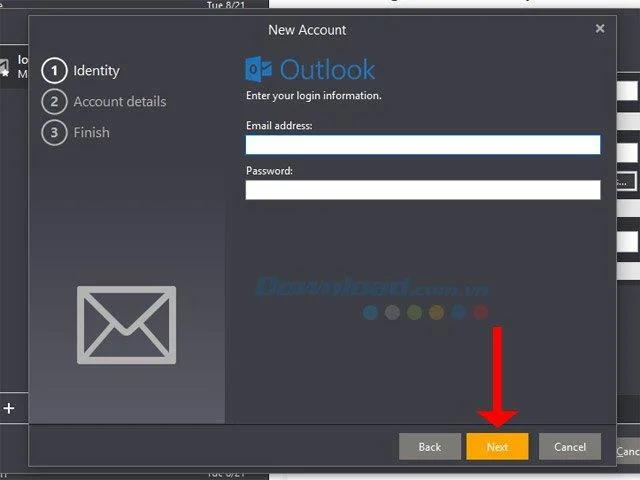
Aici este pentru a declara e-mail cu Outlook, trebuie doar să introduceți adresa de e-mail și parola Outlook și apoi faceți clic pe Următorul.
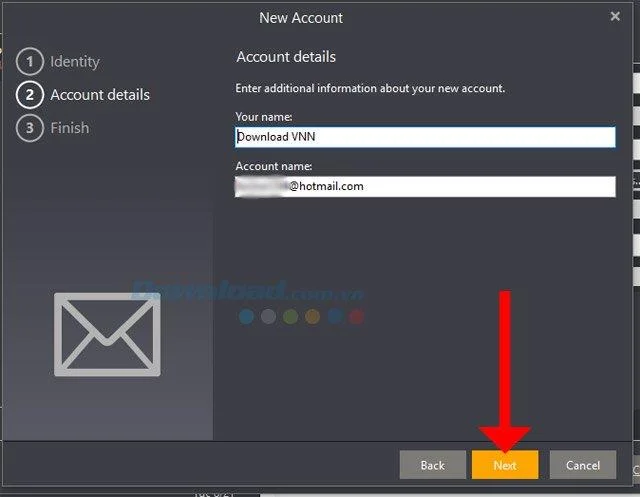
Faceți clic pe Următorul pentru a continua, dacă secțiunea Numele dvs. nu conține nimic, introduceți numele afișat pe ea.
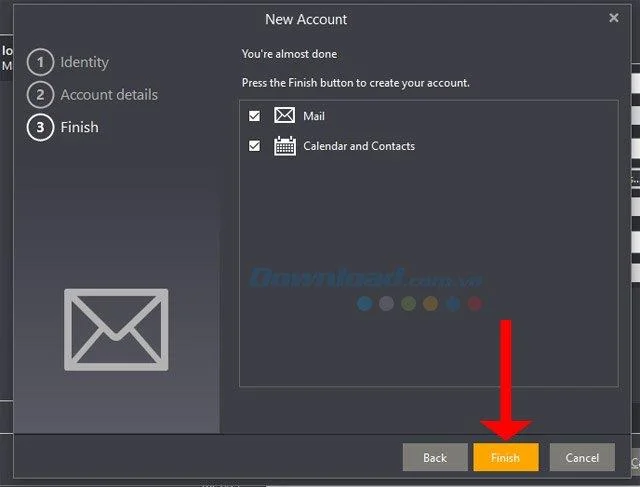
Apoi faceți clic pe Terminare pentru a crea o nouă declarație de cont de e-mail.
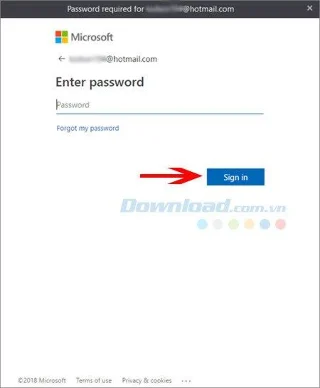
Pasul 3: Următorul este să vă conectați la contul dvs. de poștă în fereastra de notificare a e-mailului. Introduceți parola și faceți clic pe Conectare.
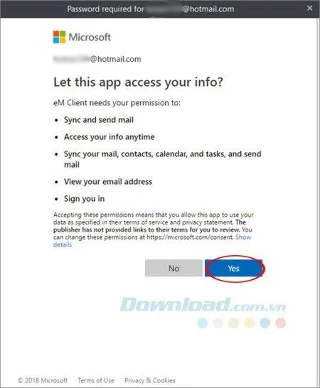
Faceți clic pe Da pentru a accepta accesul Clientului eM la informațiile dvs. de e-mail.
În continuare, lista de e-mail declarată vă va arăta e-mailul adăugat.
2. Declarați e-mailul corporativ în eM Client
Pasul 1: La fel ca adăugarea de e-mailuri regulate la Clientul eM, singura diferență este că faceți clic pe Altele pentru a adăuga un alt tip de e-mail, apoi faceți clic pe Următorul.
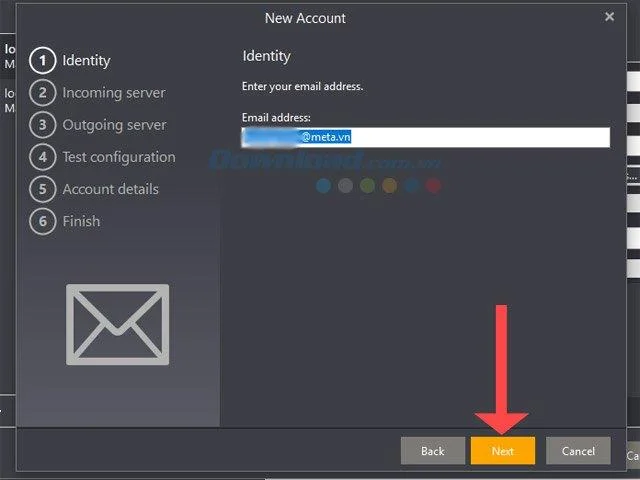
În secțiunea Identitate , introduceți numele dvs. de e-mail și numele de domeniu, apoi faceți clic pe Următorul.
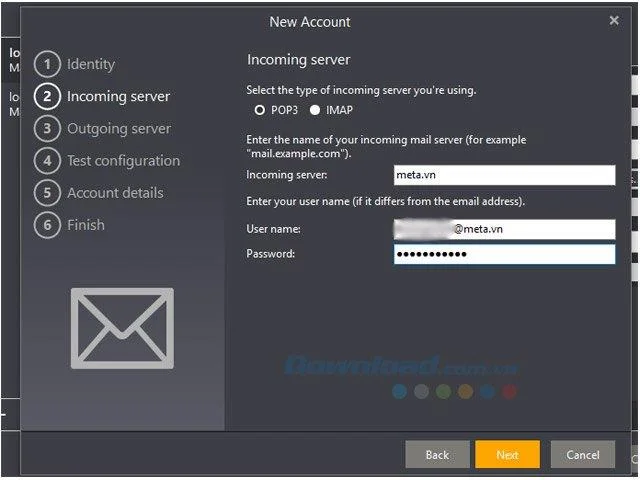
În continuare în tabelul serverului de intrare , introduceți numele de domeniu al site-ului web cu poștă scrisoare. De exemplu, aici este mail.meta.vn în caseta Server de intrare: partea inferioară este adresa dvs. de e-mail cu parola. Faceți clic pe Next.
Și în opțiunile POP3 și IMAP , în funcție de nevoile de a utiliza e-mail-ul pe care îl alegeți.
POP3: Acest protocol stochează e-mailul utilizatorului și memoria locală, ceea ce înseamnă că puteți verifica e-mailul dvs. chiar și atunci când nu există conexiune la Internet. Avantaje POP:
Conexiune la Internet numai pentru trimiterea și primirea listelor de e-mailuri.
Economisiți spațiu de stocare pe server.
Gestionați mai multe e-mailuri într-un singur e-mail, adică îmbinați mai multe conturi de e-mail și mai multe servere într-o singură căsuță.
IMAP : Cu acest protocol, utilizatorii pot gestiona o inbox împreună, conectați-vă pe mai multe dispozitive diferite, cum ar fi smartphone-uri, laptopuri, computere la companie, veți vedea lista de e-mailuri cu aceeași structură și cum sortare deoarece sunt făcute pe server, toate modificările sunt sincronizate cu serverul. Unele avantaje ale IMAP includ:
Mail-ul este stocat pe server, accesibil de pe mai multe dispozitive, din diferite locații.
Vedeți mai rapid, deoarece trebuie doar să preîncărcați o listă de e-mail cu o mulțime de titluri cu solicitări clare, în loc să sincronizați toate ca POP.
Economisiți spațiu de stocare pentru dispozitivele locale.
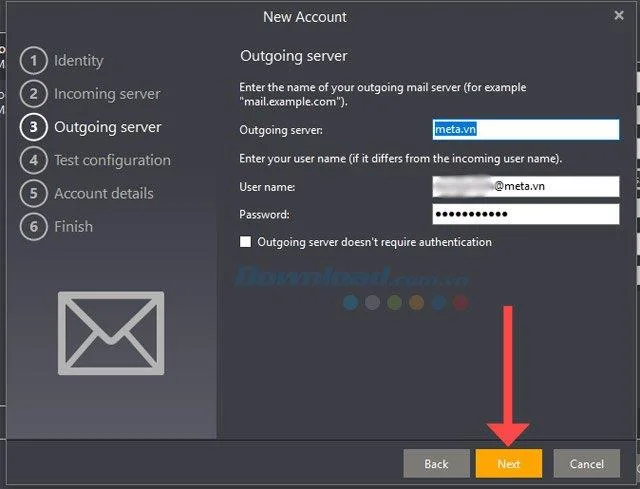
În partea de ieșire Server este încă numele dvs. de e-mail și de domeniu, de exemplu, aici este mail.meta.vn apoi faceți clic pe Următorul pentru a continua.
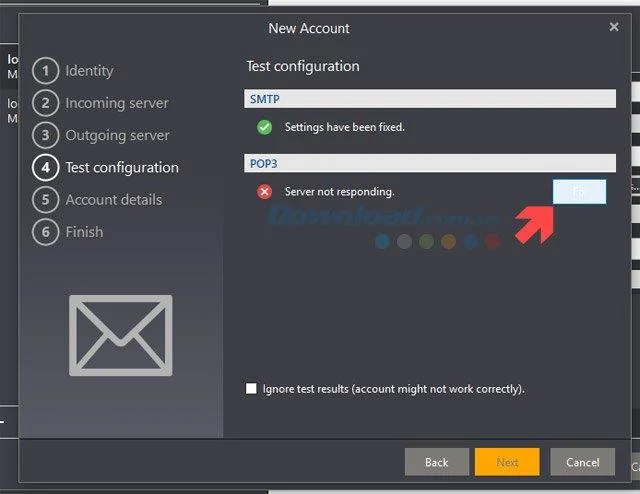
În secțiunea Test Configuration , faceți clic pe butonul FIX dacă apare o problemă.
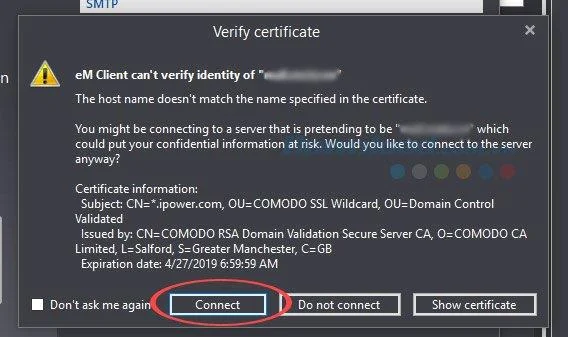
Dacă apare tabelul Verificare certificat , faceți clic pe Conectare.
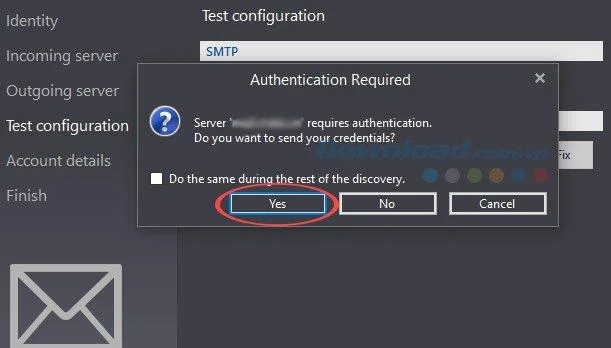
Apoi, faceți clic pe Da pentru a finaliza corectarea erorilor.
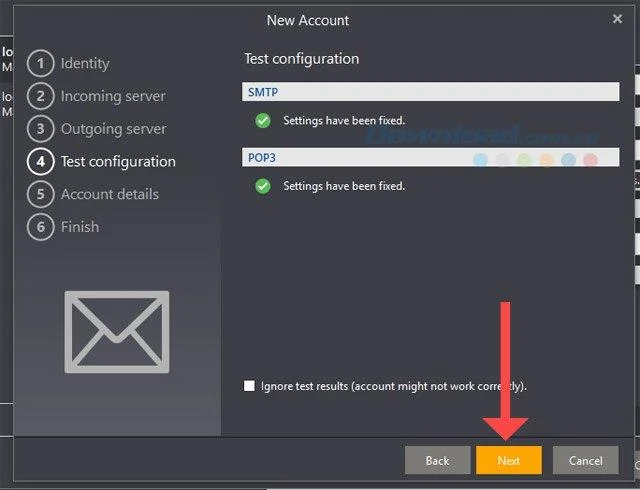
Când vedeți două intrări SMTP și POP3 arată o pictogramă verde de mai jos, faceți clic pe Următorul.
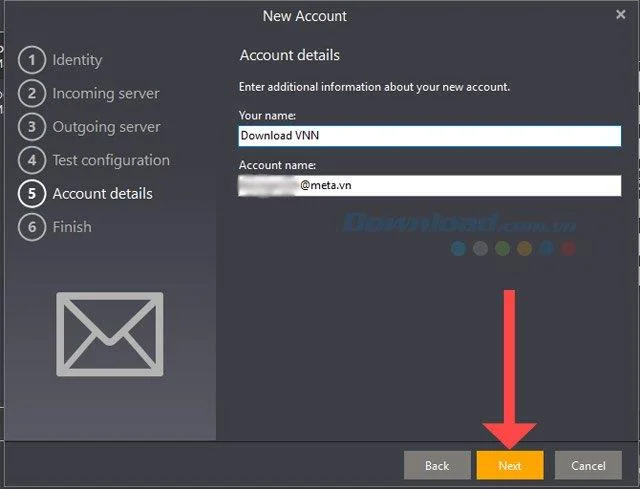
Faceți clic pe Următorul în secțiunea Detalii despre cont pentru a continua.
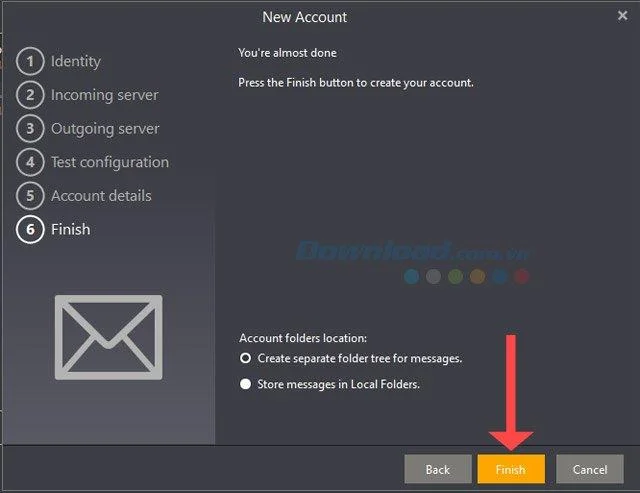
În final, faceți clic pe Terminare pentru a finaliza procesul de declarare a e-mailului companiei în eM Client.
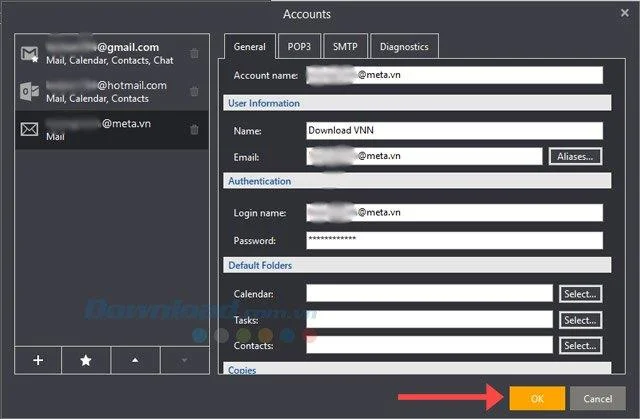
În sfârșit, lista dvs. de email va avea adresa de e-mail a companiei dvs. Faceți clic pe OK pentru a termina.
Apoi, în interfața principală a eM Client, trebuie doar să așteptați descărcarea mailului pentru a vedea informațiile.
Odată cu declararea mai multor e-mailuri din instrucțiunile din acest articol, folosirea e-mailului va fi mult mai convenabilă decât a fi nevoie să comutați între e-mailuri pe webapp sau în software de e-mail separat. La fel ca pe un computer, vă puteți gestiona e-mailul cu aplicațiile de notificare prin e-mail de pe telefon. Consultați articolul 5 aplicații inteligente de gestionare a e-mailurilor pe iPhone.