Acasă
» Cum să
»
Cum se descarcă aplicațiile LG TV
Cum se descarcă aplicațiile LG TV
Video Cum se descarcă aplicațiile LG TV
LG a aplicat pentru televizoarele sale inteligente cu două platforme inteligente, inclusiv WebOS și Netcast , deci cum este similară și diferită modalitatea de a descărca aplicații între aceste două sisteme de operare? Să învățăm cum să descărcăm aplicații TV LG .
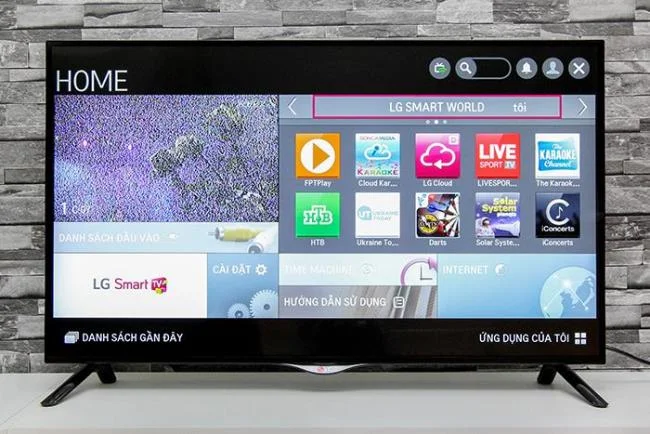
Pasul 1: Pe ecranul principal al ecranului televizorului , selectați LG Smart World.
Faceți clic pe LG Smart World
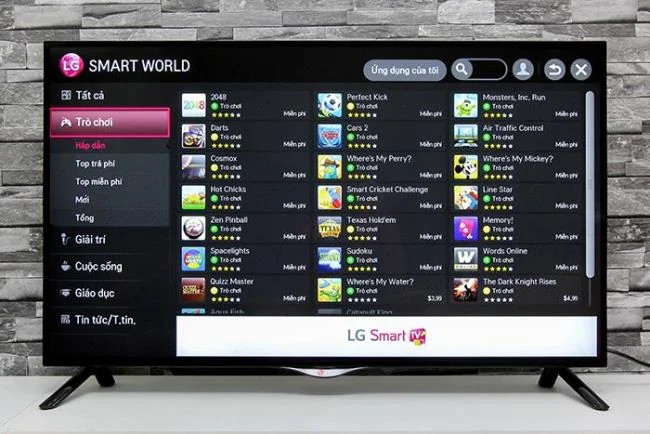
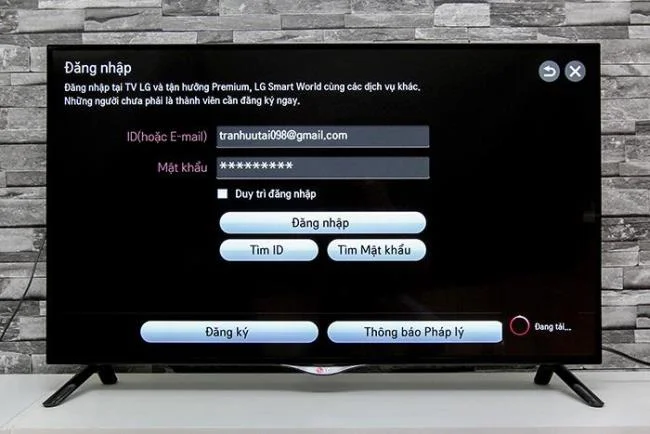
Pasul 2: În LG Smart World trebuie să găsiți aplicația pe care doriți să o descărcați, în cazul în care, dacă utilizați televizorul pentru prima dată, vă va cere să vă conectați cu contul LG ( Cum să creați contul LG TV ).
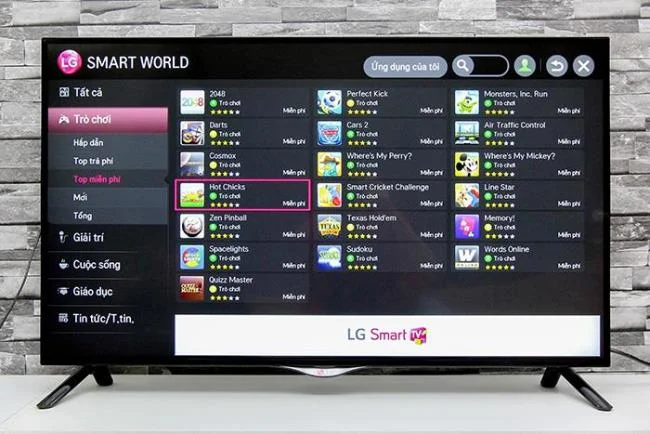
Găsiți aplicația pe care doriți să o instalațiSelectați aplicația pe care doriți să o instalațiPrimul caz de utilizare necesită un cont LG
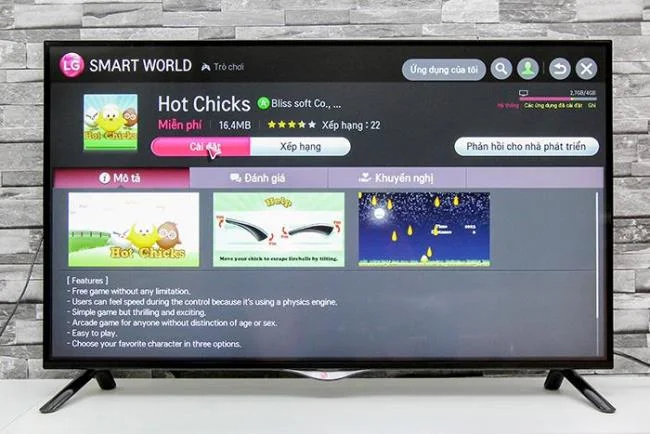
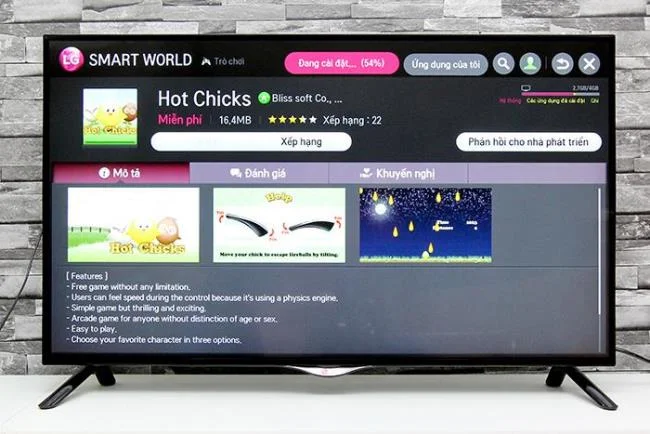
Pasul 3: Odată ce ați selectat aplicația, alegeți să instalați pentru a descărca, acum trebuie să așteptați puțin. În cazul în care necesită câteva funcții suplimentare de conectare, vă rugăm să citiți cu atenție și să selectați OK sau Anulare dacă vi se pare nerezonabil.
Selectați setările pentru a instala aplicațiaAșteptați instalarea aplicației
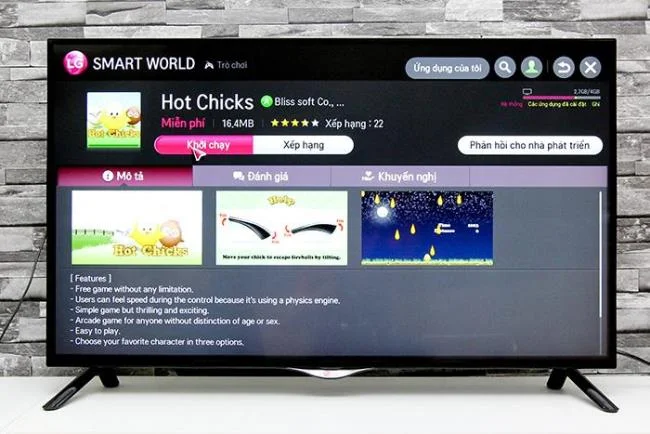
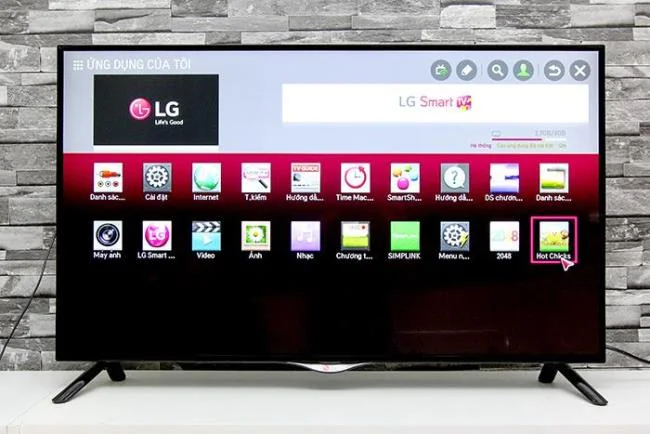
Pasul 4: Odată descărcat, puteți alege să accesați Lansare pentru a rula aplicația imediat sau să reveniți la ecranul de pornire (aplicația mea pentru a rula aplicația).
Rulați aplicația direct selectând LansareSau reveniți la interfața de pornire pentru a lansaAplicația este lansată
Notă:
+ În funcție de aplicația pe care o descărcați, poate necesita utilizarea suplimentară a accesoriilor conexe, cum ar fi: mouse, tastatură ...
+ Viteza de descărcare a aplicației depinde de conexiunea dvs. la internet
+ Pentru a descărca aplicația, aveți nevoie de un cont LG