Cum se reglează temperatura fierului și modul de călcat

Alegerea temperaturii potrivite și a modului de călcat înainte de călcare este una dintre cheile pentru protejarea hainelor de accidente nedorite și creșterea duratei de viață a fierului de călcat. Iată câteva sugestii de la WebTech360 despre temperatura fierului de călcat cu aburi și modul adecvat atunci când călcați hainele.

Cum se reglează temperatura fierului și modul de călcat
Păstrați întotdeauna fierul de călcat drept   pe călcâie dacă este conectat și nu este utilizat

Mod adecvat de încălzire a nivelului de căldură al țesăturii

Țesături din fibre sintetice (acril, viscoză, poliamidă, poliester), fire de mătase

Nivelul de căldură •

Fier de călcat uscat pe partea stângă.

Țesătură din lână

Nivelul de căldură ••

Calcați cu abur pe partea stângă sau prin căptușeală. 

Țesături din bumbac, țesături din bumbac

•• Fără nivel de căldură

Uscați fierul de călcat încă umed sau pulverizați cu abur pentru a se umezi. Utilizați abur mediu până la mare.

Lenjerie

•• Niciun nivel de căldură nu atinge Max

Se usucă fierul de călcat încă umed sau se pulverizează cu apă pentru a se umezi. Utilizați abur mediu până la mare.

Tesatura de vita (Jean)

•• Niciun nivel de căldură nu atinge Max

Folosiți abur max

Notă:

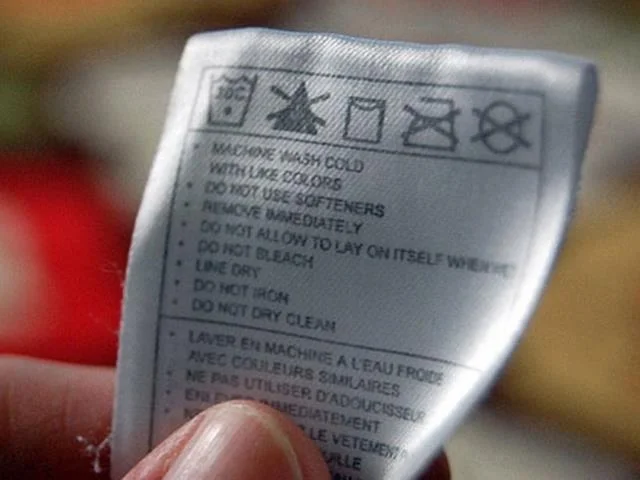
Dacă nu cunoașteți țesătura corectă pentru a alege temperatura, consultați simbolurile de pe eticheta de îmbrăcăminte.

Cum se reglează temperatura fierului și modul de călcat
Ștampile de ghidare pe haine
Cum se reglează temperatura fierului și modul de călcat
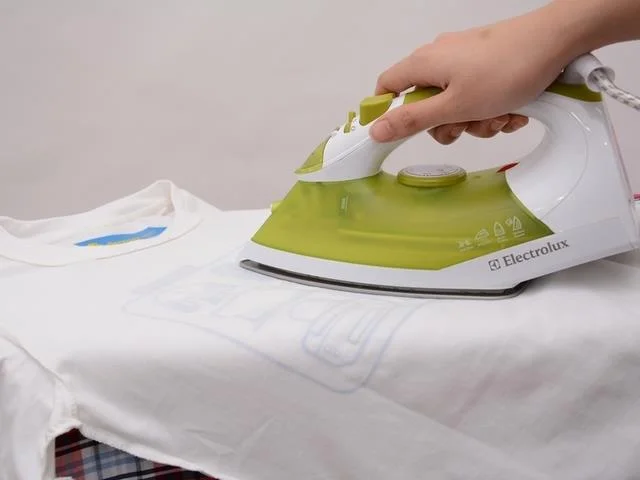
Calcă partea din spate a articolului de îmbrăcăminte pentru a-i asigura strălucirea

Dacă călcați mai multe haine odată, alegeți mai întâi țesături cu temperatură scăzută.

Cum se reglează temperatura fierului și modul de călcat
Ar trebui să alegeți mai întâi hainele cu temperatură scăzută pentru călcat

Articole care folosesc fierul cu aburi Electrolux ESI400
WebTech360

Lasă un comentariu

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.

Configurați un volum de date criptat LUKS pe SLES

Configurați un volum de date criptat LUKS pe SLES

Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.

Creați un profil AppArmor personalizat pe SUSE Linux

Creați un profil AppArmor personalizat pe SUSE Linux

Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.