Când instalați Microsoft Outlook pentru prima dată, software-ul setează automat fontul editorului de text și citește mesajul către Calibri sau Arial. Dacă acesta nu este fontul care vă place, puteți ajusta setările de font pentru a se potrivi nevoilor dvs.
Mai exact, Outlook permite utilizatorilor să schimbe fontul implicit în orice stil preferat. Marea lume web are multe surse de descărcare de fonturi gratuite. Cuvinte mai mici, mai frumoase, mai tare sau mai comune - Outlook le răsfoiește pe toate.
Microsoft Outlook Microsoft Outlook Online
Microsoft Outlook pentru Android Microsoft Outlook pentru iOS
Modificarea stilului și dimensiunii implicite a fontului în Outlook 2016 și 2013
Pentru a schimba fontul implicit în Outlook 2016 și 2013:
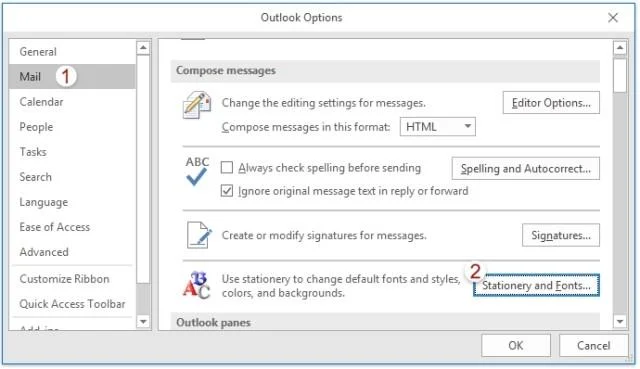
1. Accesați meniul Fișier> Opțiuni .
2. Faceți clic sau atingeți meniul Mail în colțul din stânga.
3. Selectați butonul de papetărie și fonturi ...
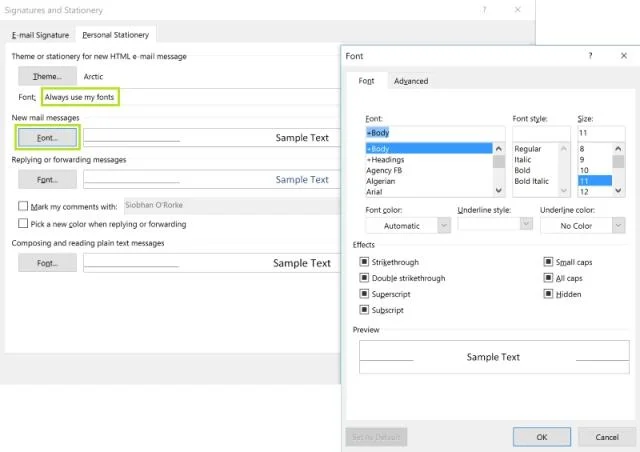
4. Deschideți Font ... în secțiunea de fonturi pe care doriți să o schimbați. Aveți următoarele opțiuni: Mesaje noi de e-mail, Răspuns sau redirecționare și Redactarea și citirea mesajelor cu text simplu .
- Dacă tema sau Stationery este deja instalată, puteți alege Tema ..., apoi mergeți la (Fără temă) pentru a o dezactiva.
5. Alegeți tipul, stilul, dimensiunea, culoarea și efectul dvs. preferate.

6. Selectați OK când ați terminat, apoi faceți clic pe OK de două ori pentru a închide fereastra și opțiunile de semnături și papetărie în Outlook.
Modificați stilul și dimensiunea implicită a fontului în Outlook 2007 și 2003
1. Accesați meniul Instrumente> Opțiuni ...
2. Selectați fila Format poștal .
3. Faceți clic pe Fonturi ... în papetărie și fonturi.
4. Folosiți butonul Font ... în Mesaje noi de e-mail , Răspuns sau redirecționare mesaje și Redactarea și citirea mesajelor text simplu pentru a selecta fața, dimensiunea și stilul de font dorite.
- În Outlook 2003, utilizați Alegeți fontul ... pentru a selecta un stil pentru trei opțiuni: Când compuneți un mesaj nou , Când răspundeți și trimiteți , și Când compuneți și citiți text simplu .
5. Faceți clic pe OK .
- În Outlook 2003, dacă Stationery este setat în mod implicit în Utilizați acest papetărie în mod implicit , fontul specificat în acesta poate trece peste fontul selectat. Puteți ajusta Stationery pentru a include fontul preferat sau pentru a instrui Outlook să ignore fontul specificat în Stationery.
6. Faceți clic pe OK .
Notă : Dacă setați culoarea implicită pentru sarcini de răspuns și de redirecționare, dar Outlook refuză să o utilizeze, încercați să setați semnătura implicită.