De ce trebuie setată capacitatea de gătit pentru cuptorul cu microunde?
Cuptorul dvs. are 5 opțiuni de setare a puterii cu microunde. Setarea capacității vă oferă flexibilitate în alegerea capacității potrivite a cuptorului pentru fiecare tip de mâncare. Putere
%
Capacitate de putere
Înalt
100%
800W
Mediu ridicat
80%
640W
mediu
60%
480W
Decongelare medie scăzută
40%
320W
Mic de statura
20%
160W
Cum se setează capacitatea de gătit
În exemplul de mai jos, vi se va arăta cum să gătiți mâncarea în 5 minute 30 secunde la 640W (folosind 80% din capacitatea cuptorului).
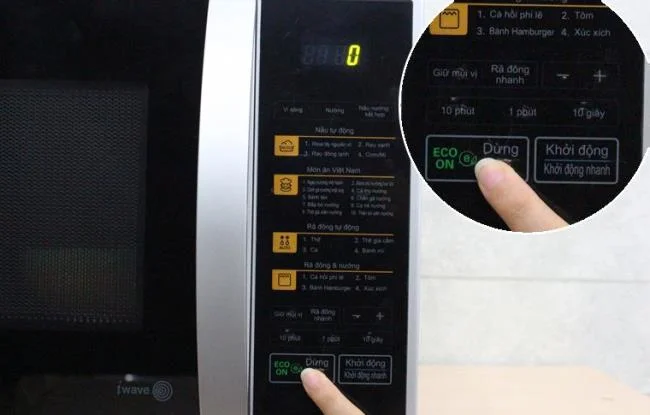
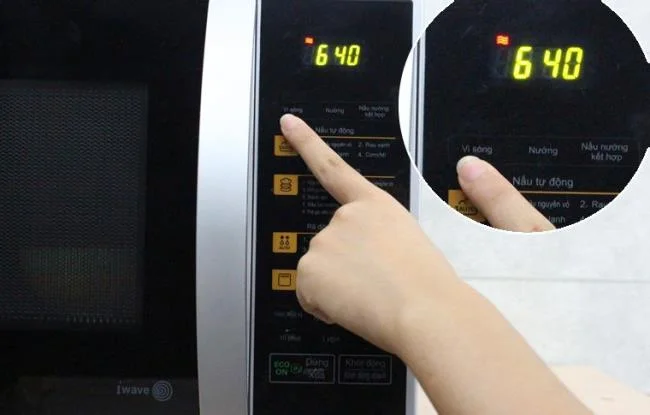
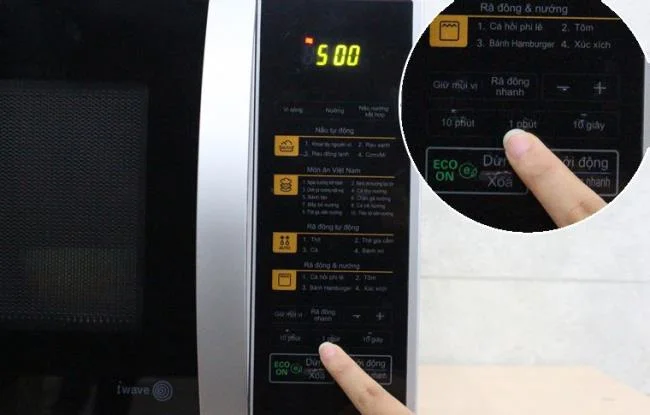
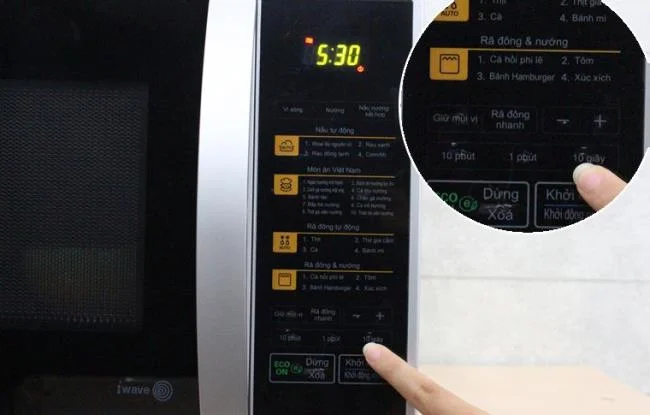
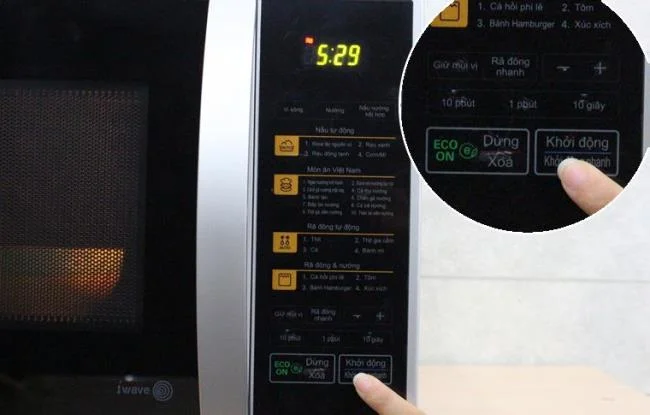
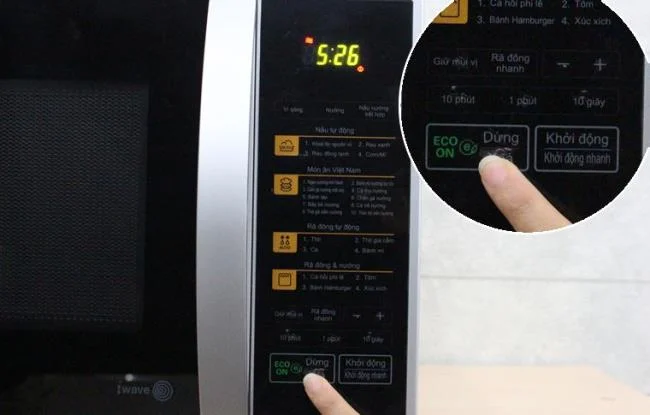
Apăsați butonul „STOP / DELETE” pentru a readuce cuptorul cu microunde la starea inițială (nu este disponibilă nicio setare de gătit)Apăsați butonul „MICRO” de două ori pentru a selecta opțiunea - „640” va apărea pe ecranApăsați „1 MINUT” de 5 ori - echivalează cu 5 minuteApăsați „10 SEC” de 3 ori
Folosind pașii de mai sus, ați setat timpul de gătit la 5 minute și 30 de secunde.
Apăsați „START” pentru a porni cuptorulDacă doriți să întrerupeți gătitul, apăsați „STOP / DELETE”.
Mai multe informații: niveluri de putere adecvate
Cuptorul cu microunde este echipat cu 5 niveluri diferite de energie pentru o flexibilitate de gătit versatilă. Tabelul de mai jos include exemple de feluri de mâncare și nivelurile de energie adecvate pentru referință.
Nivelul energiei microundelor
Utilizare
Nivelul energiei microundelor (%)
Capacitate de putere
Înalt
Apa fierbinte
Tocanita de vita
Păsări de curte, pește și legume
Gatiti carnea frageda
100%
800W
Mediu ridicat
Căldură peste tot
Carne și carne de pasăre la grătar
Gatiti ciupercile cu creveti, crab
Gatiti alimentele care contin branza si oua
80%
640W
mediu
Coace tortul
Ou
Faceți cremă
Supa de orez
60%
480W
Decongelare / Mediu scăzut
Dezghețat complet
Topeste untul si ciocolata
Gatiti carnea frageda
40%
320W
Mic de statura
Se înmoaie untul și brânza
Faceți spumă cremă
Proliferarea drojdiei
20%
160W
Doar prin pași simpli, ați instalat capacitatea potrivită pentru vas când folosiți cuptorul cu microunde LG MH6342B.