Pe Windows 11, Click to Do este o caracteristică AI care face o captură de ecran și folosește AI pentru a analiza și recunoaște textul și imaginile asupra cărora puteți lua măsuri. Când activați Clic pentru a face , funcția funcționează și înțelege textul sau imaginea pe care faceți clic și apoi emite judecăți pentru a oferi acțiuni contextuale relevante. Iată cum se utilizează Click to Do pe Windows 11.
Cum se utilizează Click to Do for Recall
Mai întâi apăsați tasta Windows + comanda rapidă Q pentru a deschide Click pentru a face. Veți vedea acum o animație în jurul ecranului și bara de instrumente va apărea în partea de sus a ecranului.
Bara de instrumente oferă o casetă de căutare pentru a utiliza limbajul natural pentru a căuta orice pe ecran. Puteți chiar să vă folosiți vocea pentru a efectua căutări. Butonul Recall vă permite să deschideți un instantaneu folosind o altă funcție AI.
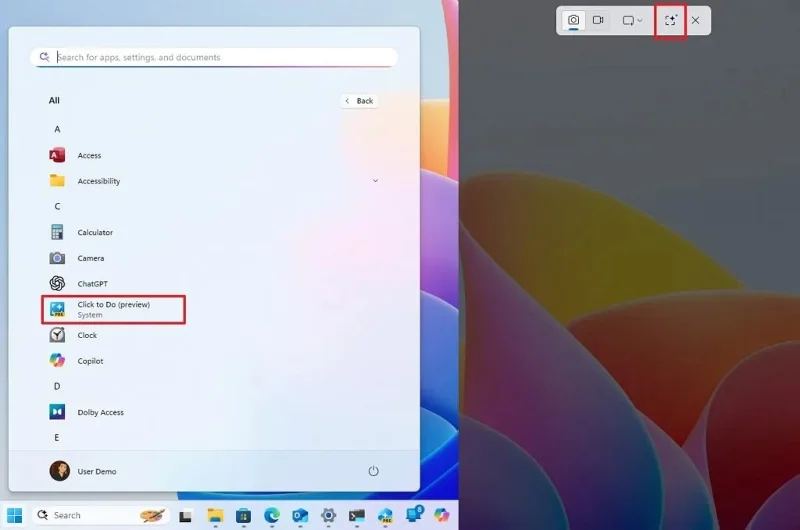
Pentru a accesa Click to Do din aplicația Recall, deschideți aplicația Recall, apoi selectați un instantaneu și activați butonul Show Click to Do din partea de jos a interfeței.
Apoi selectați text sau imagini pentru a accesa acțiunile Click to Do.
Folosind Click to Do with Text
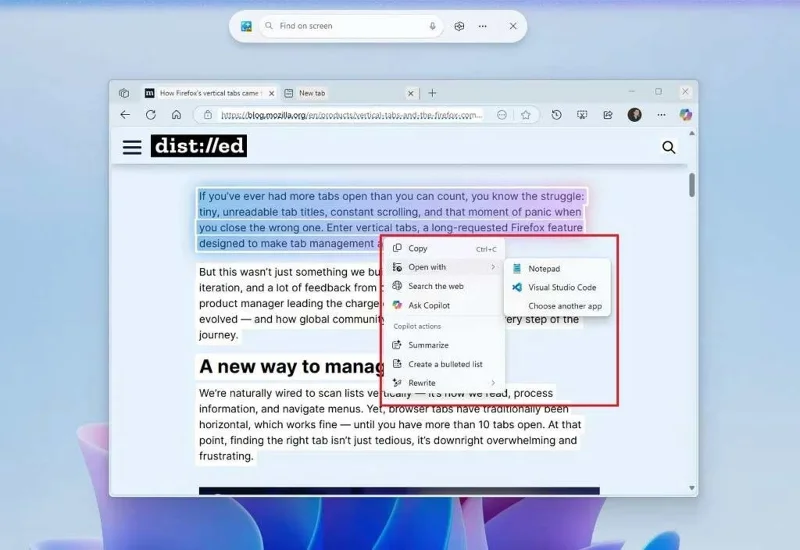
Când utilizați Click to Do cu text, puteți:
- Copiere: Copiați textul selectat în clipboard.
- Deschide cu: Deschide textul selectat într-un editor de text disponibil pe computer.
- Căutați pe web: căutați textul selectat folosind Microsoft Edge și Bing.
- Întrebați Copilot: trimite textul selectat la promptul de text al aplicației Copilot.
- Rezumat: creează un rezumat al textului selectat.
- Creați o listă cu marcatori: creați o listă folosind marcatori cu textul selectat.
- Rescrie: Schimbați tonul textului selectat în ton normal sau formatat sau reglați fin după alegerea dvs.

Folosind Click to Do with Images
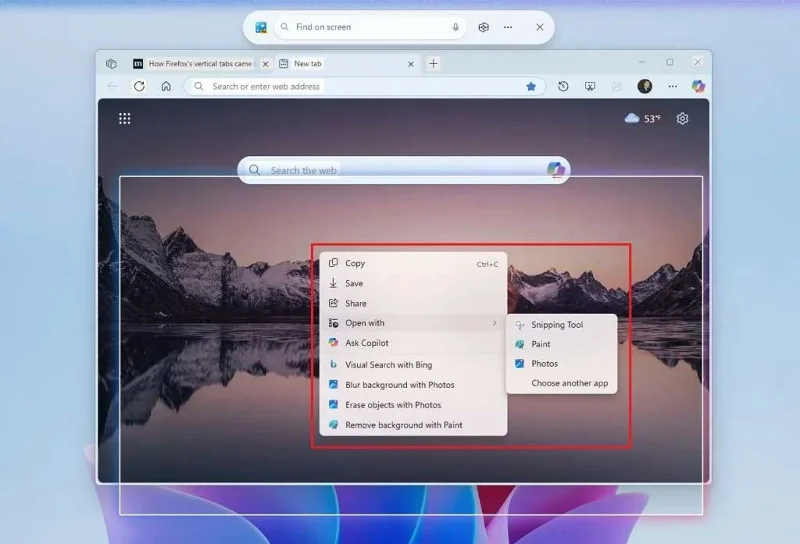
Facem clic pe o imagine și Click to Do are următoarele opțiuni:
- Copiere: copiați imaginea în clipboard.
- Salvare ca: Salvați imaginea pe computer.
- Partajare: deschide interfața de partajare a fișierelor.
- Deschideți cu: deschideți imaginea cu o aplicație precum Paint, Snipping Tool sau Photos.
- Întrebați Copilot: trimiteți o imagine la promptul de text al aplicației Copilot.
- Căutare vizuală cu Bing: Efectuați căutări vizuale cu Bing.
- Estompare fundal cu fotografie: estompare fundal cu fotografie.
- Eliminați obiectul cu fotografie: eliminați obiectele nedorite din fotografii cu fotografie.
- Eliminați fundalul cu Paint: eliminați fundalul unei imagini cu Paint.