Cota de disc este o modalitate excelentă de a controla spațiul de stocare pe computer, asigurându-se că utilizatorii nu pot folosi mai mult spațiu de stocare decât este alocat. Când depășim spațiul de stocare alocat, vom vedea afișat un avertisment care vă împiedică chiar să stocați fișiere. Iată instrucțiuni pentru utilizarea Disk Quota pe Windows.
Cum să limitați spațiul de stocare pe Windows folosind Disk Quota
Pasul 1:
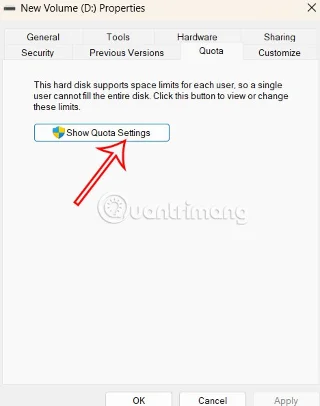
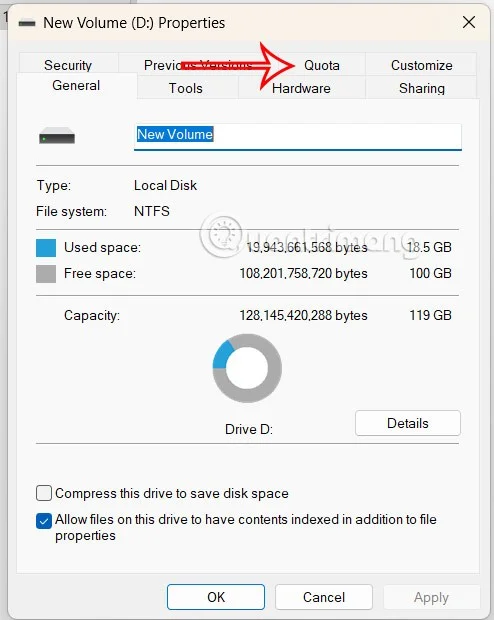
Deschideți File Explorer, apoi faceți clic dreapta pe unitatea pe care doriți să o limitați și selectați Proprietăți . Apoi, faceți clic pe fila Cotă pentru a ajusta.
Pasul 2:
Faceți clic pe Afișați setările cotei de mai jos.

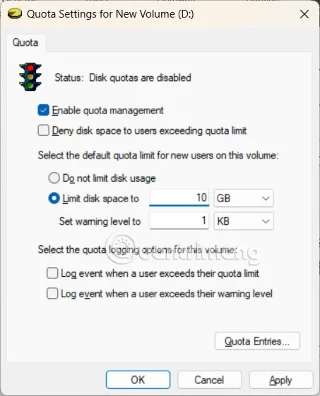
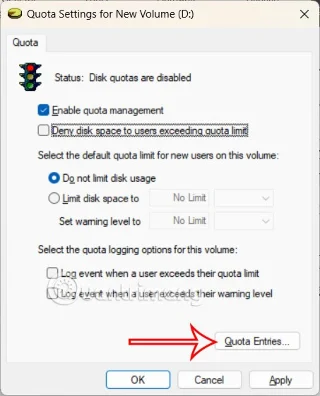
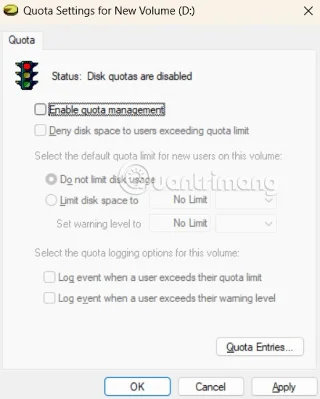
Comutați la interfața așa cum se arată, mai întâi trebuie să selectați Activați gestionarea cotelor pentru a activa limita capacității de stocare. Mai jos, faceți clic pe Limitați spațiul pe disc la .

Introduceți limita de capacitate pe care doriți să o setați pentru toți utilizatorii acelei unități.

Pasul 3:
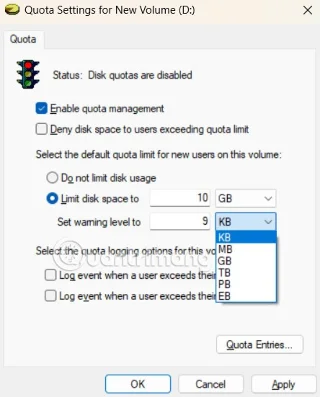
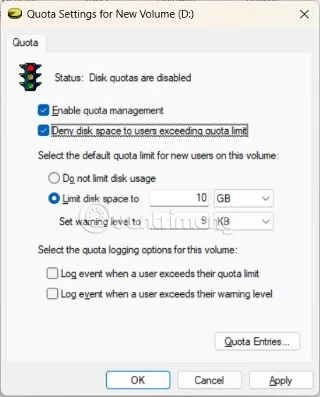
La Setați nivelul de avertizare la , setăm nivelul de avertizare pe care doriți să îl notifice Windows când limita de stocare este pe cale să fie atinsă. Dacă doriți să împiedicați utilizatorii să stocheze fișiere suplimentare atunci când își depășesc cota, bifați Interzice spațiu pe disc utilizatorilor care depășesc limita cotei.

Cum să setați limitele de stocare pentru fiecare utilizator
Pasul 1:
De asemenea, trebuie să selectăm Activați gestionarea cotelor și apoi faceți clic pe Intrări de cote .

Pasul 2:
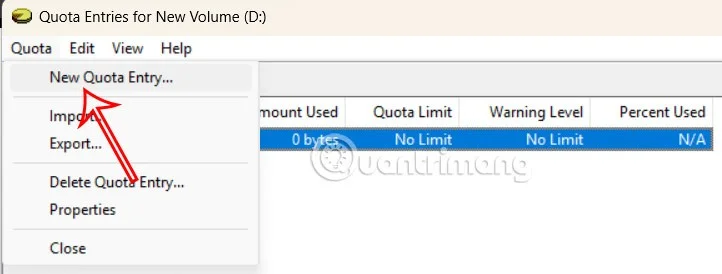
Pentru a afișa noua interfață, faceți clic pe Quota și selectați New Quota Entry din lista afișată.

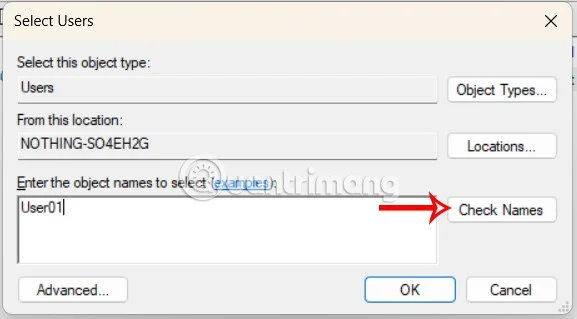
În interfața afișată la Introduceți numele obiectelor de selectat, introduceți numele contului de utilizator pentru care doriți să setați limita de stocare și apoi faceți clic pe Verificare nume de mai jos.

Pasul 3:
Faceți clic pe Limitați spațiul pe disc la și setați limita de stocare pentru acest cont . Sub Set warning level pentru a introduce și nivelul de avertizare când limita se apropie.
Repetați acești pași pentru toate conturile de utilizator pe care doriți să le limitați.
Ghid de monitorizare a utilizării stocării
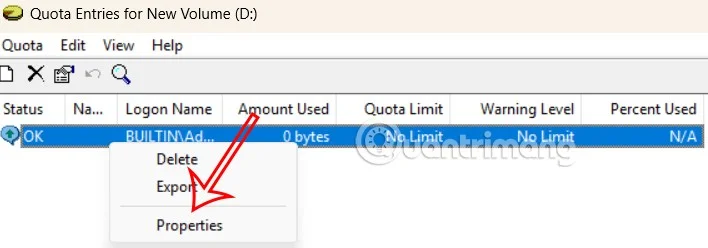
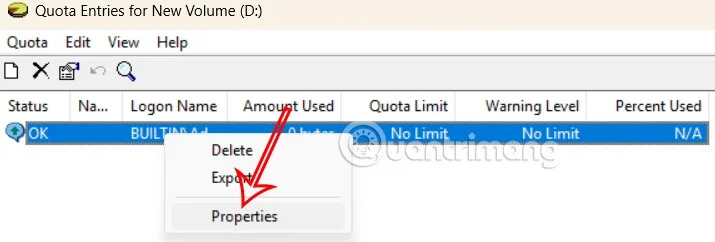
Faceți clic pe Intrări de cotă și vedeți o listă cu diferite conturi de utilizator împreună cu utilizarea acestora. Faceți clic dreapta pe cont și selectați Proprietăți .
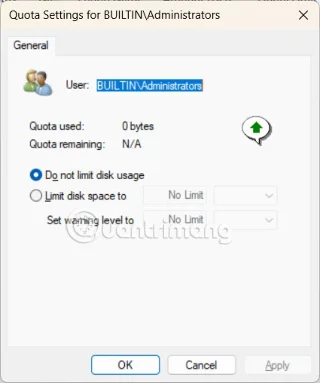
Aici puteți modifica direct cantitatea de stocare alocată unui cont.

Cum să dezactivezi limita de stocare
Pasul 1:
În Setările cotei pentru interfață, debifați Activați gestionarea cotelor . Pentru a dezactiva limita de cotă pentru fiecare cont, faceți clic pe butonul Intrări de cotă .

Pasul 2:
Faceți clic dreapta pe contul pe care doriți să-l dezactivați și selectați Proprietăți .

Pasul 3:
Apoi bifați Nu limitați utilizarea discului pentru a dezactiva limita de stocare pentru acel cont.