Acasă
» Cum să
»
Deschideți doar traficul web de care are nevoie serverul dvs. SLES 15
Deschideți doar traficul web de care are nevoie serverul dvs. SLES 15
Scenariu exemplu: Imaginați-vă un administrator care pregătește un server SLES 15 fictiv numit web01 pentru a găzdui un site web public de mici dimensiuni. Scopul este de a permite HTTP de intrare pe portul TCP 80, păstrând în același timp disponibilă calea de administrare SSH existentă. Acesta este un exemplu ilustrativ, nu un raport al unui test sau o afirmație că fiecare instalare SLES 15 are aceleași nume de interfață sau servicii.
Pe SLES 15, firewalldeste framework-ul implicit de firewall și firewall-cmdîl controlează. Mai întâi identificați zona activă și verificați accesul la distanță; apoi adăugați cel mai mic serviciu necesar în acea zonă în configurația permanentă și reîncărcați. Ghidul de securitate și consolidare SLES 15 SP7 de la SUSE documentează acest model bazat pe zone și distincția dintre regulile de execuție și cele permanente. Acești pași presupun că firewalld este instalat și rulează; sistemele mai vechi actualizate pot necesita o verificare separată a migrării.
1. Verificați serviciul și zona activă înainte de a schimba regulile
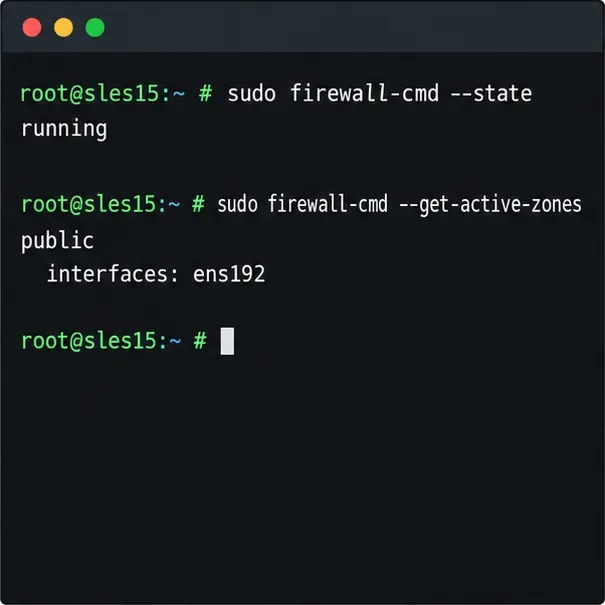
Conectați-vă prin consola serverului sau printr-o sesiune de administrare pe care o puteți recupera dacă accesul la rețea este întrerupt. Dacă sunteți conectat prin SSH, mențineți sesiunea respectivă deschisă în timp ce faceți modificări la firewall. Confirmați că firewalld rulează și vedeți ce zonă deține interfața:
Prima comandă ar trebui să raporteze running. Comanda active-zones listează zonele care au interfețe sau adrese sursă atribuite; poate afișa mai multe. În exemplul fictiv web01, să presupunem că raportează publicși interfața ens192. Folosiți zona atașată interfeței de rețea de intrare în comenzile ulterioare. Nu presupuneți că interfața este numită eth0și nu presupuneți că publiceste activă doar pentru că este o valoare implicită obișnuită.
Vizualizare ilustrativă a terminalului pentru verificarea inițială: firewalld raportează că rulează, iar ens192 apare în zona publică.
Dacă serviciul nu rulează, verificați starea acestuia înainte de a-l porni: sudo systemctl status firewalld. În instalările standard SLES 15, firewalld este instalat și activat în mod implicit, dar profilurile de imagine, actualizările sau politica locală pot diferi. Dacă este instalat, dar oprit, porniți-l și activați-l numai după ce confirmați că politica sa actuală va păstra accesul necesar: sudo systemctl enable --now firewalld. Pe o gazdă gestionată de la distanță, confirmați accesul la consolă și alocația SSH înainte de a activa un firewall ale cărui reguli actuale sunt necunoscute.
2. Confirmați definiția serviciului și păstrați SSH-ul
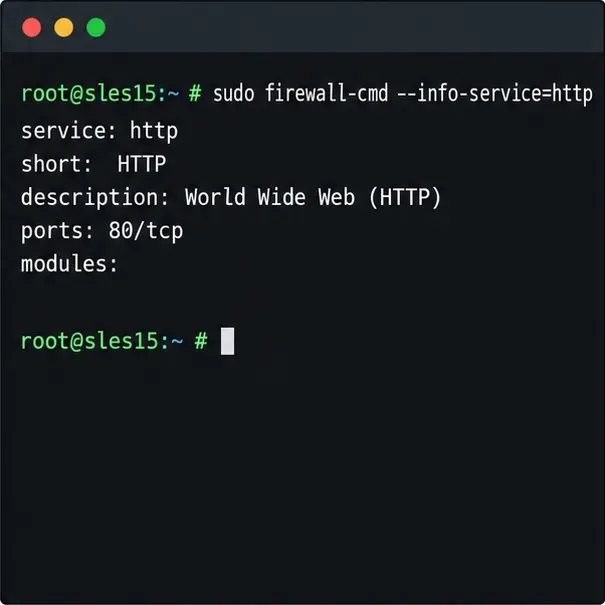
Un serviciu firewalld este un pachet denumit de porturi și protocoale. Verificați definiția locală înainte de a o deschide:
Pe SLES, serviciul predefinit httpcorespunde portului TCP 80. Lista de zone vă permite să inspectați serviciile și porturile permise în prezent. Înlocuiți-le publiccu zona activă pe care ați găsit-o. Dacă administrați serverul prin SSH, asigurați-vă sshcă este permis în zona respectivă înainte de a continua. Comportamentul instalării SLES și politica existentă pot varia, așadar verificați mai degrabă decât să vă bazați pe o presupunere. Dacă daemonul SSH instalat ascultă pe un port nestandard, ssheste posibil ca o intrare generică de serviciu să nu se potrivească; confirmați mai întâi portul de ascultare real al daemonului și politica firewall existentă.
3. Adăugați HTTP permanent, apoi încărcați regulile salvate
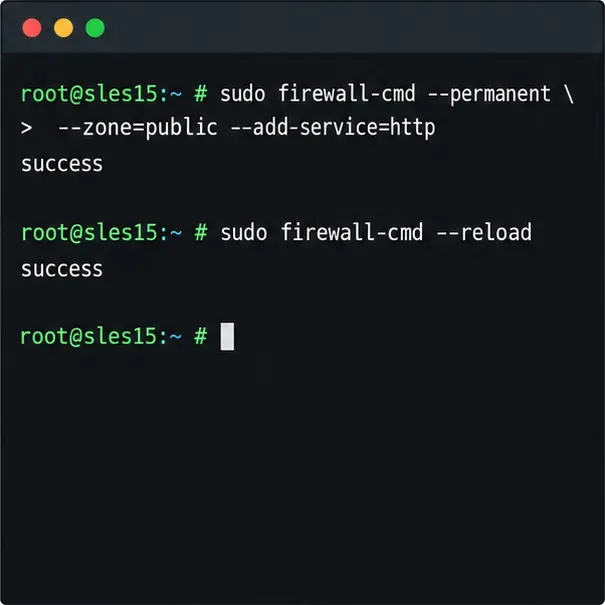
Firewalld menține configurații separate pentru runtime și configurații permanente. O comandă normală modifică doar regulile active pentru runtime; --permanentscrie configurația salvată, dar nu activează imediat modificarea respectivă. Pentru web01, adăugați serviciul HTTP la zona care deține interfața sa publică:
Folosește --zoneexplicit, astfel încât regula să nu ajungă într-o zonă implicită neintenționată. O reîncărcare aplică regulile permanente la runtime. Modificările nesalvate, utilizate doar în runtime, sunt eliminate în timpul reîncărcării, așadar inspectați și păstrați orice reguli temporare de care aveți nevoie în mod intenționat înainte de a-l rula. Pentru a testa un serviciu înainte de a-l face persistent, puteți rula mai întâi sudo firewall-cmd --zone=public --add-service=httpfără --permanent; dacă funcționează, adăugați regula permanentă și reîncărcați. Un test utilizat doar în runtime se pierde după o reîncărcare sau o repornire a firewall-ului.
Secvență de comenzi ilustrativă: salvați permisiunea HTTP în mod public, apoi reîncărcați firewalld pentru a o aplica.
Dacă aveți nevoie de un singur port în loc de un serviciu predefinit, specificați atât portul, cât și protocolul, de exemplu --add-port=8080/tcp. Faceți acest lucru numai atunci când aplicația ascultă efectiv portul respectiv. O permisiune pentru firewall nu pornește un server web, nu creează o regulă de grup de securitate în cloud și nu configurează un router în amonte; toate nivelurile de rețea trebuie să permită traficul.
4. Verificați accesul și eliminați regulile de care nu mai aveți nevoie
Verificați configurațiile care rulează și cele salvate:
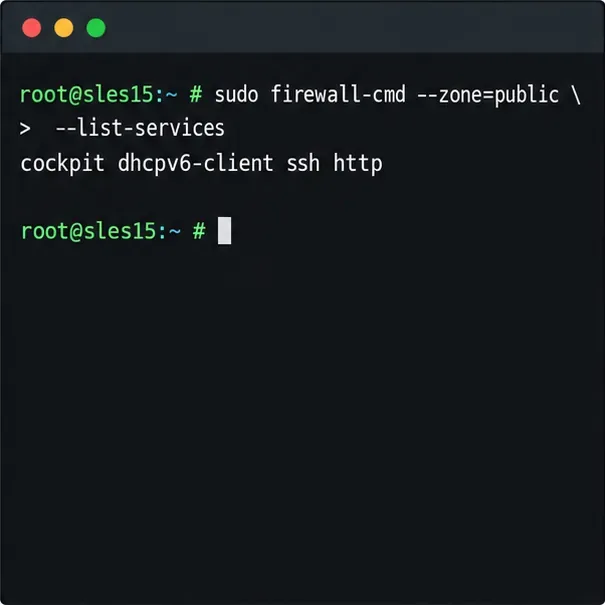
Rezultatul ar trebui să fie inclus httpîn ambele liste de servicii, iar verificarea configurației ar trebui să se finalizeze fără a raporta o eroare. De asemenea, verificați dacă aplicația ascultă local, de exemplu cu sudo ss -lntp, și testați site-ul de la un client din rețeaua dorită. O listare de firewall confirmă o regulă, nu accesibilitatea end-to-end: DNS, un firewall în cloud, rutarea și serverul web în sine pot bloca sau eșua solicitarea.
Rezultat ilustrativ de verificare: HTTP apare printre serviciile din zona publică, în timp ce SSH rămâne listat.
Dacă HTTP nu mai este necesar, eliminați regula salvată și reîncărcați: sudo firewall-cmd --permanent --zone=public --remove-service=http, urmat de sudo firewall-cmd --reload. Verificați din nou listele de execuție și permanente ulterior. Evitați să ștergeți toate regulile sau să treceți la o zonă de încredere pentru a rezolva o singură problemă de acces; aceste modificări mai ample pot expune servicii fără legătură.