Acasă
» Cum să
»
Eroare incapabilă să activeze Viber pe computer
Eroare incapabilă să activeze Viber pe computer
Video Eroare incapabilă să activeze Viber pe computer
Neputând activa Viber pe computere este o eroare destul de frecventă, pe care o întâlnesc mulți utilizatori. Această eroare se datorează multor motive, mai întâi trebuie să verificați conexiunea de rețea, apoi să vedeți dacă versiunea curentă este cea mai recentă versiune?
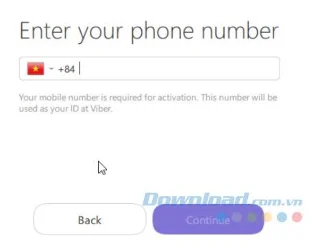
Asigurați-vă că introduceți codul țării, precum și numărul de telefon corect. În mod normal, atunci când înregistrați Viber, după selectarea țării, trebuie doar să introduceți numărul de telefon fără „0”, dar pentru că mulți utilizează în continuare numărul „0”, nu primesc codul de activare.
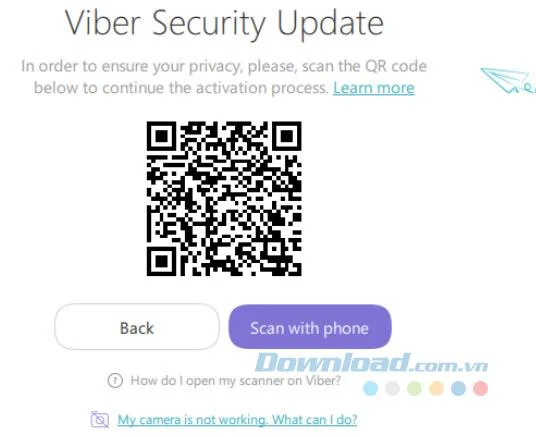
Cea mai recentă versiune a Viber a acceptat utilizatorii să activeze Viber prin scanarea codului QR, dacă vedeți că Viber nu are secțiunea de scanare a codurilor QR, utilizați versiunea veche. Când utilizați versiunea veche, de multe ori s-au confruntat cu o mulțime de erori la activarea, cum ar fi primirea codului de activare, chiar și după introducerea numărului de telefon pentru a încărca pentru totdeauna, iar în cele din urmă înapoi la ecran, solicitând introducerea numărului de telefon.
Cum să remediați eroarea nu poate activa Viber pe computer
Pasul 1: Eliminați Viber de pe computer.
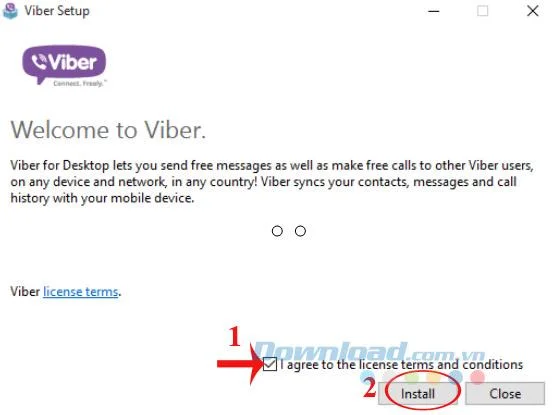
Pasul 2: Descărcați Viber pentru cel mai recent computer, apoi instalați-l pe computer. Doar bifează caseta în care sunt de acord cu termenii și condițiile de licență , apoi faceți clic pe Instalare și așteptați cât procesul de instalare Viber este finalizat.
Pasul 3: Selectați codul țării, introduceți numărul de telefon pentru a activa Viber.
Pasul 4: Scanați codul QR pentru a activa Viber.
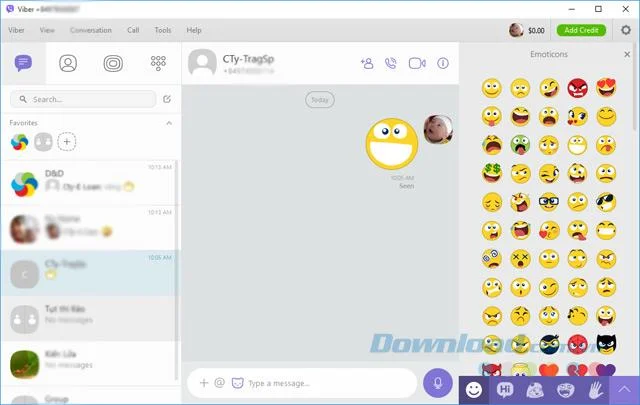
Pasul 5: Așadar, sunteți liber să trimiteți text, apel, apel video, să trimiteți mesaje vocale, animații, să partajați documente cu prietenii cu ușurință.