Acasă
» Cum să
»
Forțați browserul să utilizeze Internet Download Manager pentru a descărca date
Forțați browserul să utilizeze Internet Download Manager pentru a descărca date
Video Forțați browserul să utilizeze Internet Download Manager pentru a descărca date
Internet Download Manager (IDM) este cel mai popular software de accelerare a descărcărilor de astăzi. Datorită acestui instrument, descărcarea de date și fișiere de pe Internet pe computerul utilizatorului devine mai simplă, mai ușoară și mai rapidă. Și o caracteristică destul de mișto de pe acest instrument de asistență la descărcare pe care eu personal îl iubesc, este posibilitatea de a seta pentru a permite (forțarea) browserelor să utilizeze IDM pentru a descărca date sau nu?
Deși este foarte apreciat și este unul dintre software-urile indispensabile atunci când instalează un computer, dar nu întotdeauna utilizatorii de computer au încredere și doresc să utilizeze Internet Download Manager pentru a descărca datele lor.
Cum să permiteți, nu permiteți browserului să descarce fișiere cu IDM
Dacă computerul dvs. are instalat Internet Download Manager , veți găsi că acesta va fi automat implicit și va fi compatibil cu toate browserele care acceptă descărcarea. Cu toate acestea, îl putem seta doar astfel încât să putem utiliza sau nu putem folosi IDM în browser, dar nu putem spune ce link să primiți sau să refuzați să le descărcați.
În secțiunea Setări Manager de descărcare Internet, există un element care permite utilizatorilor să aleagă o modalitate flexibilă de descărcare a datelor (eventual folosind IDM, eventual prin browser) fără a dezactiva IDM-ul în program. browser-ul.
Pasul 1: Din interfața principală a software-ului Internet Download Manager, faceți clic dreapta pe fila Descărcări și selectați Opțiunile de mai jos.
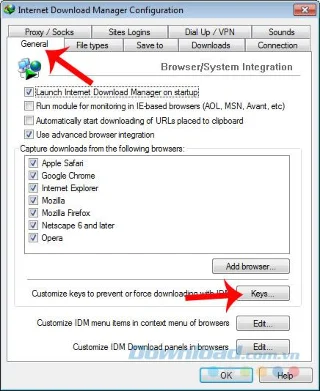
Pasul 2: Apare fereastra de configurare a managerului de descărcare Internet , selectați fila General / Keys.
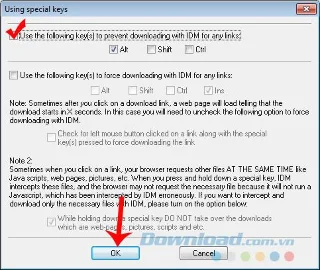
Pasul 3: Există două opțiuni aici:
Utilizați următoarea cheie pentru a preveni descărcarea cu IDM pentru orice legături - Folosiți următoarele taste pentru a împiedica software-ul IDM să descarce date pe browser: Utilizați în cazul în care nu doriți să descărcați date utilizând Internet Download Managerul.
Folosiți următoarea cheie (s) pentru a forța descărcarea cu IDM pentru orice legături - Folosiți aceste taste pentru a forța browserul să descarce date folosind software-ul IDM.
După efectuarea selecției, faceți clic pe OK pentru a confirma setările.
Setați tastele rapide pentru a descărca sau a nu descărca date cu IDM
Puteți alege orice taste „la cald” care vi se potrivesc.
Navigatoarele precum Opera și Mozilla Firefox (unele versiuni mai vechi) pot fi integrate cu IDM prin extensii și nu acceptă blocarea sau permiterea descărcării Internet Managerului. pe browser.
Dacă doriți să descărcați datele prin IDM și browser-ul „deturnează” descărcarea, trebuie doar să lăsați browserul să o facă. După 2 - 3 secunde de descărcare, faceți clic dreapta pe fișier și apăsați Anulare . Apoi copiați din nou linkul de descărcare pentru ao utiliza pentru IDM.