În prezent, utilizarea Microsoft Teams pentru predare în întreaga lume este în continuă creștere. Cu toate acestea, în procesul de utilizare, profesorii se vor confrunta, de asemenea, cu o mulțime de situații pedagogice enervante, cum ar fi studenții care creează grupuri secrete de chat pentru a-și face propria treabă... Dar profesorii nu ar trebui să fie prea îngrijorați Microsoft ne oferă instrumente astfel încât profesorii ar putea dori să facă acest lucru mai ușor de controlat.
În acest tutorial, vom configura permisiunea cui îi este permis să creeze grupuri în Microsoft Teams
Pentru a face acest lucru, profesorii trebuie mai întâi să aibă un cont de administrator de sistem Office 365 al școlii sau unității lor
Pasul 1: Creați un grup de securitate pentru utilizatorii care trebuie să creeze un grup Office 365
Important!
Când utilizați un grup de securitate pentru a restricționa cine poate crea grupuri, ar trebui să luați în considerare, de asemenea, că acest lucru nu va permite membrilor din afara grupului de securitate să creeze grupuri pe punctul de partajare Office 365.
A executa
- În Centrul de administrare Microsoft 365 , selectați Grupuri > Grupuri.
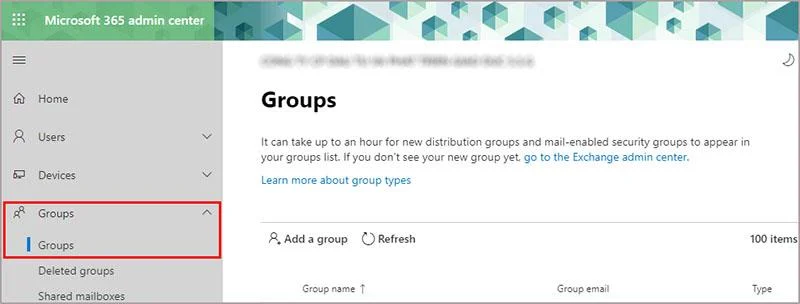
- Faceți clic pe Adăugați un grup

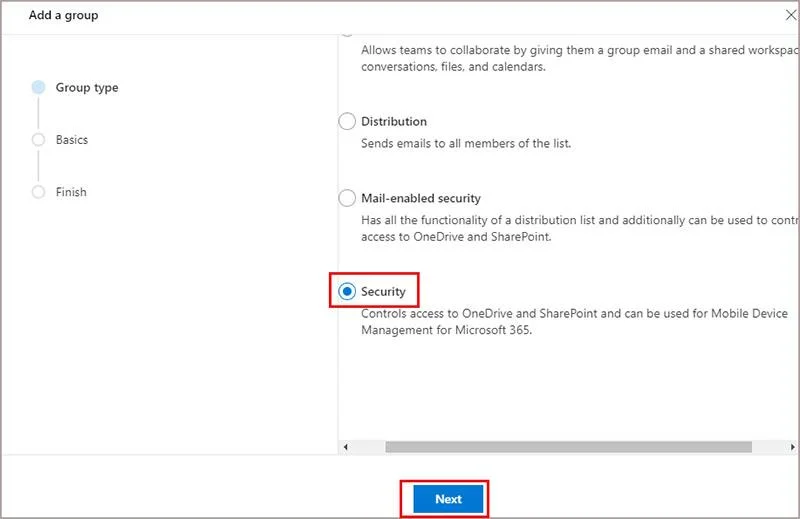
- Selectați tipul grupului de securitate -> Următorul

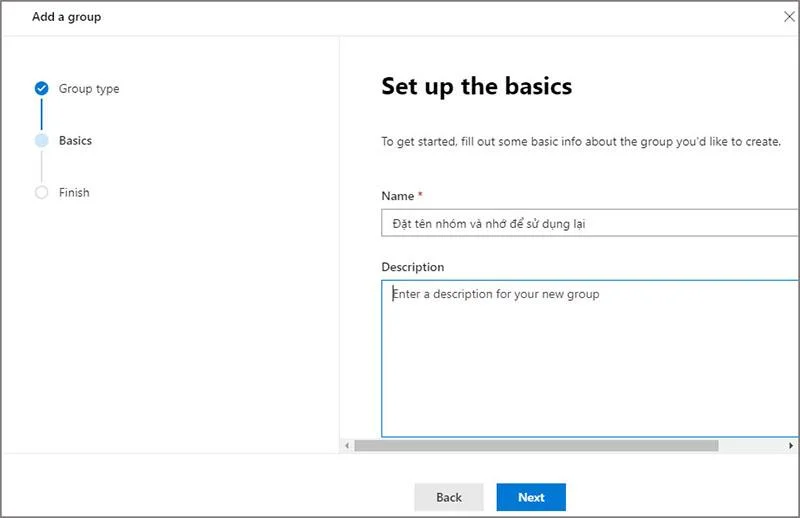
- Denumiți grupul și faceți clic pe Următorul

- Faceți clic pe Creați un grup pentru a finaliza configurarea grupului de securitate, adăugați persoane sau alte grupuri de securitate pe care profesorii doresc să le poată crea grupuri în școala sau unitatea lor.
Pasul 2: Rulați comanda PowerShell de mai sus
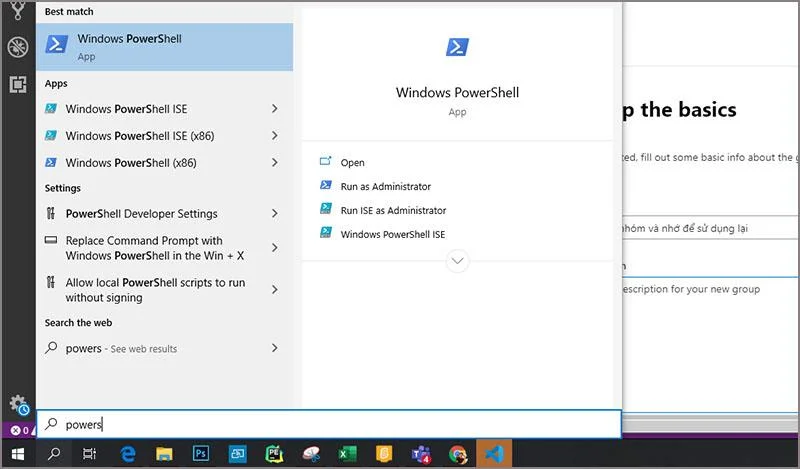
Profesorii trebuie să se asigure că Powershell este instalat pe computer

Copiați scriptul de mai jos în Windows PowerShell ISE.
Înlocuiți SecurityGroupName > cu numele grupului de securitate pe care l-ați creat. De exemplu:
$GroupName = "Group Creators"
Salvați fișierul ca GroupCreators.ps1
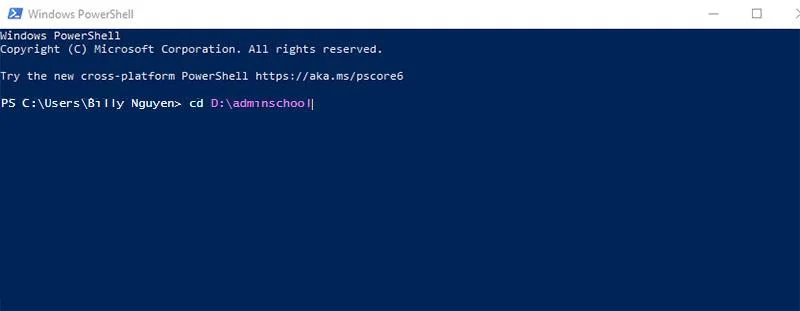
În fereastra PowerShell , utilizați comanda CD pentru a reveni la folderul în care profesorul a salvat fișierul GroupCreators.ps1 (introduceți „CD”). Presupunând că fișierul este salvat în folderul adminschool, drive D, profesorul va tasta comanda așa cum se arată

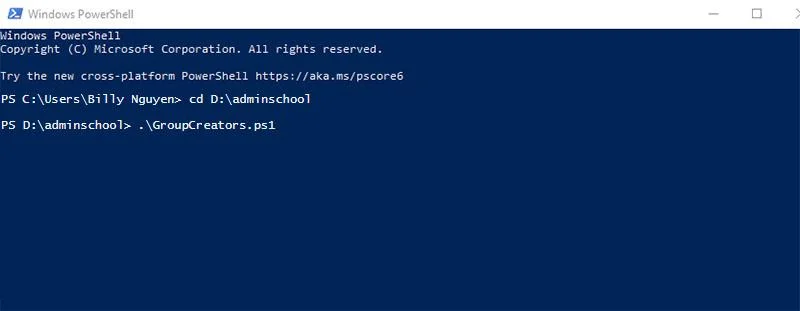
Rulați scriptul tastând:
.\GroupCreators.ps1

Apoi vă conectați cu contul de administrator la linia de comandă Powershell
$GroupName = "" $AllowGroupCreation = "False" Connect-AzureAD $settingsObjectID = (Get-AzureADDirectorySetting | Where-object -Property Displayname -Value "Group.Unified" -EQ).id if(!$settingsObjectID) { $template = Get-AzureADDirectorySettingTemplate | Where-object {$_.displayname -eq "group.unified"} $settingsCopy = $template.CreateDirectorySetting() New-AzureADDirectorySetting -DirectorySetting $settingsCopy $settingsObjectID = (Get-AzureADDirectorySetting | Where-object -Property Displayname -Value "Group.Unified" -EQ).id } $settingsCopy = Get-AzureADDirectorySetting -Id $settingsObjectID $settingsCopy["EnableGroupCreation"] = $AllowGroupCreation if($GroupName) { $settingsCopy["GroupCreationAllowedGroupId"] = (Get-AzureADGroup -SearchString $GroupName).objectid } else { $settingsCopy["GroupCreationAllowedGroupId"] = $GroupName } Set-AzureADDirectorySetting -Id $settingsObjectID -DirectorySetting $settingsCopy (Get-AzureADDirectorySetting -Id $settingsObjectID).Values
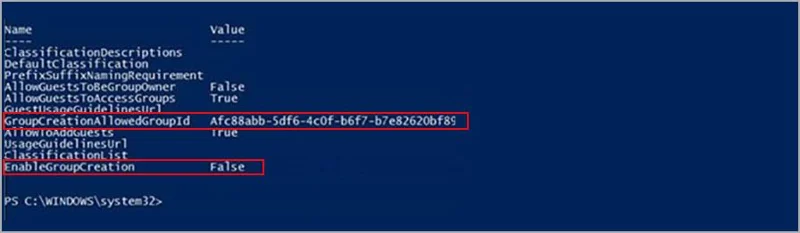
Ultima linie a scriptului va afișa setările actualizate:

Dacă mai târziu doriți să schimbați ce grup de securitate este utilizat, puteți rula din nou scriptul de mai sus cu numele noului grup de securitate.
Dacă doriți să dezactivați limita de creare a grupului și să permiteți tuturor utilizatorilor să creeze grupuri (inclusiv studenții, setați $GroupName la „” și $AllowgroupCreation la „True” și rulați din nou scriptul de mai sus.
Pasul 3: verificați de două ori dacă funcționează deja?
- Conectați-vă la Office 365 cu un cont de utilizator care nu are permisiunea de a crea grupuri în grupuri.
- Selectați Echipe
- În echipe, încercați să creați un grup nou
- Profesorii vor primi o notificare pentru a dezactiva funcția de creare a grupului.
Dacă există probleme în procesul de rulare a comenzii pe Powershell, creați un Ticket și trimiteți-l la asistența tehnică Microsoft pentru asistență detaliată (deoarece aceasta este o caracteristică recent actualizată, nu există mulți oameni care au experiență în acest sens) sau selectați Asistență în Centrul de administrare Microsoft 365
Succes profesorilor!