360 Total Security este un software complet de securitate pentru calculator , capabil să curățeze în mod optim toate resursele sistemului de risipire. Acest articol vă va arăta cum să curățați computerul cu 360 Total Security.
Pasul 1: Descărcați 360 de securitate totală . Selectați o locație pentru a salva fișierul de instalare și faceți dublu clic pentru a-l deschide. Selectați limba dorită, faceți clic pe „ instala ” pentru a continua procesul de instalare.
Pasul 2 : După terminarea instalării, deschideți 360 Total Security și așezați bara de instrumente în stânga. Faceți clic pe fila „ Verificare completă ” pentru a rula o scanare completă a sistemului. Această scanare va detecta potențiali viruși, timp de pornire, capacitate și securitate WiFi.
Pasul 3 : După finalizarea verificării complete , acest program arată toate problemele găsite. Faceți clic pe „ Reparați ” pentru a remedia aceste erori. Un raport istoric va oferi o înregistrare detaliată a soluțiilor utilizate pentru a rezolva fiecare dintre aceste probleme.
Efectuați o scanare de virus
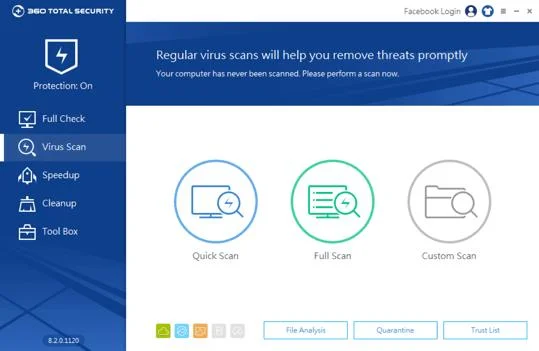
Pasul 4 : Faceți clic pe fila „ Scanare virușă ” din partea stângă a barei de instrumente. Puteți alege scanare rapidă - scanare rapidă , scanare completă - scanare completă sau scanare personalizată - scanare personalizată . Dacă nu doriți să scanați anumite fișiere, le puteți adăuga în „ Lista de încredere ”.
Pentru a monitoriza elementele de pornire
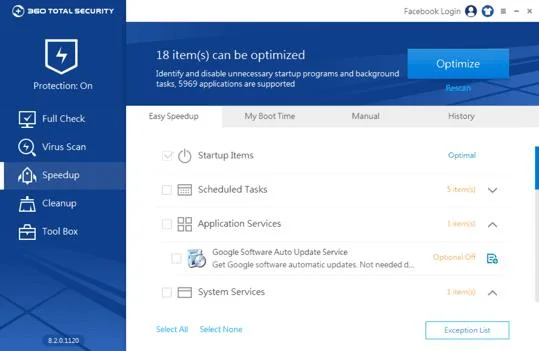
Pasul 5 : Faceți clic pe fila „ Speedup ” din bara de instrumente din stânga. Speedup permite utilizatorilor să identifice și să oprească orice programe de pornire inutile și software de fundal. Puteți vedea, de asemenea, raportul timp de pornire atunci când instalați prima dată 360 Total Security.

Pentru a curăța fișierele PC
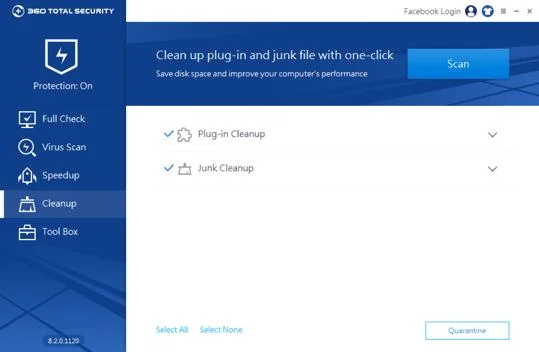
Pasul 6 : Faceți clic pe fila „ Curățare ” din bara de instrumente din stânga. Puteți selecta zona și fișierul pe care doriți să îl curățați. Curățarea va elimina toate fișierele junk și pluginurile din locațiile respective.

Pentru a actualiza computerul
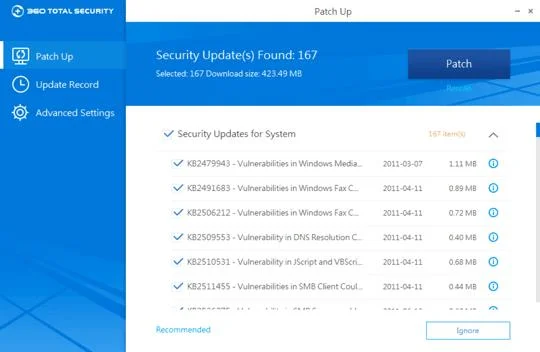
Pasul 7 : Faceți clic pe fila „ Caseta de instrumente ” din bara de instrumente din stânga și selectați „ Patch Up ”. Patch Up găsește actualizări importante de securitate pentru sistemele Windows și programele de instalare.

Notă : 360 Total Security este gratuit pentru toate funcțiile majore pentru toți utilizatorii, dar unele servicii suplimentare, precum Suport Premium, sunt disponibile numai în versiunea plătită.