Uneori doriți să partajați documente cu prietenii dvs. pe Internet, dar dimensiunea fișierului este prea mare pentru a fi trimis. Deci ce să faci? Similar WinRAR , 7-Zip acceptă și fișierele împărțite cu ușurință.
După împărțirea fișierului, puteți să vă alăturați ușor fișierului cu software-ul 7-Zip în sine. Vă invită să consultați următorul articol pentru a partaja fișiere cu prietenii prin Gmail , Facebook , Viber ... ușor de offline!
Cum să împărțiți un fișier folosind 7-Zip pentru a trimite e-mailuri ușor
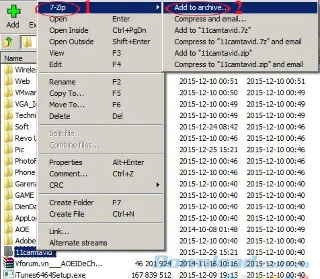
Pasul 1: Deschideți folderul pe care doriți să îl comprimați și tăiați fișierul, apoi faceți clic dreapta pe 7-Zip, apoi selectați Adăugare la arhivă ... pentru a comprima fișierul.
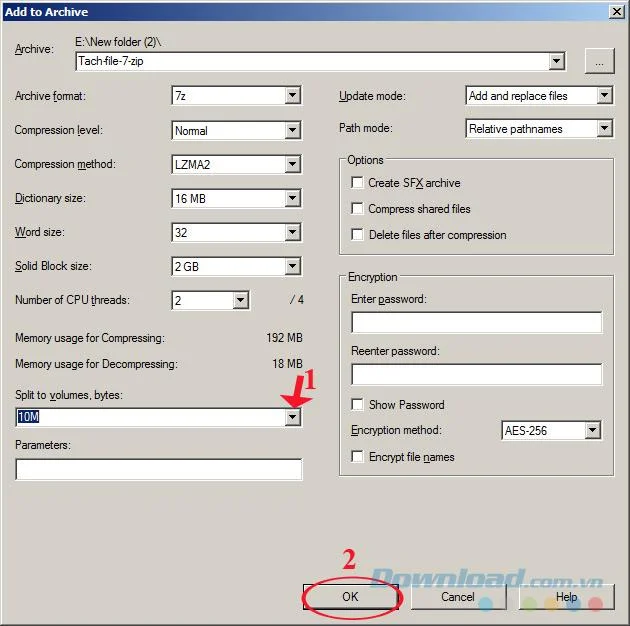
Pasul 2: În caseta de dialog Adăugare la arhivă , selectați Împărțire în volume, octeți pentru a tăia fișierul. Aici, puteți alege 10M, 650M sau introduceți manual numărul pe care doriți să îl introduceți. De asemenea, personalizați valori precum:
- Format de arhivă: format de fișier comprimat.
- Nivelul compresiunii: viteza de compresie.
- Ștergeți fișierele după compresiune: Ștergeți fișierele după comprimare.
- Criptare: Setați parola ...
Apoi faceți clic pe OK.

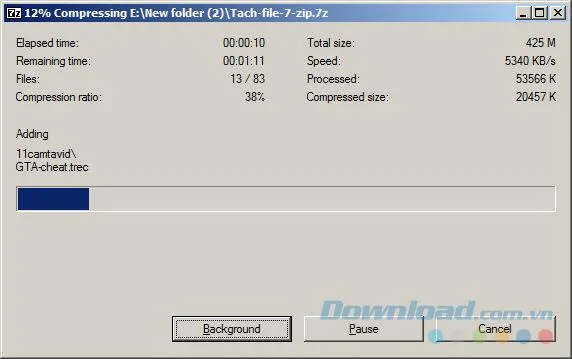
Pasul 3: Așteptați un moment pentru finalizarea procesului de împărțire a fișierelor, viteza cât de rapid sau lent depinde de dimensiunea fișierului.

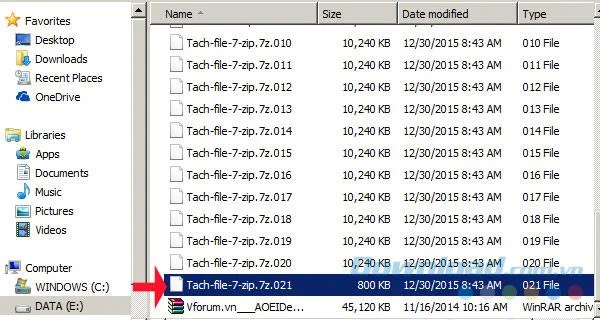
Pasul 4: După împărțirea cu succes a fișierului, veți vedea fișierele numerotate începând cu 001. Mărimea fișierului final este întotdeauna mai mică, deoarece este excesul de fișier original.

Instrucțiuni pentru comasarea fișierelor prin 7-Zip
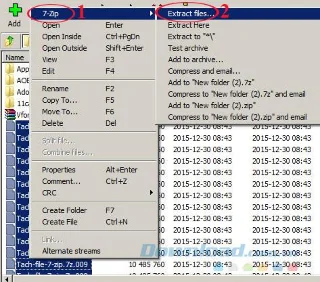
Pasul 1: Selectați toate fișierele divizate, faceți clic dreapta pe 7-Zip , apoi selectați Extrage fișiere ...

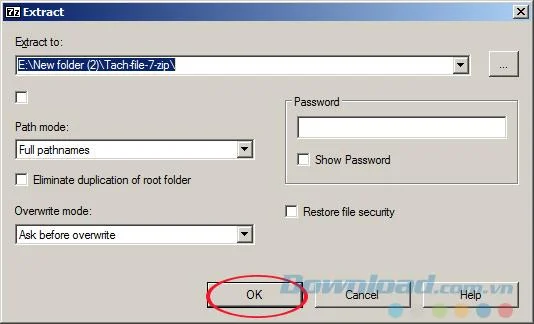
Pasul 2: Apare fereastra Extract , selectați calea pentru a salva fișierul după transplant. Apoi faceți clic pe OK.

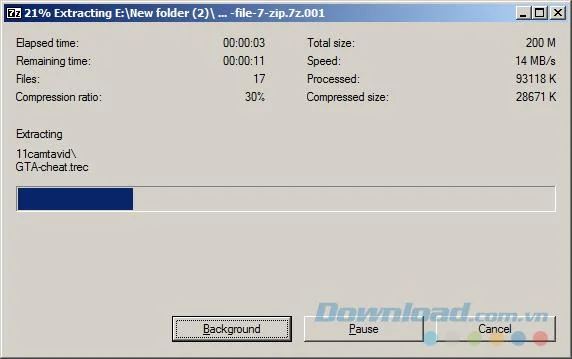
Pasul 3: Așteptați o perioadă până la finalizarea procesului de asamblare a fișierelor, acest proces are loc rapid sau lent, în funcție de dimensiunea fișierului.

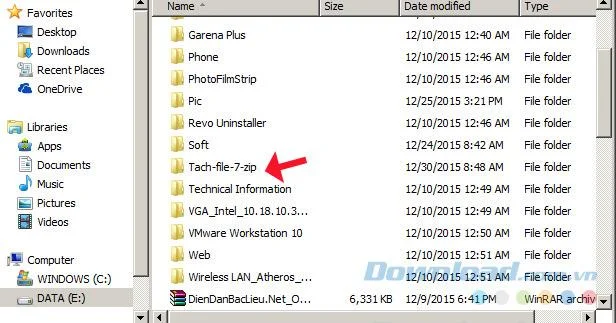
Pasul 4: Deci avem fișiere altoite cu succes!

Deci știți deja să împărțiți și să îmbinați fișierele cu 7-Zip. Destul de simplu, nu-i așa?
Vă doresc implementarea cu succes!