Unul din zece adulți americani va fi înșelat din bani în acest an. Încerci să eviți să devii unul dintre ei? Dacă da, atunci trebuie să înveți tot ce poți despre escrocherii pe internet și cum să le eviți. Nu sunteți sigur de unde să începeți? Vă avem acoperit! Continuați să citiți pentru a obține informații complete despre 6 dintre cele mai comune escrocherii pe internet.
Cuprins
6 escrocherii comune pe internet și cum să le evitați
1. Phishing
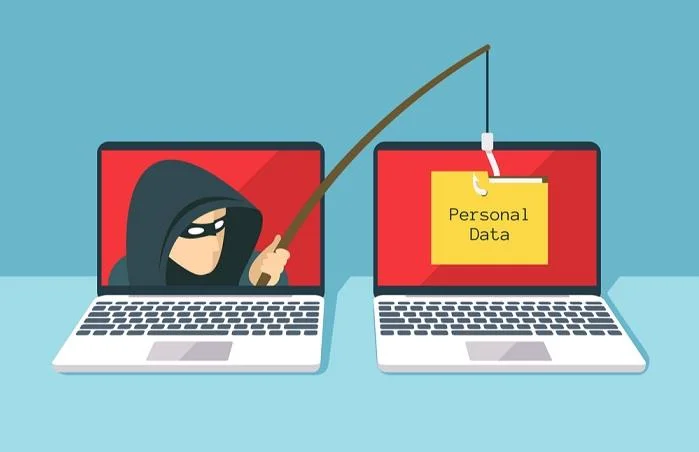
De departe, phishing-ul este cel mai comun tip de escrocherie pe internet. Se întâmplă atunci când un hacker nefast încearcă să obțină acces la datele tale personale. De multe ori te fac să-l dezvălui singur pretinzând că ești:
- O companie legitimă cu care faci afaceri
- Un client
- Un prieten sau o cunoștință
- O figură de autoritate (IRS, poliție)
Nu sunteți sigur cum să vă protejați sau să vă protejați afacerea de phishing? Citiți această postare pentru a afla cum.
2. Afișări false de locuri de muncă
O altă înșelătorie comună pe internet vizează oamenii care își caută de lucru. În primul rând, fraudatorul va posta o descriere vagă a postului pe un panou de locuri de muncă online. Apoi, vor aștepta ca victimele să-și trimită CV-urile.
Apoi, escrocul fie va folosi datele dumneavoastră personale pentru câștiguri financiare, fie va încerca să vă lucreze mai departe. Ei vă pot cere să plătiți bani pentru a fi eligibil să aplicați. Ar putea spune că trebuie să cumpărați un curs.
Și mai rău, ei ar putea încerca să vă trimită un cec fraudulos ca plată care revine câteva zile mai târziu.
3. Escrocherii prințului nigerian

Acest tip de escrocherie începe ca un e-mail de la o persoană străină bogată (adesea un prinț nigerian). Îți cer bani și promit profituri mari ale investițiilor tale.
Nu trimite niciodată bani unei persoane pe care nu o cunoști, mai ales dacă locuiește într-o altă țară.
4. Escrocherii Bitcoin
Nici măcar contul de Twitter al lui Barack Obama nu este ferit de hackeri. Dacă l-ați văzut pe Twitter despre investiții în Bitcoin, atunci știți deja despre această înșelătorie. Pe scurt, hackerii încearcă să vă înșele pentru a investi bani în companii false.
5. Organizații caritabile false
Toată lumea vrea să doneze pentru o cauză respectabilă. În ciuda acestui fapt, trebuie să fii conștient de escrocherii false de caritate. Cine ar putea uita povestea falsă care a strâns milioane de donații pe GoFundMe?
Aceste escrocherii funcționează trăgându-ți sforile inimii. Ai grijă cui donați, mai ales online. De asemenea, verifică dacă banii tăi vor merge direct către cei care au nevoie.
6. Pescuitul la pisică

Pescuitul la pisică (sau phishingul) este atât de răspândit încât MTV are o emisiune dedicată acestuia. Această înșelătorie se întâmplă atunci când cineva încearcă să dezvolte un interes amoros fals cu tine. Apoi, încearcă să te determine să le trimiți bani și cadouri.
Concluzie
Aceste escrocherii pe internet pot face ca lumea digitală să pară un loc destul de înfricoșător. Să te informezi este primul tău pas atunci când vine vorba de a te proteja. Acum că știi mai bine, fii mai bun. Protejați-vă întotdeauna datele personale și navigați în siguranță!
Căutați mai multe sfaturi pro care să vă ajute să profitați de lumea online? Dacă da, atunci ai noroc. Continuați să navigați prin secțiunea noastră de internet pentru a vedea mai multe dintre cele mai recente articole ale noastre.