Uneori, s-ar putea să ne fi simțit în imposibilitatea de a vizita anumite site-uri web sau link-uri cu browserul nostru web. Este posibil să fi văzut eroarea „ ERR_SSL_VERSION_OR_CIPHER_MISMATCH”. Întâmpinăm eroarea când încercăm să vizităm o anumită pagină. Această eroare ne va împiedica să accesăm și, prin urmare, să folosim site-ul sau pagina web. Eroarea apare de obicei pe Google Chrome sau pe Internet Explorer, dar s-ar putea să o vedem și pe alte browsere.
Codul de eroare este cel mai probabil să apară pe un site web care necesită informații sensibile de la utilizatorii săi, cum ar fi detaliile cardului de credit sau informațiile de conectare. Browserul nostru verifică certificatul SSL ori de câte ori încercăm să ne conectăm la un site web. Certificatele SSL sunt o modalitate de a dovedi că un site web este autentic și a implementat protocoale adecvate pentru a securiza conexiunea. ERR_SSL_VERSION_OR_CIPHER_MISMATCH apare atunci când protocoalele configurate pe serverul site-ului web nu sunt securizate.
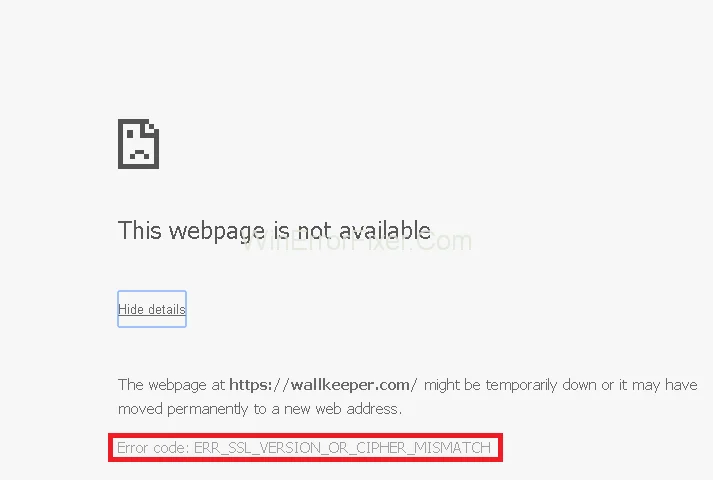
Eroarea ERR_SSL_VERSION_OR_CIPHER_MISMATCH este modalitatea browserului nostru de a ne împiedica să accesăm site-uri web cu protocoale și certificate nesigure. Site-urile web ar putea folosi, de asemenea, o versiune de protocol învechită sau veche, pe care browserul nostru nu o clasifică drept sigură. Acesta este motivul pentru care site-urile web care vă solicită să introduceți informații sensibile sunt cel mai probabil să afișeze această eroare.
Cuprins
Cum să remediați eroarea ERR_SSL_VERSION_OR_CIPHER_MISMATCH în Google Chrome
Nu putem face nimic pentru a preveni acest lucru, deoarece alegerea protocoalelor pe care le utilizează site-urile web nu se află sub securitatea noastră. Dar, există câteva soluții care implică dezactivarea verificărilor pentru SSL. Acestea sunt menționate mai jos:
Soluția 1: Schimbați setările Google Chrome
Vă puteți configura browserul să ignore avertismentele pentru orice versiuni SSL și TLS învechite. Vă va rezolva problema dacă site-ul web vizat rulează o versiune veche a protocolului menționat. Cu toate acestea, acest lucru va funcționa numai pe Google Chrome.
Această metodă nu va funcționa pentru cele mai recente versiuni Google Chrome. Indicatorul pe care trebuie să-l setăm la o valoare diferită nu este disponibil în cele mai recente versiuni de Google Chrome. Această opțiune este eliminată în Google Chrome v45 și mai sus.
Soluția 2: dezactivați scanarea SSL
Dacă aveți software antivirus sau orice alt tip de program de securitate instalat pe computer, atunci problema ar putea fi scanarea SSL. Aceste programe de securitate efectuează o scanare SSL. Îl poți dezactiva din setări. Întoarcerea scanării SSL vă va ajuta să scăpați de eroarea de pe site.
Acest pas va varia de la software la software, dar ar trebui să existe o opțiune în scanarea SSL în dezactivarea antivirusului.
Vom oferi pasul cum să dezactivați scanarea SSL pe Bit Defender
Pasul 1: Faceți dublu clic pe pictograma Bits Defender din tava cu pictograme.
Pasul 2: Accesați module .
Pasul 3: Selectați protecția web .
Pasul 4: Dezactivați opțiunea de scanare SSL .
Soluția 3: Încercați versiuni mai vechi
Browserul dvs. dă eroare ERR_SSL_VERSION_OR_CIPHER_MISMATCH deoarece este actualizat la cele mai recente standarde și este conceput pentru a refuza orice protocoale învechite de certificate. Deci, utilizarea unei versiuni veche a browserului ar putea funcționa pentru dvs.
Utilizarea unei versiuni vechi de Google Chrome va funcționa și pentru dvs. dacă nu ați putut urma metoda 1 din cauza celei mai recente actualizări Google Chrome. Puteți descărca o versiune mai veche de google chrome, probabil v40 pentru a modifica setările menționate în metoda 1.
Ghiduri conexe:
Concluzie
Deci, aici sunt metodele pentru eroarea ERR_SSL_VERSION_OR_CIPHER_MISMATCH . Utilizatorul poate opta pentru oricare dintre cele 3 metode menționate mai sus.









