Învățarea online prin telefon sau computer va deveni ușoară cu funcția de adăugare a subtitrărilor. Articolul de astăzi The Teaching Manual vă va arăta cum să adăugați subtitrări la aplicația Zoom Cloud Meetings când sunteți online.
Beneficiile utilizării funcției pentru a adăuga subtitrări la prelegerile pe Zoom
- Ajutați membrii să urmeze mai bine prelegerea.
- Poate citi și înțelege subtitrări atunci când rețeaua este lentă, lag nu poate auzi ce se spune.
- Organizatorul întâlnirii (gazdă) poate afișa subtitrări în loc de vorbire.
- Funcția de adăugare a subtitrarilor de transcriere Live este disponibilă numai pentru conturile premium , dar conform anunțului Zoom Blog ( https://blog.zoom.us/update-on-live-transcription-for-free-accounts/ ) Conturi gratuite va putea folosi această funcție în toamna anului 2021.
- Tutorialul se face pe computer, pentru că telefonul poate face la fel.
Pasul 1: Activați Subtitrări
Accesați și conectați-vă la pagina de pornire a software-ului Zoom AICI . Selectați Contul meu .
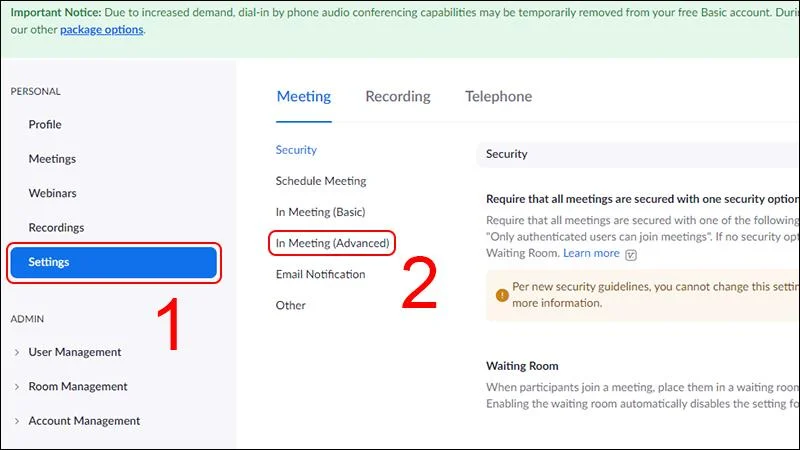
Selectați fila Setări > Selectați În întâlnire (Avans) .
")
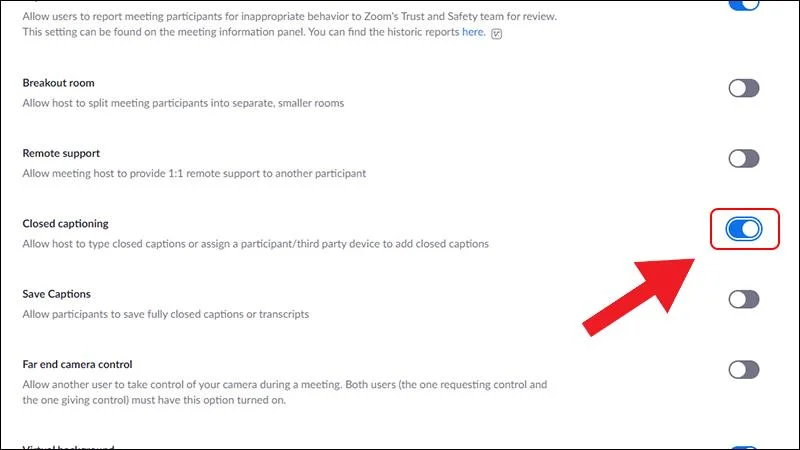
Vedeți dacă Subtitrărea este activată (butonul este verde), dacă nu > Mutați butonul Subtitrări la dreapta pentru a-l activa.
")
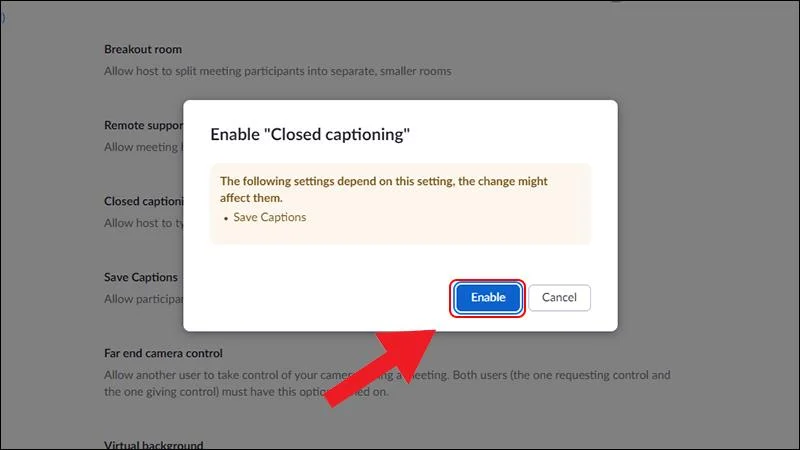
Apare panoul de mesaje de confirmare > Selectați Activare .
")
Pasul 2: Folosiți subtitrări când sunteți online
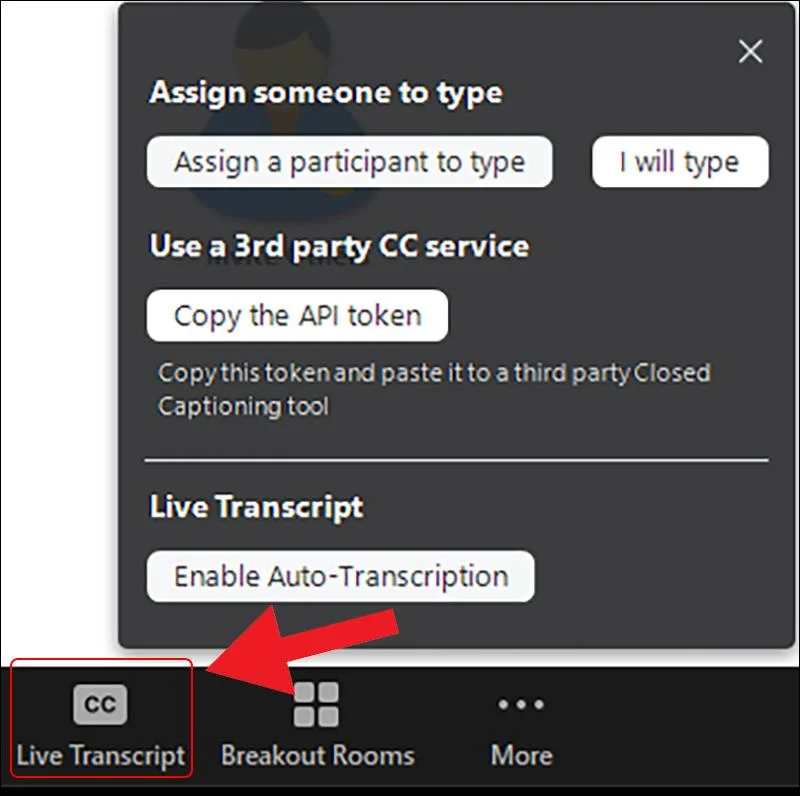
Într-o întâlnire online pe care o găzduiți > faceți clic pe pictograma CC din tabloul de bord.
")
Aici aveți următoarele opțiuni:
– Atribuiți unui participant să tastați : selectați persoana pentru a introduce subtitrări.
Plasați cursorul peste persoana pe care doriți să o selectați > Mai multe > Atribuiți pentru a introduce Subtitrări .
")
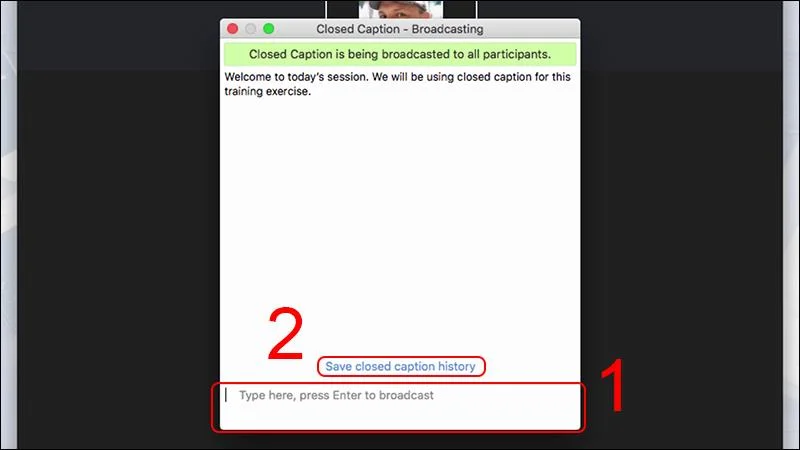
– Voi tasta : Introduceți singur subtitrările.
Introduceți subtitrări > După importare, selectați Salvare istoric subtitrări pentru a salva subtitrările nou create.
")
– Copiați jetonul API : pentru persoanele care folosesc servicii terță parte pentru a adăuga subtitrări.
– Transcriere live : aplicația va recunoaște automat vocea și va crea subtitrări automate.
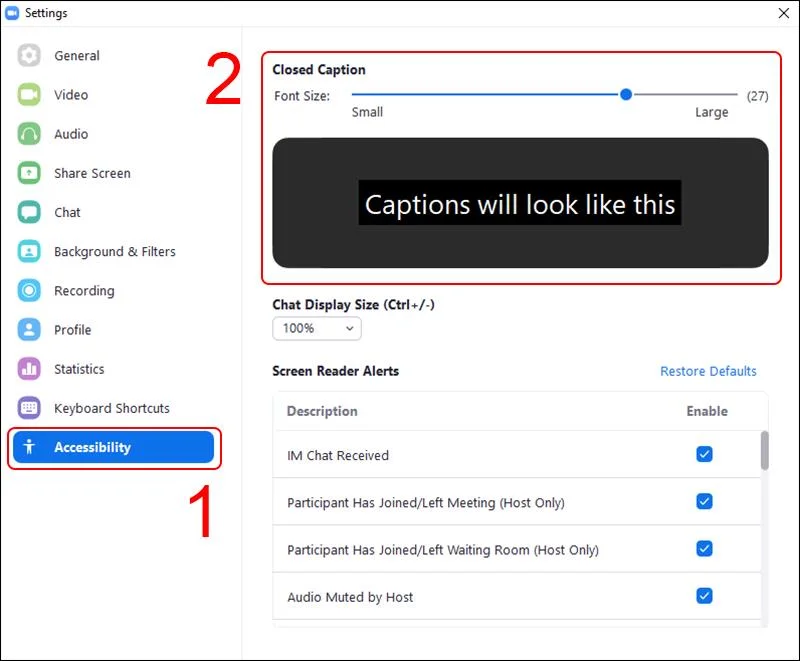
Pentru a modifica dimensiunea subtitrarilor, accesați Setări > Accesibilitate > Trageți bara Dimensiune font pentru a ajusta.
")
Mai sus sunt câteva instrucțiuni scurte despre utilizarea funcției de transcaptare live în Zoom, sper că veți avea experiențe interesante cu această funcție.