Acasă
» Cum să
»
Înregistrați SLES 15 cu SUSE Manager într-o rețea offline
Înregistrați SLES 15 cu SUSE Manager într-o rețea offline
Puteți înregistra un client SLES 15 fără a-i oferi acces direct la internet dacă acesta poate ajunge în continuare la serverul sau proxy-ul SUSE Manager în rețeaua privată. Pregătiți repozitoriile de software și bootstrap corespunzătoare pe Manager, creați o cheie de activare, apoi rulați scriptul său bootstrap pe mașina SLES. Un client fără o cale de rețea către Manager nu poate finaliza înregistrarea sau check-in-ul Salt; copierea unui script doar prin USB nu îl face ușor de gestionat.
Exemplu ipotetic: un administrator instalează o nouă mașină virtuală SLES 15 SP7 x86_64 într-o rețea de instalații fără rută de internet. SUSE Multi-Linux Manager 5.1, denumirea actuală pentru SUSE Manager în acest ghid, este, de asemenea, deconectat de la internet. Canalele sale software au fost oglindite în mediu prin intermediul unor suporturi de stocare amovibile. Mașina virtuală poate ajunge la Managerul intern prin porturi HTTPS și Salt. Acest scenariu este ilustrativ, nu un raport al unei implementări sau testări reale.
Pagina Produse este locul unde un administrator selectează produsul SLES care corespunde versiunii și arhitecturii clientului.
1. Confirmați că mediul deconectat este pregătit
„Offline” poate însemna că clientul și Manager nu au acces direct la internet sau poate însemna că clientul nu poate ajunge la niciun server. Prima configurație acceptă înregistrarea; a doua nu. Clientul are nevoie de o rută internă către Manager sau un proxy SUSE Multi-Linux Manager, iar Managerul are nevoie de pachete și metadate disponibile local pentru client.
Dacă Managerul este deconectat de la Centrul pentru clienți SUSE, configurarea documentată a SUSE utilizează RMT sau SMT și stocarea amovibilă pentru a oglindi repozitoriile. Pentru SLES 15, sincronizați produsul și canalele Manager client-tools necesare pentru arhitectura clientului. Apoi, asigurați-vă că repozitoriul bootstrap corespunzător este prezent în Manager. În interfața web, selecția produsului se află sub Admin > Setup Wizard > Products. Sincronizarea produsului trebuie să se finalizeze înainte de bootare; dacă repozitoriul bootstrap lipsește, documentația Managerului oferă mgr-create-bootstrap-repoo opțiune de creare manuală.
Pentru mașina virtuală ipotetică, verificați pachetul service pack SLES și arhitectura acesteia înainte de a selecta canalele. O mașină SLES 15 SP7 x86_64 are nevoie de produsul corespunzător, nu de un canal cu nume similar pentru un alt pachet service pack sau o altă arhitectură. Lista de produse acceptate și numele canalelor se pot schimba între versiunile SUSE Multi-Linux Manager, așadar, utilizați ghidul pentru versiunea Manager instalată efectiv.
2. Creați o cheie de activare pentru client
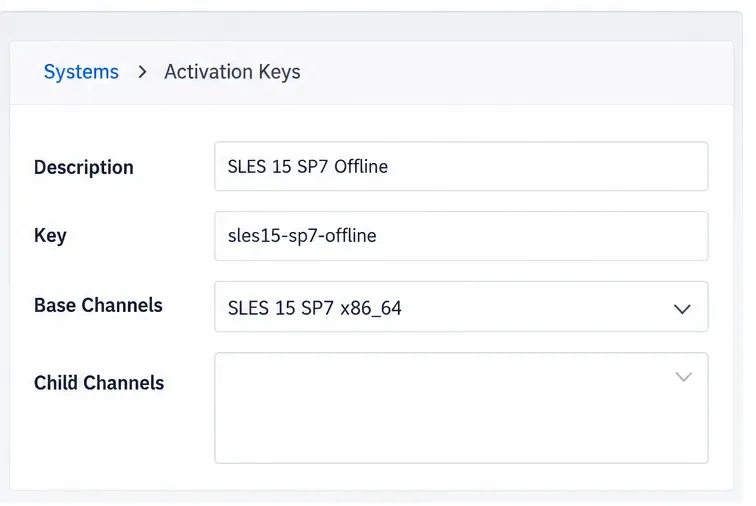
O cheie de activare aplică atribuirea canalului și alte setări de înregistrare atunci când rulează scriptul bootstrap. În interfața web Manager, deschideți Systems > Activation Keysși creați o cheie, cum ar fi sles15-sp7-offline. Selectați canalul de bază SLES 15 SP7 x86_64 și canalele secundare necesare pentru abonamentul și configurarea instrumentelor client. Evitați canalul părinte implicit atunci când puteți atribui un anumit canal SLES.
Folosește o cheie de activare cu un canal de bază și canale secundare care corespund pachetului de service SLES și arhitecturii clientului.
Înainte de a continua, confirmați că cheia aparține organizației corecte și că canalele necesare sunt disponibile local. Cheile pot aplica, de asemenea, grupuri, configurații, pachete sau o metodă de contact; verificați orice setări suplimentare, astfel încât înregistrarea să nu declanșeze o descărcare neașteptată a pachetului sau o modificare a configurației.
3. Generați și transferați un script bootstrap
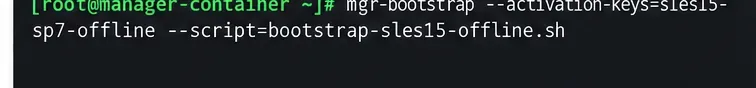
Pe gazda containerului SUSE Multi-Linux Manager, introduceți containerul serverului și creați un script legat de cheia de activare:
mgrctl term
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.sh
Scriptul bootstrap este stocat în directorul Manager /srv/www/htdocs/pub/bootstrap/. Mențineți SSL activat în script. În rețeaua exemplu, mașina virtuală SLES poate prelua scriptul prin HTTPS intern. Dacă trebuie să transportați scriptul către segmentul izolat pe un suport media amovibil aprobat, copiați-l din directorul respectiv utilizând procesul de transfer controlat al organizației dvs. Comparați o sumă de control SHA-256 calculată pe ambele părți înainte de a o rula și protejați scriptul ca date de configurare, deoarece conține cheia de activare.
Rulați generatorul din containerul Manager după ce alegeți cheia de activare și un nume de fișier script distinct.
Nu transferați doar scriptul bootstrap și nu presupuneți că clientul va fi autonom. Scriptul instalează dependențele de înregistrare din depozitul bootstrap al Managerului. Aceste RPM-uri și canalele software trebuie să fie deja sincronizate pe Managerul deconectat.
4. Verificați conexiunea privată și rulați înregistrarea
Pe mașina SLES, confirmați că ceasul său este apropiat de cel al Managerului și că DNS-ul intern rezolvă numele Managerului:
timedatectl
getent hosts manager.example.net
Înlocuiți manager.example.netcu FQDN-ul Manager sau Proxy încorporat în scriptul dvs. Cerințele clientului SUSE Multi-Linux Manager 5.1 includ acces de ieșire de la client la Manager sau Proxy pe portul HTTPS 443 și porturile TCP 4505 și 4506 pentru Salt. Portul 80 poate fi, de asemenea, utilizat de o implementare. Portul SSH 22 este relevant atunci când utilizați o metodă de contact push SSH. Utilizați ghidul actual al cerințelor de rețea pentru implementarea și designul firewall-ului; nu expuneți aceste porturi la internetul public.
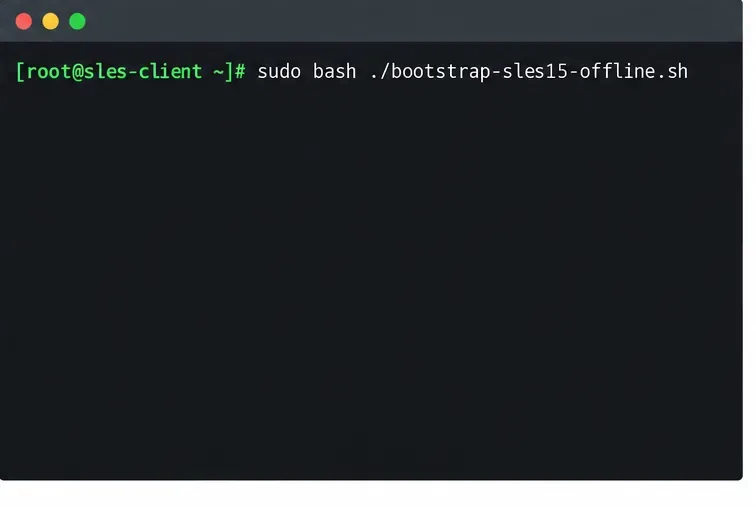
Cu scriptul pe client și repozitoriile interne accesibile, rulați-l ca root folosind Bash:
bash ./bootstrap-sles15-offline.sh
Rulați scriptul bootstrap transferat sau descărcat intern de pe clientul SLES după ce confirmați că poate ajunge la Managerul intern.
Înregistrarea poate dura ceva timp în timp ce clientul instalează componenta Salt și descarcă configurația repozitoriului. Nu întrerupeți procesul doar pentru că este silențios. Dacă eșuează, păstrați rezultatul exact și verificați jurnalele de bootstrap și Salt ale clientului, repozitoriul de bootstrap al Managerului, DNS-ul, încrederea în certificate și calea firewall-ului înainte de a reîncerca.
5. Acceptați cheia și verificați primul check-in
În interfața web Manager, verificați Systems > Overviewdacă există un client nou. Dacă acesta lipsește, deschideți Salt > Keysși căutați cheia în așteptare a clientului. Confirmați că ID-ul minion-ului și identitatea mașinii corespund cu mașina virtuală SLES înainte de a o accepta. O înregistrare reușită ar trebui să lase sistemul listat, cheia Salt acceptată și o înregistrare recentă vizibilă.
Dacă mașina virtuală nu are o rută către Manager, opriți-o după pregătirea scriptului și a pachetelor: înregistrarea nu se poate finaliza până când nu este furnizată o cale de rețea controlată. Dacă a fost înregistrată anterior direct cu SCC, SMT sau RMT, urmați instrucțiunile SUSE privind migrarea clientului pentru a curăța înregistrarea și depozitele vechi înainte de a schimba gestionarea; nu lăsați configurațiile conflictuale ale depozitelor neschimbate.