Acasă
» Sfaturi pentru PC
»
Instalați Flatpak și Snap pe Gooroom - după verificarea politicii
Instalați Flatpak și Snap pe Gooroom - după verificarea politicii
Exemplu ilustrativ: O mică echipă de design folosește Gooroom pe o stație de lucru unde este disponibilă o aplicație desktop aprobată ca Flatpak, iar un utilitar al furnizorului este oferit ca Snap. Înainte de a instala oricare dintre acestea, confirmați versiunea sistemului de operare și întrebați administratorul dacă sunt permise surse de aplicații terțe și servicii de pachete în fundal. Asistența specifică Gooroom nu este verificată pentru fiecare versiune, așadar instrucțiunile Debian de mai jos se aplică numai atunci când versiunea instalată și politica sa permit modificări APT.
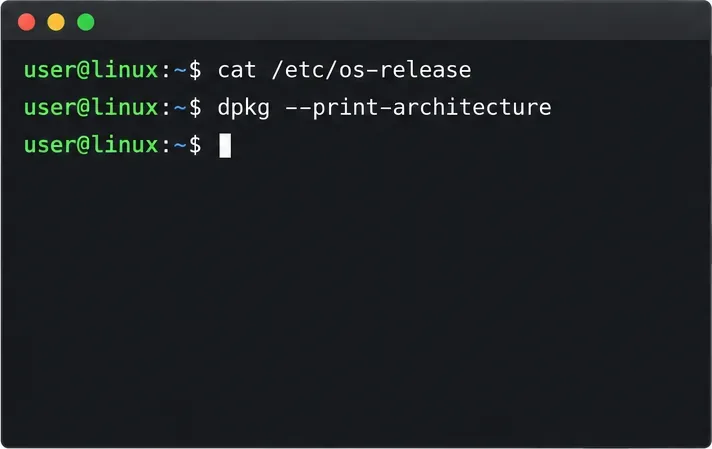
O vizualizare ilustrativă a terminalului arată verificările de lansare și arhitectură care trebuie efectuate înainte de instalarea managerilor de pachete.
Verificați mai întâi versiunea și politica
„Gooroom este bazat pe Debian, deci fiecare comandă Debian va funcționa” este o presupunere nesigură. Compatibilitatea cu Debian poate face ca un pachet APT să fie disponibil, dar nu dovedește că o anumită imagine Gooroom are aceleași depozite, configurarea serviciilor, integrarea desktop-ului sau permisiunea de a adăuga surse externe. Organizația oficială a sursei proiectului Gooroom publică componentele platformei, dar informațiile publice analizate aici nu au oferit o matrice de suport actuală care să confirme Flatpak și Snap pentru fiecare versiune Gooroom.
În exemplu, administratorul IT verifică mai întâi dacă stația de lucru este gestionată și dacă este permisă adăugarea Flathub sau activarea snapd. Nu ocoliți o eroare APT, o politică endpoint sau un serviciu dezactivat prin editarea fișierelor de depozit protejate, dezactivarea controalelor de securitate sau instalarea manuală a pachetelor descărcate. Pe o mașină gestionată de organizație, solicitați aplicația și sursa aprobate de la administratorul acesteia.
Pe o mașină personală sau o mașină aprobată explicit, inspectați sistemul fără a-l modifica:
Prima comandă identifică versiunea instalată; a doua raportează arhitectura procesorului; ultima arată dacă APT are pachete candidate în repozitoriile configurate. Dacă versiunea nu expune o configurație de pachet bazată pe APT sau oricare dintre pachete nu are niciun candidat, opriți-vă și verificați documentația versiunii Gooroom sau instrucțiunile administratorului în loc să adăugați repozitorii Debian pe baza unor presupuneri.
Instalați Flatpak și adăugați o sursă aprobată
Flatpak este o primă alegere practică atunci când aplicația necesară este disponibilă acolo și politica permite rularea unei aplicații desktop. Configurarea Debian a Flathub documentează instalarea flatpakși adăugarea Flathub; acestea sunt instrucțiuni Debian din amonte, nu o afirmație că fiecare versiune Gooroom le certifică.
Panoul terminalului ilustrează actualizarea indexului pachetului APT aprobat și instalarea Flatpak după aprobarea politicii.
Reîmprospătați informațiile despre pachet și instalați Flatpak din depozitele deja configurate de organizație:
sudo apt update
sudo apt install flatpak
Verificați modificările propuse de APT înainte de a le accepta. Dacă ar elimina pachete Gooroom, ar modifica componente esențiale sau ar extrage dintr-un depozit neașteptat, anulați și întrebați administratorul.
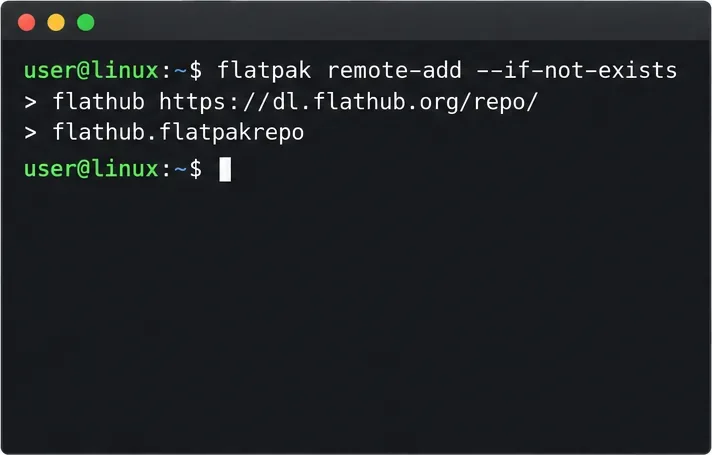
Adăugați Flathub numai dacă organizația aprobă sursa. Această comandă adaugă în mod implicit o comandă de la distanță per utilizator; pentru o instalare gestionată, la nivel de sistem, solicitați unui administrator să aleagă domeniul de aplicare corect:
Această comandă ilustrativă adaugă Flathub ca sursă Flatpak; confirmați că este permisă înainte de a o rula.
Reporniți sesiunea sau sistemul dacă managerul de software pentru desktop nu descoperă sursa. Găsiți ID-ul exact al aplicației în lista Flathub aprobată, apoi înlocuiți-l cu APP_ID:
flatpak install flathub APP_ID
Flatpak limitează implicit anumite accesuri, dar permisiunile aplicațiilor variază. Verificați permisiunile pentru fișiere, dispozitive și servicii în loc să tratați „sandbox” ca fiind acces zero la gazdă. Consultați documentația privind permisiunile sandbox Flatpak .
Instalați Snap numai dacă serviciul său este permis
Alegeți Snap atunci când aplicația furnizorului necesară este distribuită ca Snap, iar politica permite snapd. Snap adaugă un serviciu de sistem pentru a gestiona pachetele, așa că poate necesita o revizuire administrativă separată pe o stație de lucru gestionată.
Instrucțiunile Debian actuale ale Snapcraft se instalează snapdprin APT și apoi necesită deconectare și reconectare sau repornire pentru ca rutele să se actualizeze. De asemenea, documentează instalarea snapdulterioară a Snap-ului. Urmați acești pași numai dacă configurația și politica actuală a pachetului Gooroom permit acea rută.
Panoul afișează comenzile pachetului Debian din amonte pentru snapd; administratorii Gooroom trebuie să confirme că serviciul său este permis.
sudo apt update
sudo apt install snapd
Deconectați-vă și reconectați-vă sau reporniți. Apoi, urmați instrucțiunile Snapcraft specifice Debian pentru orice acțiune ulterioară cerută de versiunea respectivă; nu activați unitățile systemd ghicite. Dacă snapd nu pornește, opriți-l și verificați compatibilitatea cu administratorul. Nu eliminați reținerile de pachete și nu suprascrieți restricțiile de serviciu pentru a-l forța să ruleze.
Instalați doar aplicația necesară folosind numele exact din lista oficială Snap Store:
sudo snap install SNAP_NAME
Înlocuiți SNAP_NAMEcu numele pachetului. Evitați acest lucru, --classiccu excepția cazului în care editorul solicită confinarea clasică și un administrator aprobă accesul extins. Confinarea Snap diferă în funcție de pachet, iar formatul în sine nu certifică o aplicație conform cerințelor de securitate ale companiei.
Verificați aplicația și păstrați modificarea mică
Pentru echipa exemplu, departamentul IT ar putea aproba Flatpak pentru aplicația desktop, dar ar putea refuza Snap deoarece adăugarea unui serviciu în fundal nu se încadrează în politică. Nu este nevoie să instalați ambele runtime-uri „pentru orice eventualitate”. Preferați o sursă aprobată; dacă niciuna nu este permisă, solicitați o alternativă la pachet prin canalul software al organizației.
Pentru Flatpak, verificați telecomanda și înregistrarea aplicației, apoi lansați-o cu ID-ul aplicației sale:
flatpak remotes --show-details
flatpak list --app
flatpak run APP_ID
Pentru Snap, confirmați că clientul răspunde și aplicația este listată:
snap version
snap list
Lansați aplicația din meniul de pe desktop sau utilizați comanda documentată de editorul acesteia. O listare confirmă înregistrarea pachetului, nu faptul că fiecare funcție funcționează conform politicii de securitate Gooroom. Confirmați că aplicația se deschide, testați doar permisiunile de care are nevoie și rugați echipa IT să verifice sursa aprobată și comportamentul de actualizare. Dacă o comandă eșuează, înregistrați eroarea exactă și versiunea Gooroom afișată prin /etc/os-release.