Windows 10 folosește un folder public destinat să partajeze fișiere în rețea. Puteți partaja fișiere printr-o rețea locală între computere cu doar câțiva pași simpli, chiar și unul dintre aceste computere este un Mac. Următorul articol vă va arăta cum să partajați fișiere în rețea pe calculatoarele care rulează Windows și macOS.
Odată conectat calculatoarele, există mai multe modalități de a partaja fișiere.
Utilizați folderul public Windows 10
Windows 10 include un folder public în care utilizatorii pot partaja fișiere cu alți utilizatori din aceeași rețea pentru a avea acces.
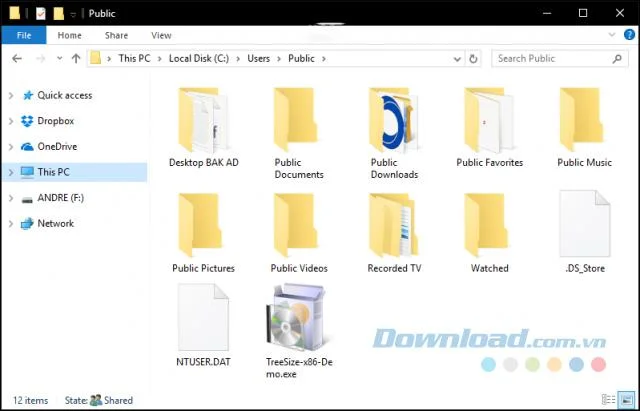
Dosarul Public este situat în unitatea de sistem (de obicei, unitatea C: \) din directorul utilizatorului, cum ar fi C: \ Users \ Public . Îl puteți găsi deschizând File Explorer , făcând clic pe Acest PC , deschizând unitatea de sistem și făcând clic pe Utilizatori> Public.
Dosarul Public conține folderele Documente, Imagini, Videoclipuri și dosare similare cu cele pe care le găsiți în folderul dvs. Personal . Când sunteți gata să partajați fișierul cu alți utilizatori din rețeaua dvs., pur și simplu aruncați fișierul în folderul Public.
Partajează folderele din rețea folosind Controlul de partajare
Deși partajarea fișierelor folosind folderul Public este ușoară, nu este singura cale. Puteți utiliza, de asemenea, Controlul de partajare .
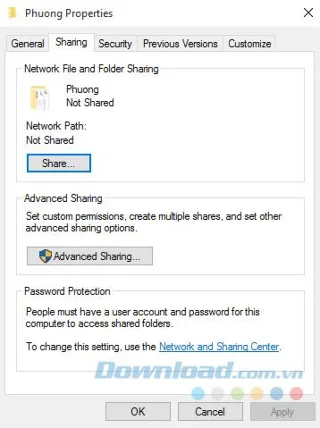
Faceți clic dreapta pe un folder și selectați Proprietăți , faceți clic pe Distribuire . Aici, veți vedea o serie de opțiuni, inclusiv calea de rețea și partajarea avansată.

Butonul Advanced Sharing oferă opțiuni suplimentare, cum ar fi alegerea unui nume de partajare, descriere, permisiuni și numărul de utilizatori care pot accesa fișierul în același timp (acest lucru este important, mai ales în cazul rețelei dvs. lent).

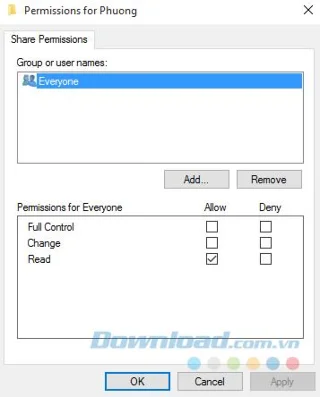
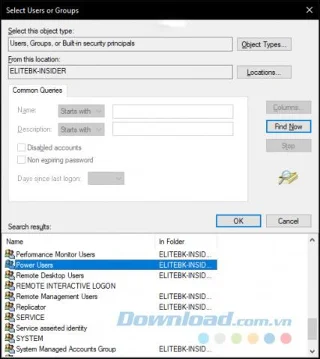
Permisiunile vă permit să determinați tipul sau nivelul de interacțiune cu un fișier. Opțiunile includ accesul complet care vă permite să modificați fișiere sau aveți posibilitatea de a vizualiza doar fișiere numite Numai de citire . Dacă sunteți conectat la un domeniu Windows Servești , veți avea opțiunea de a căuta în rețea pentru a adăuga utilizatori sau grupuri specifice la care doriți să aveți acces la fișier sau folder. Pentru a accesa directorul, utilizatorii trebuie să cunoască numele de utilizator și parola pentru acel utilizator sau utilizatorii din același grup.

Windows 10 face ca partajarea folderelor în rețea să fie mai ușoară ca niciodată. Aceasta include atât computere Windows, cât și macOS. Puteți partaja foldere cu întreaga rețea sau partajați anumite dosare cu o anumită persoană sau un grup de utilizatori. Aceasta este o modalitate excelentă de a centraliza conținutul media sau de a crea fișiere importante disponibile pentru diferitele dispozitive.