Acasă
» Cum să
»
Instrucțiuni de voce falsă prin software-ul Clownfish Voice Changer
Instrucțiuni de voce falsă prin software-ul Clownfish Voice Changer
Video Instrucțiuni de voce falsă prin software-ul Clownfish Voice Changer
Clownfish Voice Changer este un software vocal fals folosit de mulți oameni din întreaga lume. Utilizatorii pot utiliza Clownfish pentru a-și ascunde vocea reală într-un mod foarte simplu, cu doar câteva apăsări. Download.vn vă va ghida pentru a utiliza Clownfish în articolul următor.
Instrucțiunea vocii false prin software-ul Clownfish
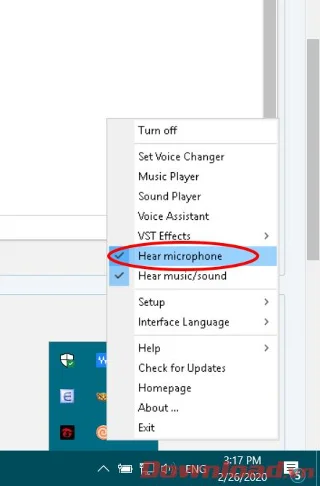
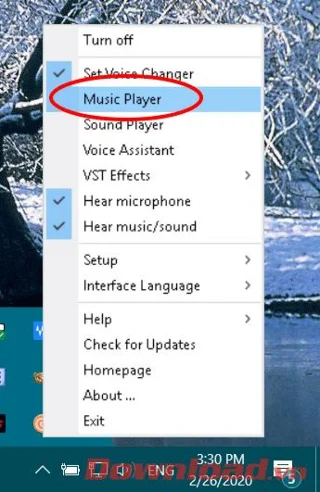
Mai întâi, deschideți software-ul, faceți clic dreapta pe pictograma Clownfish din dreapta Barei de activități pentru a deschide meniul de control. Primul lucru este că verificați linia de microfon Hear , astfel încât software-ul să vă schimbe vocea atunci când vorbiți prin microfon.
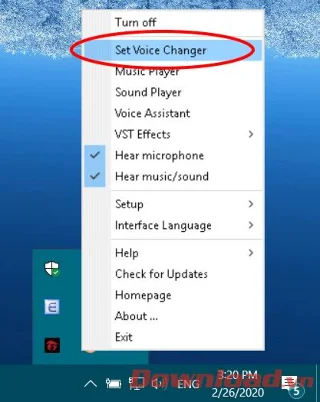
În continuare, trebuie să selectăm efectul de tranziție făcând clic pe Setare schimbător vocal.
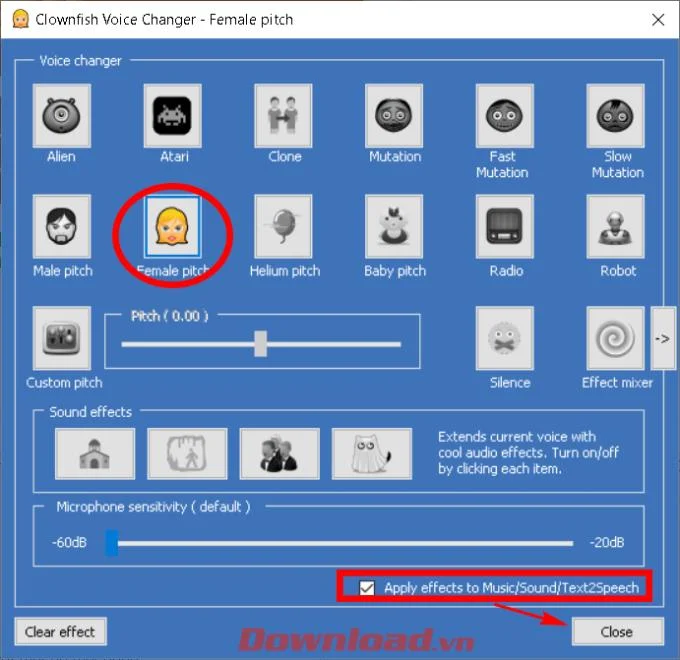
În tabelul care apare, faceți clic pe un efect pe care doriți să îl utilizați. După cum se arată în imaginea de mai jos, am schimbat vocea pe un ton feminin, am ales tonul Feminin . Verificați efectele Aplicați liniilor Music / Sound / Text2Speech . Faceți clic pe Închidere pentru a salva. Dacă doriți să ștergeți toate efectele, faceți clic pe butonul Ștergeți efectul din colțul din stânga jos.
După ajustarea efectului pentru voce, puteți testa schimbarea vocii folosind un software familiar de chat vocal precum Messenger, Discord, Skype, Viber ...
Dacă doriți să ascultați o melodie cu efectul de sunet ales, faceți clic pe Music Player în meniul cu clic dreapta.
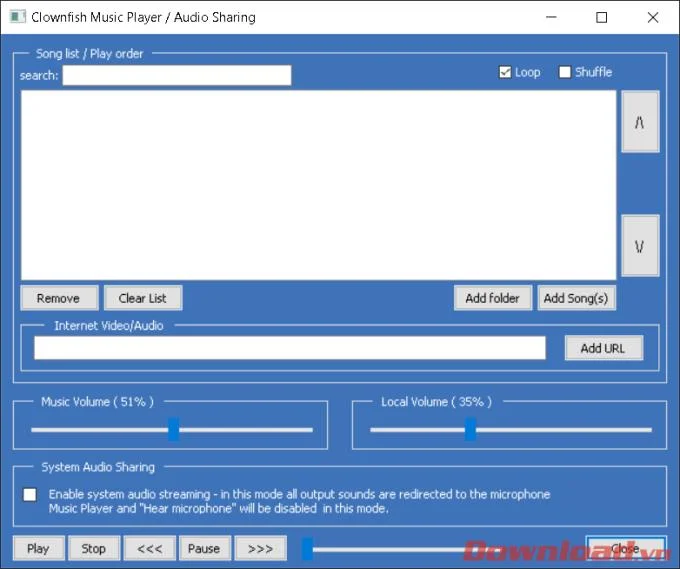
În secțiunea Music Player veți putea reda o melodie cu unele butoane precum Play, Stop, Pause ... Adăugați muzică cu butonul Adaugă melodii . Acesta este, de asemenea, o modalitate pentru care puteți asculta efecte sonore fără a utiliza software-ul de chat vocal.
Notă: Dacă doriți să activați / dezactivați funcția vocală falsă a Clownfish, faceți dublu clic pe pictograma software din bara de activități.