Sistemul de suflet pereche este o caracteristică nouă care a apărut de la actualizarea Lien Quan - Misty Island . Cu toate acestea, nu toți jucătorii înțeleg pe deplin informațiile despre această caracteristică, așa că, prin intermediul acestui articol, Quantrimang vă va ajuta să înțelegeți mai bine această caracteristică.
Cuprins
Cum să stabilești suflete pereche în Lien Quan
Pașii pentru înființarea unui suflet pereche sunt relativ simpli, iată pașii pe care trebuie să îi faci.
Pasul 1: Accesați jocul Lien Quan
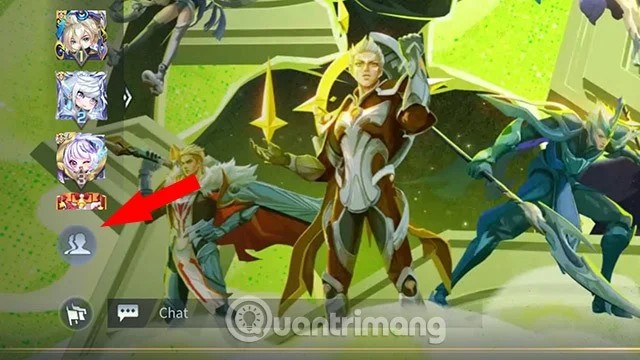
Pasul 2: Faceți clic pe Social
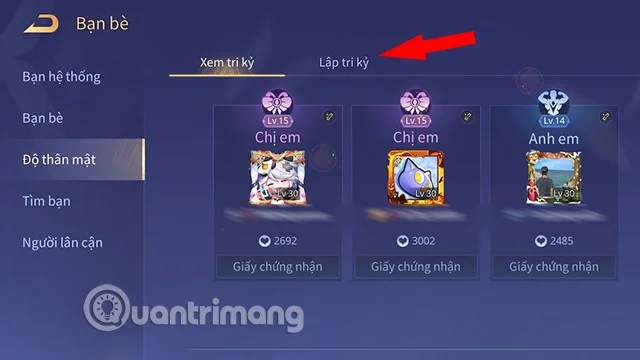
Pasul 3: Selectați Intimitate.
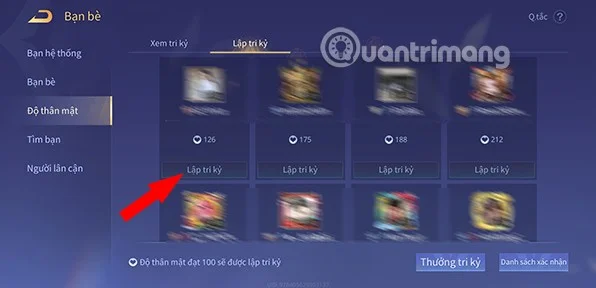
Pasul 4: Accesați secțiunea Creați un suflet pereche și selectați persoana cu care doriți să faceți un suflet pereche.

Aici vor apărea prieteni care sunt suficient de apropiați pentru ca tu să devii suflete pereche. Pentru a face acest lucru, trebuie să faceți clic pe Creare suflet pereche sub numele jucătorului pe care îl alegeți.

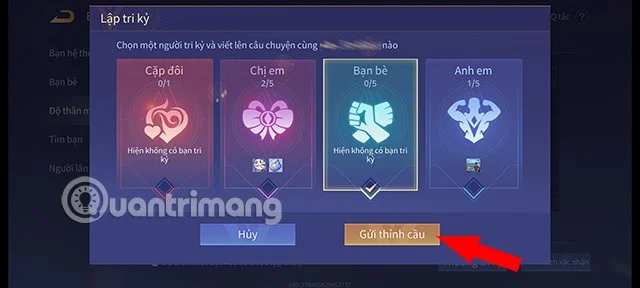
Pasul 5: vor exista 4 tipuri de suflete pereche din care să alegi. Include:
- Prieteni: Nu mai mult de 5 persoane
- Frații: Nu mai mult de 5 persoane
- Surori: Nu mai mult de 5 persoane
- Cuplu: Nu mai mult de 1 persoană
Selectează sufletul pereche pe care îl dorești și dă clic pe Trimite cerere.

Apoi persoana cu care vrei să fii sufletul tău pereche va primi o notificare, atunci când acceptă să fie sufletul tău pereche, procesul va fi complet.
Cum să distrugi confidenții în Lien Quan
Numărul de suflete pereche este limitat, așa că dacă vrei să faci suflete pereche cu alți jucători când nu mai este spațiu, va trebui să ștergi vechiul suflet pereche. Pentru a șterge un suflet pereche, va trebui să urmați acești pași.
Pasul 1: Accesați jocul Lien Quan
Pasul 2: Faceți clic pe Social
Pasul 3: Selectați Intimitate.
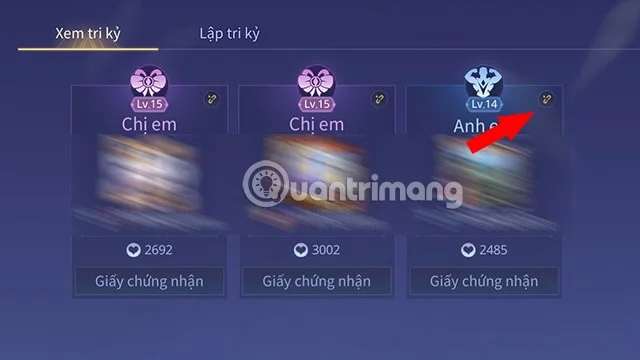
Pasul 4: în colțul din dreapta sus al fiecărui confident va apărea o pictogramă Rupe relația , dați clic aici și selectați Anulare confident.

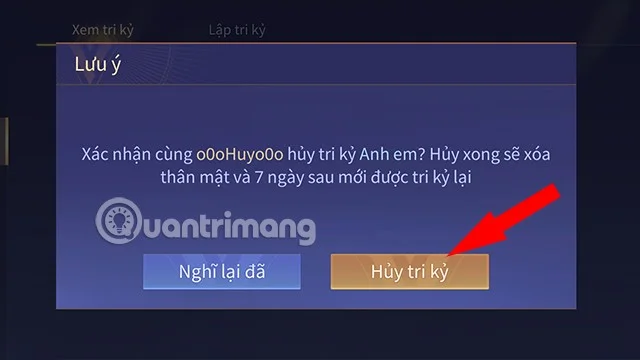
Pasul 5: Sistemul va afișa un mesaj de confirmare. După ce sunteți sigur că vă ștergeți sufletul pereche, atingeți Anulați sufletul pereche pentru a confirma ultima dată.

Câteva note despre trăsătura sufletului pereche a lui Lien Quan
- Doar jucătorii cu un scor de prietenie peste 100 de puncte pot stabili o prietenie.
- Jucătorii trebuie doar să joace jocul împreună, să-și dea unul altuia articole de intimitate, inclusiv insigne de intimitate și insigne de suflet pereche, pentru a crește punctele de intimitate. Cu cât scorul tău de intimitate este mai mare, cu atât vei debloca recompense mai interesante.
- Ștergerea intimității va dura 7 zile înainte de a putea restabili intimitatea cu jucătorul pe care tocmai l-ați șters.
Vezi și: