Chrome blochează automat descărcările riscante, protejându-vă dispozitivul și contul de programe malware și viruși. În browserul Google Chrome, puteți utiliza funcția Restricții de descărcare pentru a limita descărcările, sporind securitatea browserului. Apoi computerul va limita unele dintre riscuri atunci când descărcați fișiere de pe internet. Iată instrucțiuni pentru activarea descărcărilor sigure de fișiere pe Google Chrome.
Cum să activați descărcările sigure de fișiere pe Google Chrome
Pasul 1:
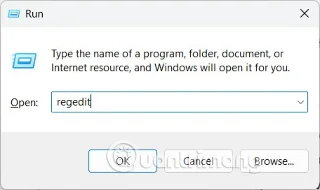
Mai întâi, introduceți cuvântul cheie regedit în caseta de dialog Run pentru a accesa.
Pasul 2:
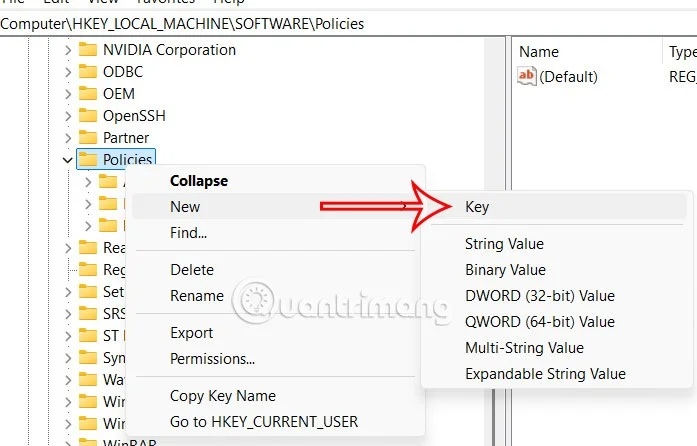
În interfața Windows Registry, utilizatorii accesează calea de mai jos.
Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Google\Chrome
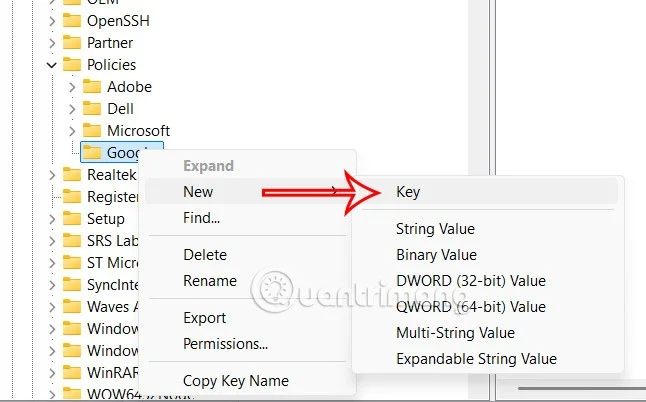
Dacă nu există cheie Google , faceți clic dreapta pe Politici și denumiți noua cheie Google .

Din cuvântul cheie Google, adăugați o nouă cheie Chrome pentru a o ajusta.

Pasul 3:
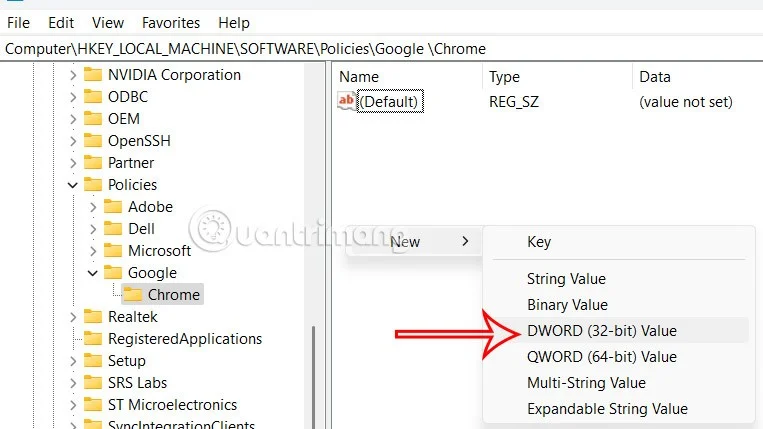
Faceți clic pe tasta Chrome și priviți conținutul de lângă ea, faceți clic dreapta pe zona albă și selectați Nou > Valoare DWORD (32 de biți) .

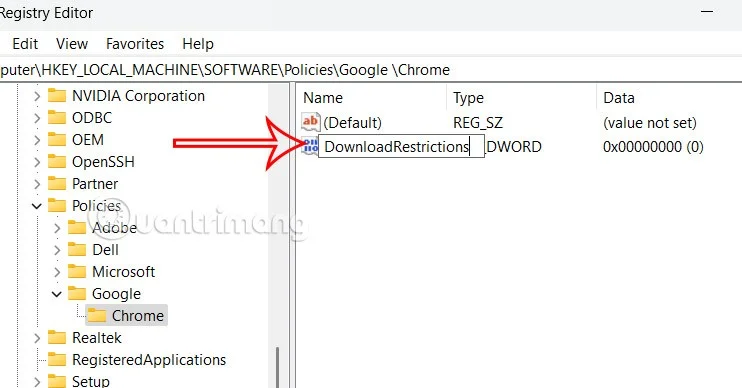
Acum denumiți noua valoare DownloadRestrictions .

Pasul 4:
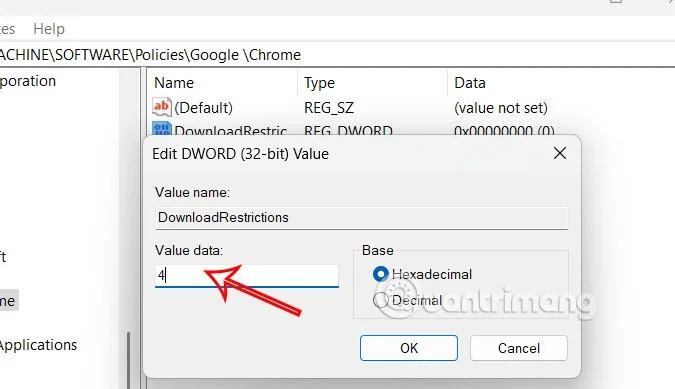
Faceți dublu clic pe valoarea DownloadRestrictions pentru a o modifica. Aici modificați din nou valoarea cu:
- 0: Fără restricții speciale.
- 1: Blocați descărcările rău intenționate și tipurile de fișiere periculoase.
- 2: Blocați descărcările rău intenționate, descărcările neobișnuite sau nedorite și tipurile de fișiere periculoase.
- 3: Blocați toate descărcările.
- 4: Blocați descărcările rău intenționate.
Vom introduce 4 în caseta cu valori și apoi facem clic pe Aplicare pentru a salva modificările.
Pentru a reveni la setările implicite, pur și simplu ștergeți valoarea DownloadRestrictions.