Acasă
» Cum să
»
Instrucțiuni pentru a ascunde butoanele de interacțiune post pe X
Instrucțiuni pentru a ascunde butoanele de interacțiune post pe X
Dacă utilizatorii doresc să simplifice interfața cronologiei pe X, afișând doar fiecare postare, pot ascunde butonul de interacțiune pe X, ascunde butonul de comentariu, da like sau reposta postarea pe X. Apoi vei trece la glisare pentru a interacționa cu postarea X. Aceasta este o caracteristică pentru toate conturile fără a fi nevoie să vă abonați la pachetul X Premium. Iată un ghid pentru ascunderea butoanelor de interacțiune post pe X.
Cum să ascundeți butonul de interacțiune post pe X
Pasul 1:
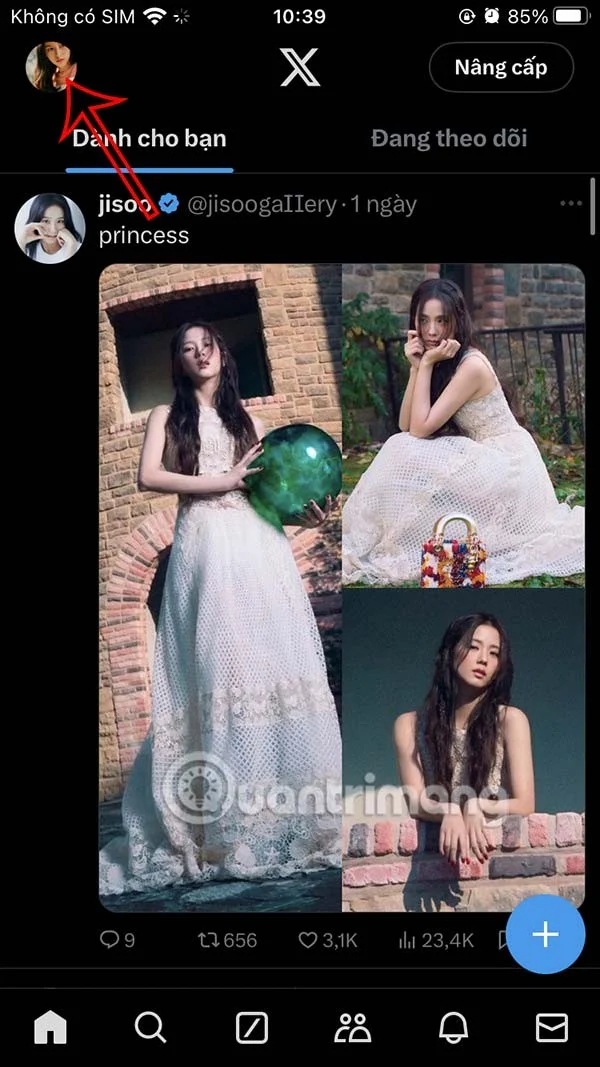
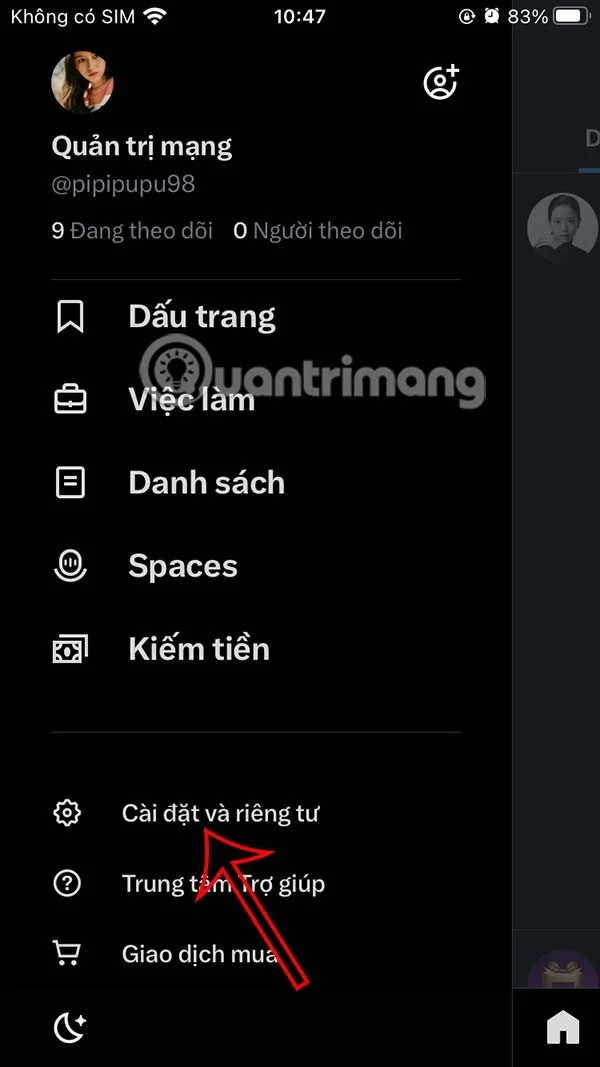
Utilizatorul accesează aplicația X apoi atinge fotografia contului. Apoi faceți clic pe Setări și confidențialitate .
Pasul 2:
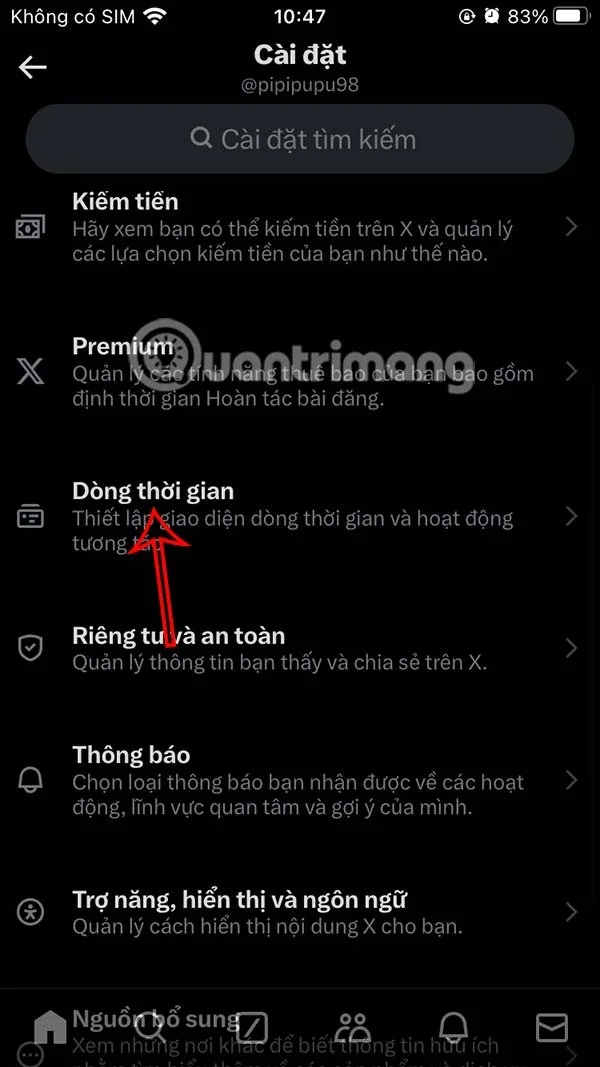
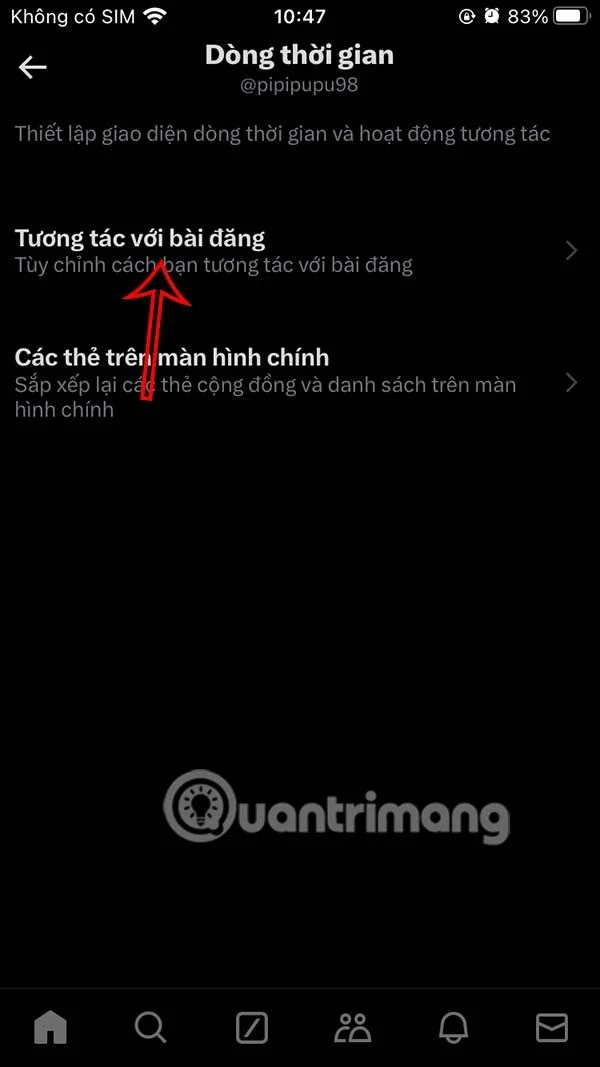
Comutați la interfața cu opțiuni de configurare, faceți clic pe Cronologie pentru a ajusta. Aici utilizatorul va vedea opțiunea de a edita cronologia, facem clic pe Interacționează cu postarea .
Pasul 3:
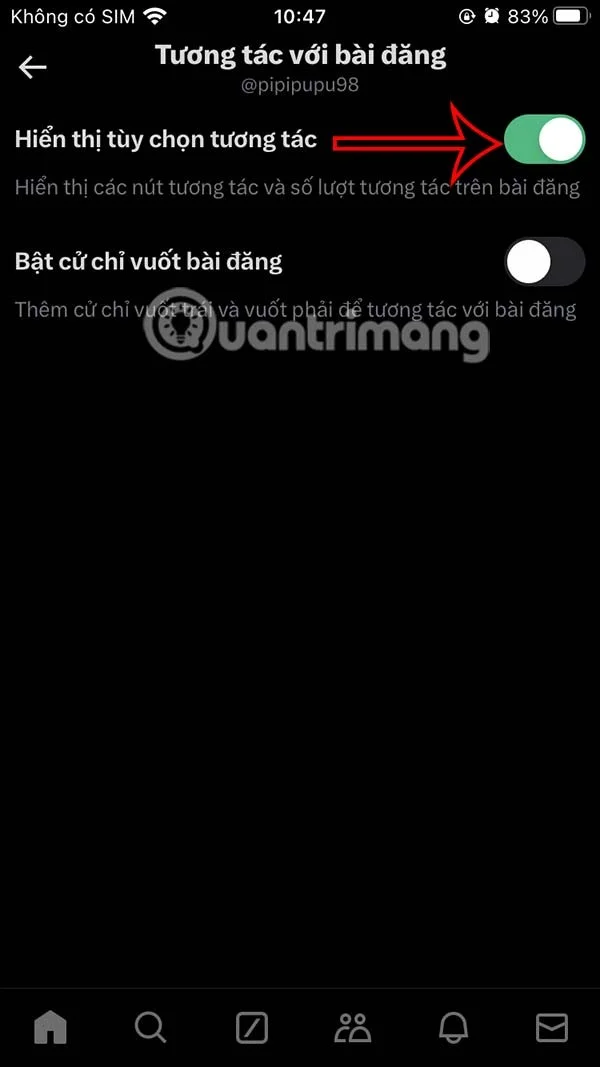
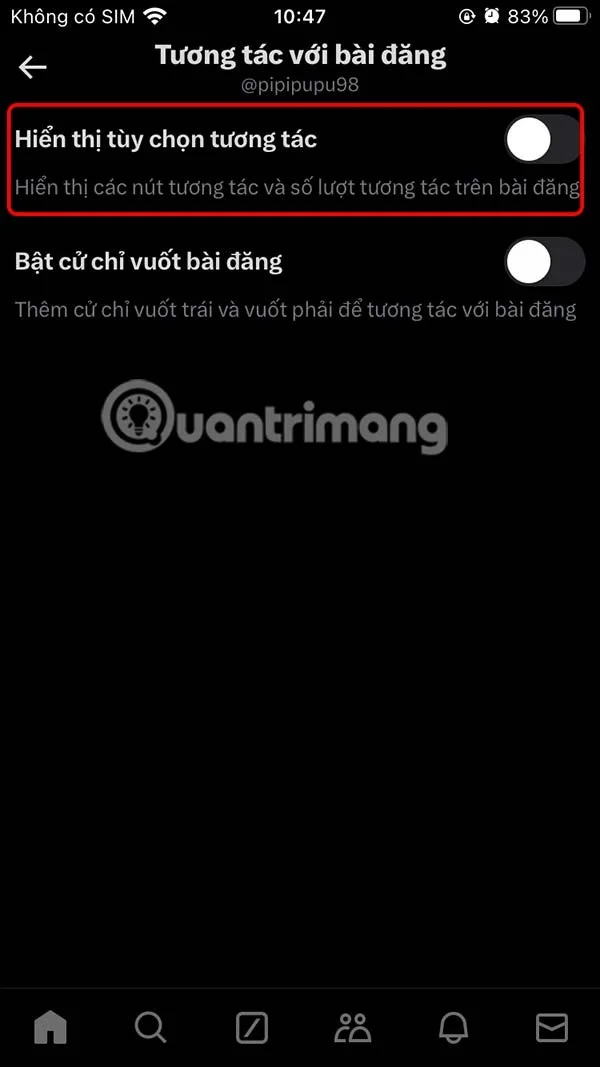
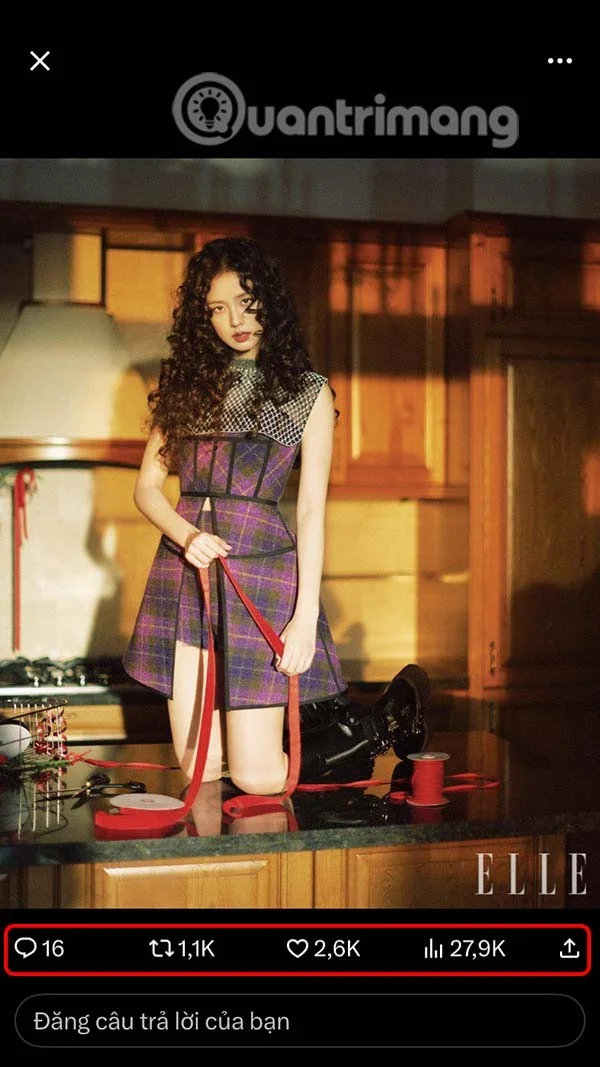
În mod implicit, există butoane interactive sub fiecare postare X. Pentru a ascunde butonul de interacțiune pe X , dezactivați Afișare opțiuni de interacțiune . Astfel, butoanele de post interacțiune de pe interfața paginii de start nu vor mai exista.
Pasul 4:
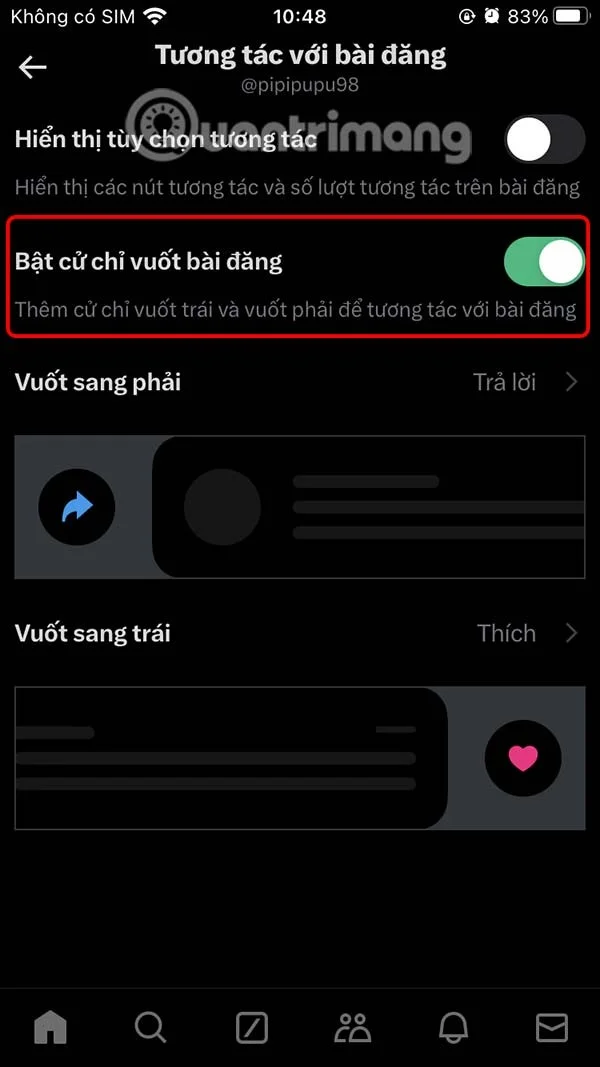
Apoi, activați Activați gesturile de glisare de postare pentru a utiliza gesturi de glisare atunci când doriți să interacționați cu postările de pe X.
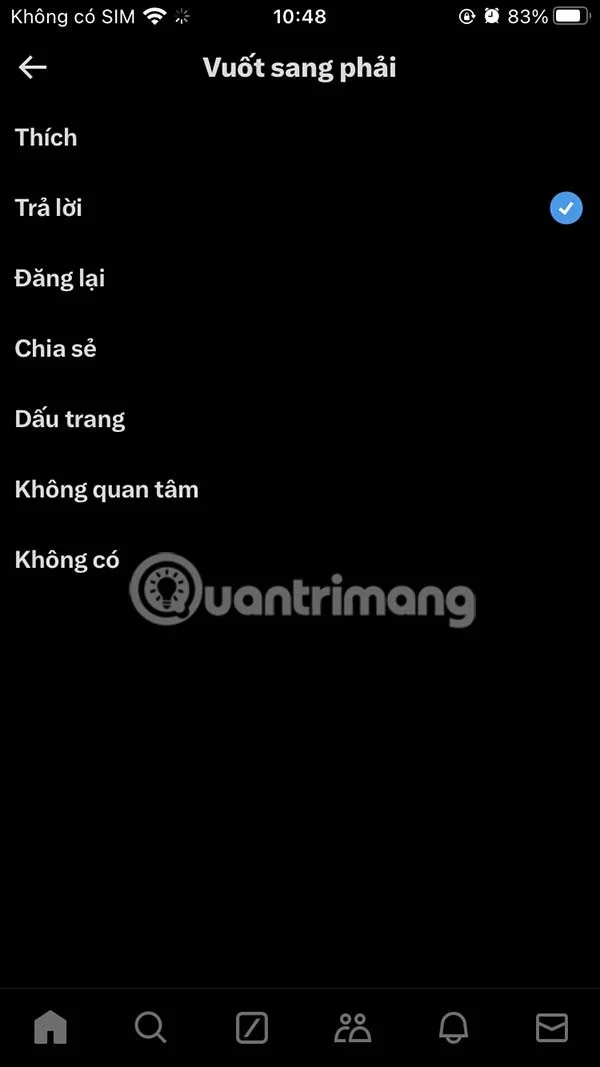
Mai jos sunt acțiunile personalizate pe care le veți atribui glisărilor la stânga și la dreapta . Atingeți acțiunea pe care doriți să o utilizați pentru gestul de glisare.
Pasul 5:
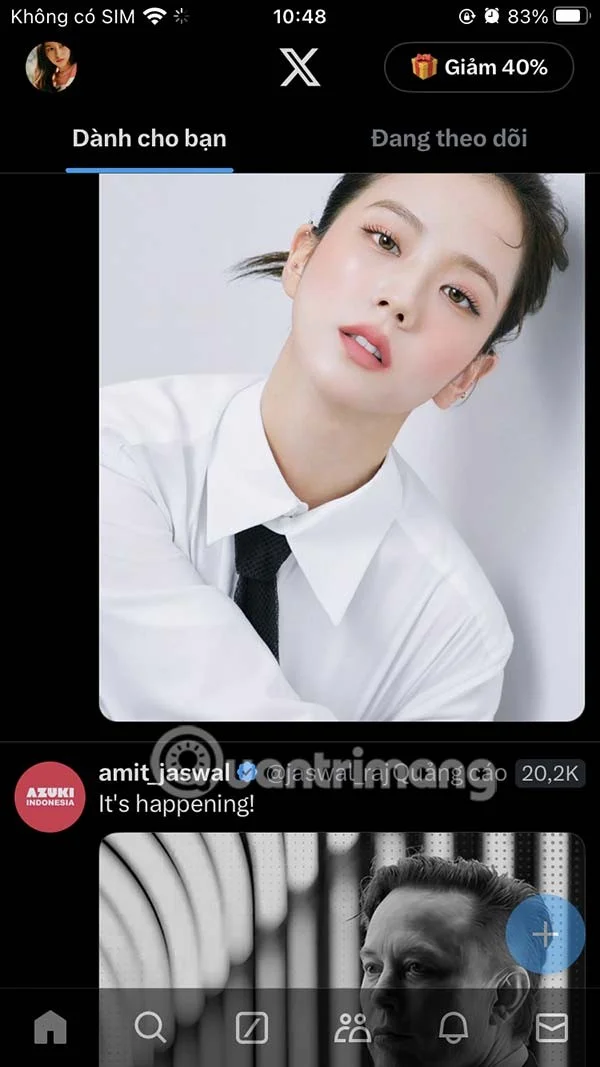
Reveniți la interfața paginii de pornire X și vom vedea că butoanele de interacțiune postare au fost ascunse.
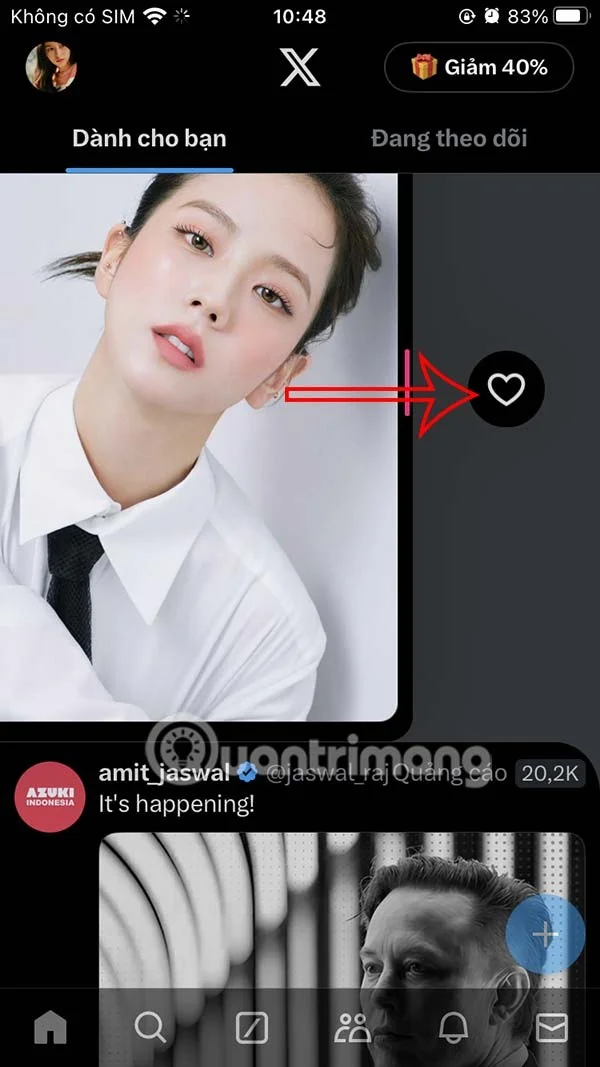
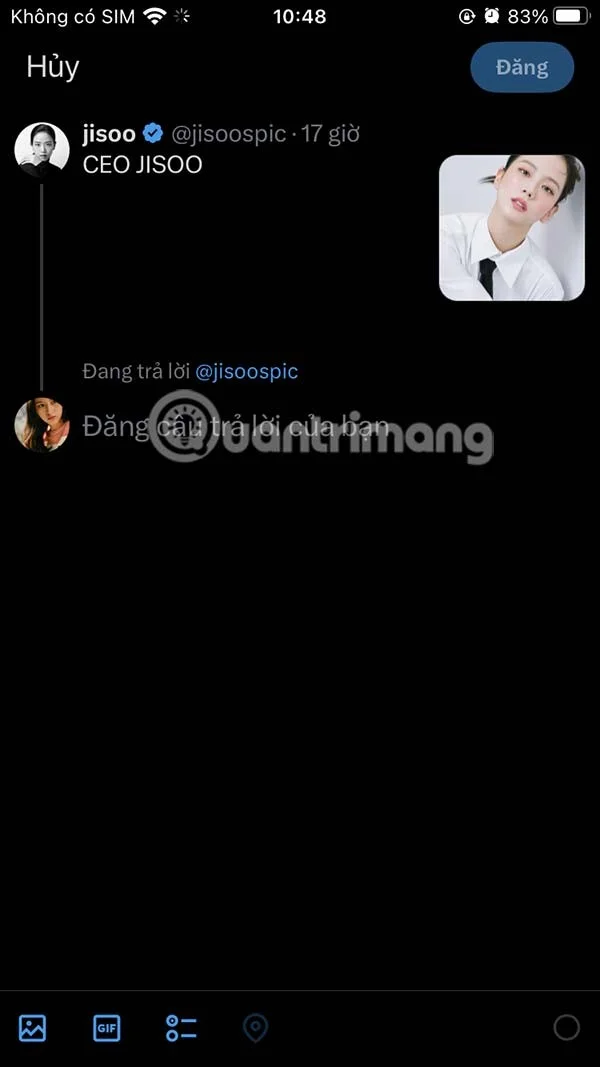
Când glisați la stânga, veți aprecia postarea, sau la dreapta veți comenta postarea.
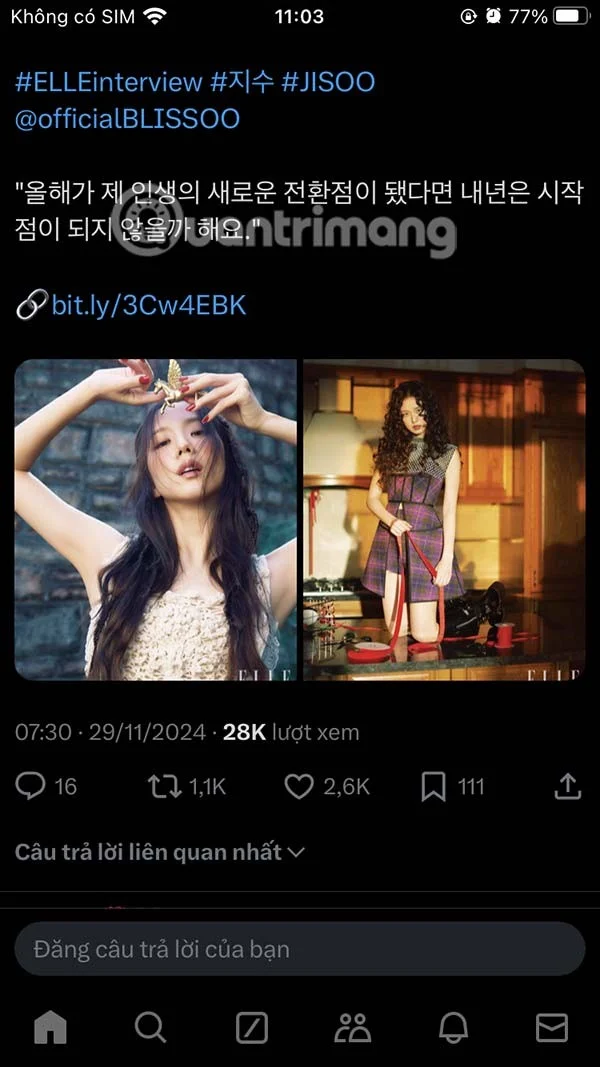
Dacă dați clic pe postare pentru ao vizualiza, butoanele interactive vor apărea în continuare așa cum se arată mai jos.
Tutorial video pentru a ascunde butoanele interactive pe X