Acasă
» Cum să
»
Instrucțiuni pentru a schimba contul implicit în Apple Note
Instrucțiuni pentru a schimba contul implicit în Apple Note
Dacă utilizați mai multe conturi pe iPhone, schimbarea contului implicit este esențială pentru sincronizarea perfectă pe mai multe dispozitive. Dacă aveți mai multe conturi pentru Apple Notes, le puteți clasifica în funcție de nevoile dvs. De exemplu, puteți desemna un cont pentru notele de lucru, un alt cont pentru notele personale. Mai jos sunt instrucțiuni pentru schimbarea contului implicit pentru Note iPhone, Mac.
Cum să schimbați contul implicit în Note iPhone
Pasul 1:
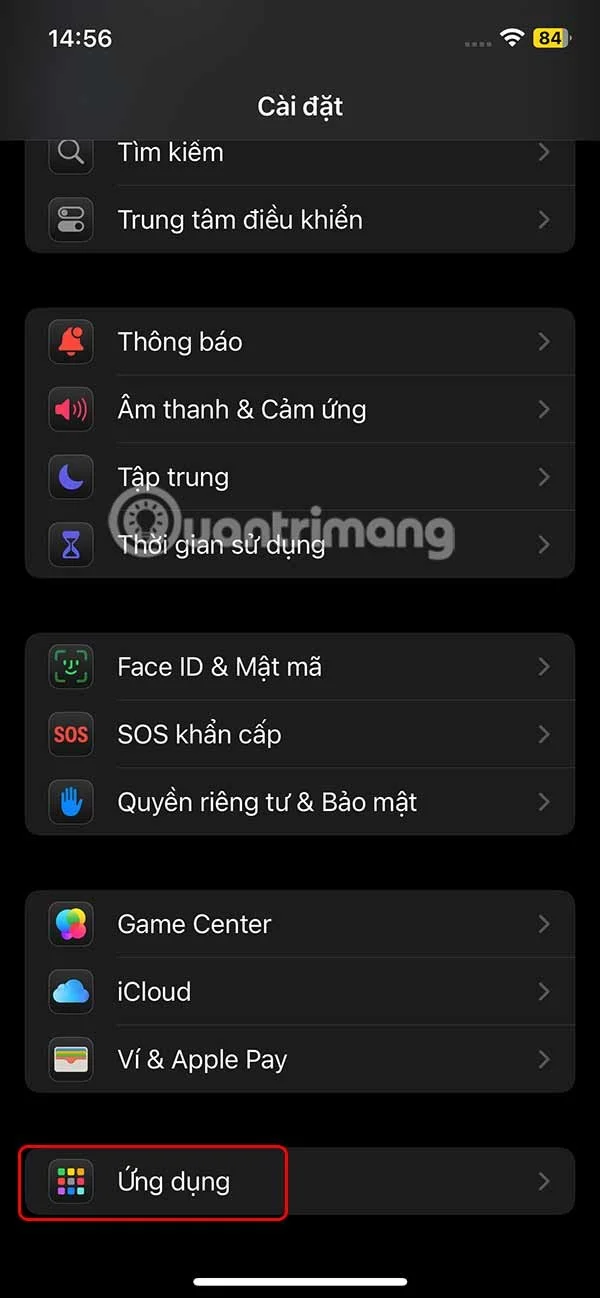
Pe interfața iPhone, utilizatorii dau clic pe Setări , apoi pe Aplicații în partea de jos a listei.
Pasul 2:
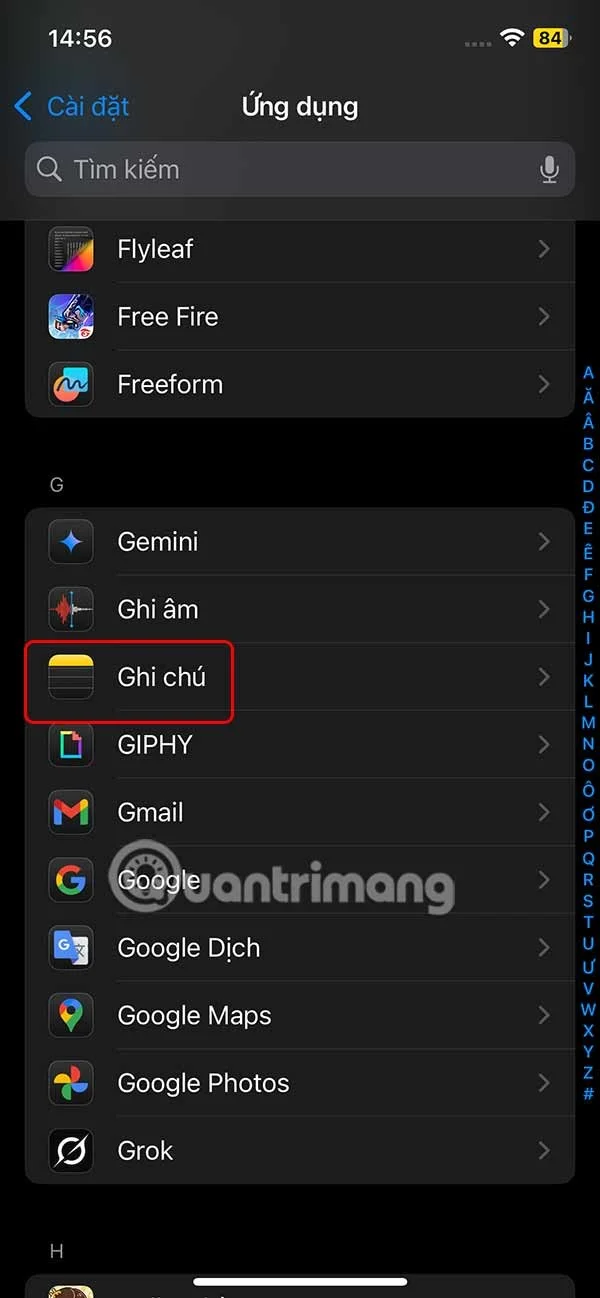
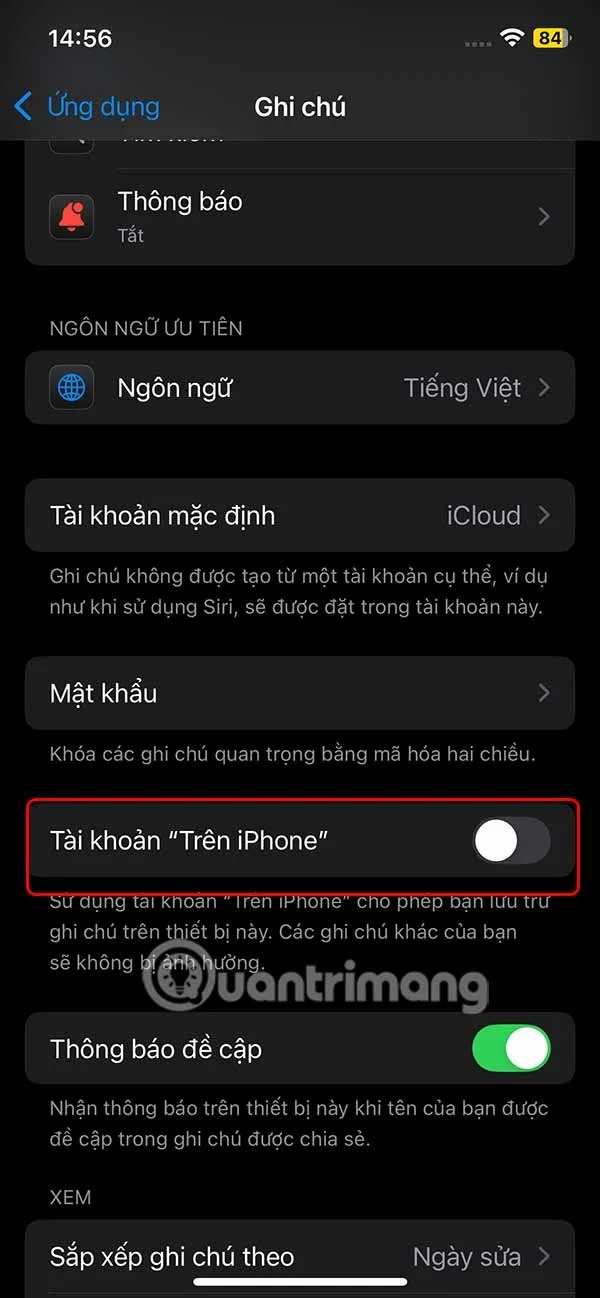
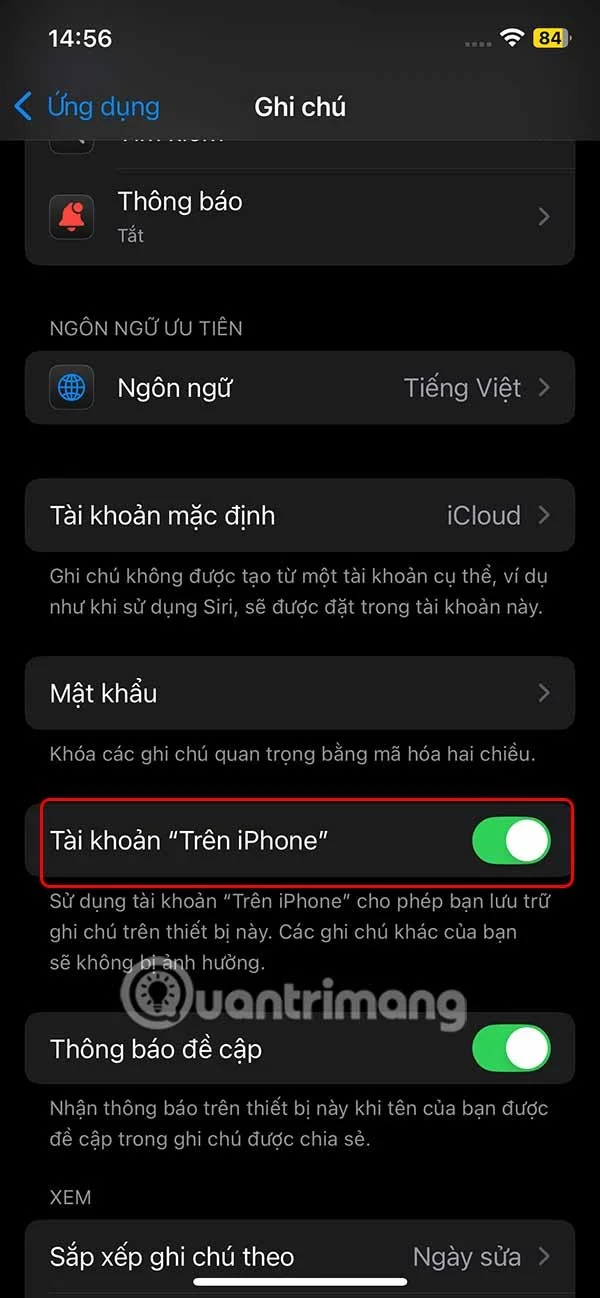
Comutați la interfața aplicației de setări pe iPhone, faceți clic pe aplicația Notes din lista de mai jos. Accesați interfața de setări pentru aplicația Notes, mai întâi trebuie să activăm setarea Contului „Pe iPhone” pentru utilizare. Nota va fi acum stocată pe telefon, dacă alegeți.
Pasul 3:
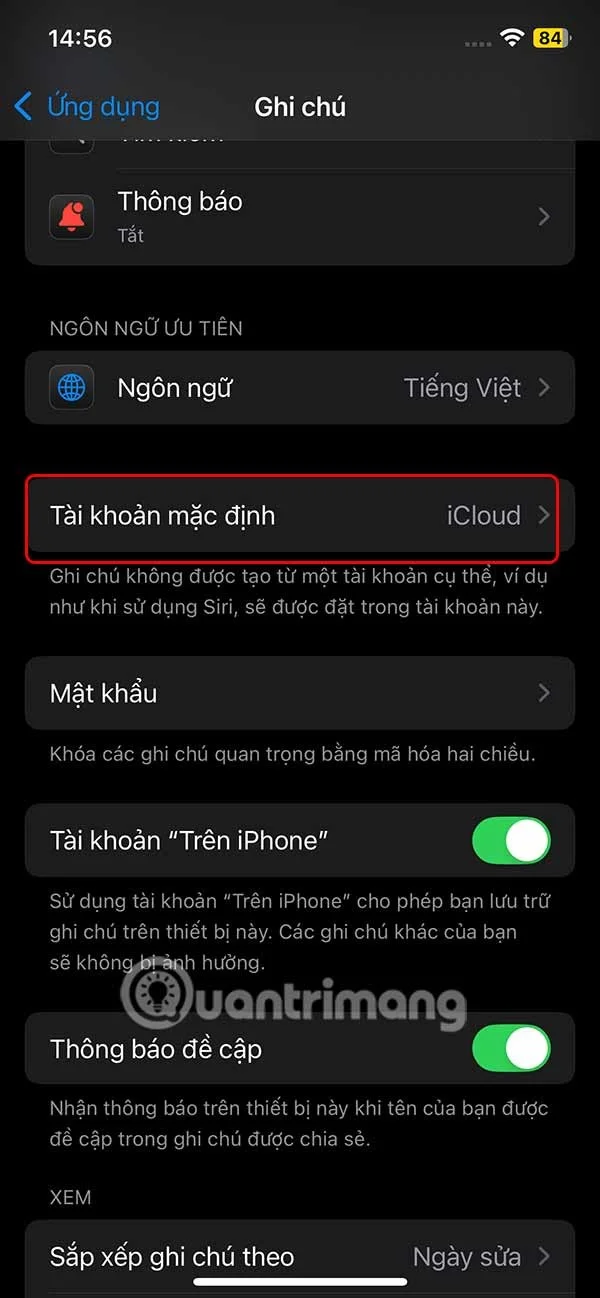
Derulați în sus și atingeți setarea Cont implicit , care este setată la iCloud, pentru a salva note în contul dvs. iCloud.
Pasul 4:
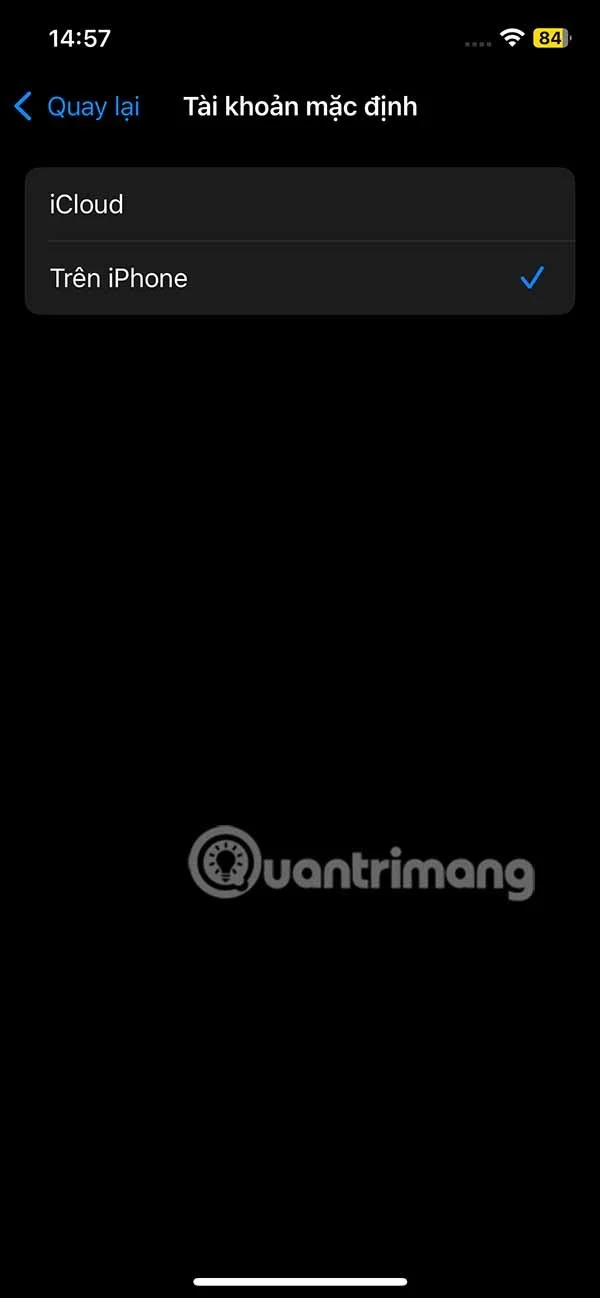
Aici faceți clic pe contul Pe iPhone pentru a schimba contul implicit în Note iPhone. Sau, în unele cazuri, există și o opțiune Gmail pe care o puteți utiliza dacă ați adăugat un cont Gmail pe iPhone.
Cum să schimbați contul implicit pentru Notes pe Mac
Pasul 1:
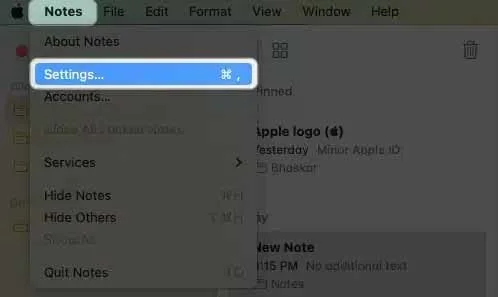
Deschidem și aplicația Note pe Mac, apoi facem clic pe Note în bara de meniu și apoi selectăm Setări din lista derulantă.
Pasul 2:
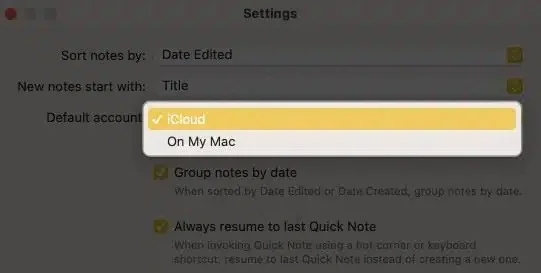
În interfața de configurare, în secțiunea Cont implicit , faceți clic pe pictograma săgeată și selectați iCloud, Email sau Pe Mac-ul meu din lista afișată.
În cazul în care nu vedeți opțiunea Pe Mac-ul meu, accesați Setări în aplicație, apoi bifați Activați contul Pe Mac-ul meu.