Acasă
» Cum să
»
Instrucțiuni pentru a schimba parola Weibo pe telefon, computer
Instrucțiuni pentru a schimba parola Weibo pe telefon, computer
Rețeaua de socializare Weibo nu mai este ciudată pentru niciun tânăr care urmărește artiștii chinezi. Aceasta este o rețea de socializare care oferă informații și comunicare între artiști și fani similare cu Facebook. Conturile Weibo au și opțiuni de editare a contului, cum ar fi schimbarea parolei Weibo. Mai jos sunt instrucțiuni pentru schimbarea parolei Weibo.
Cum se schimbă parola Weibo pe telefon
Pasul 1:
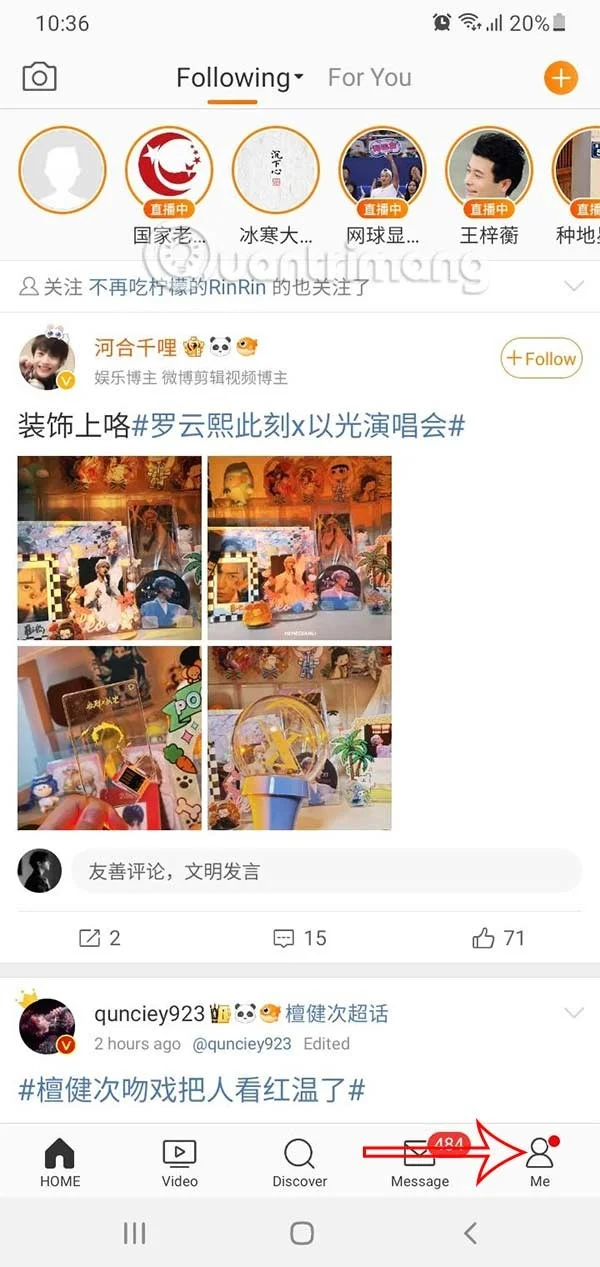
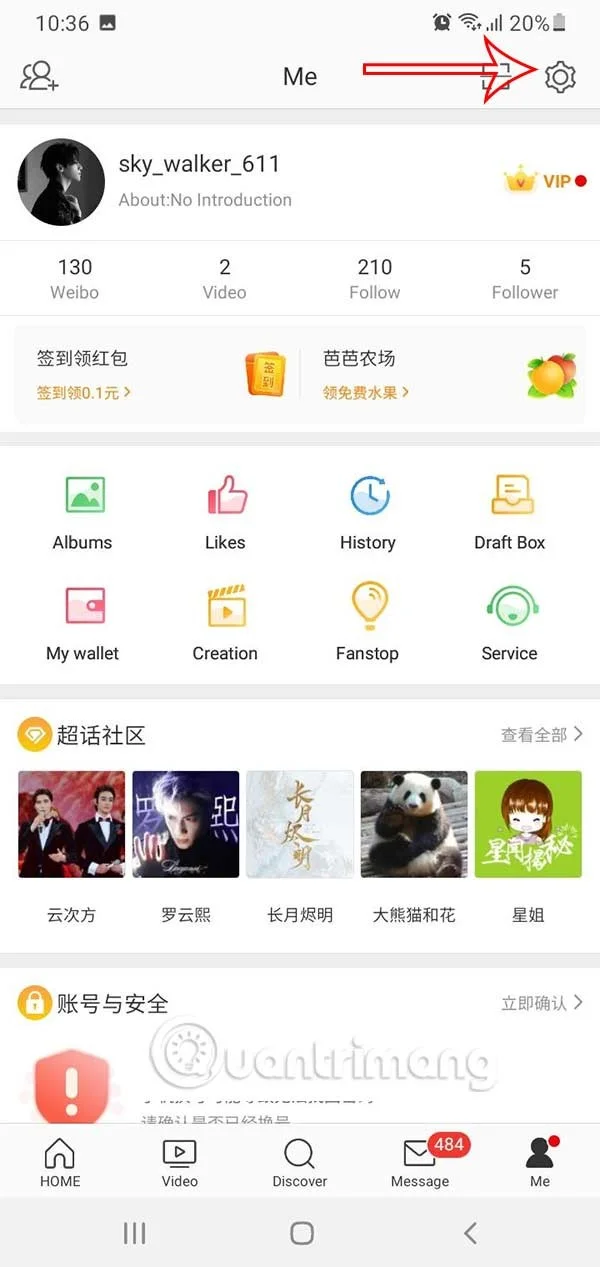
La interfața aplicației Weibo, utilizatorii dau clic pe pictograma Eu de mai jos. Comutați la noua interfață, utilizatorul continuă să facă clic pe pictograma roată .
Pasul 2:
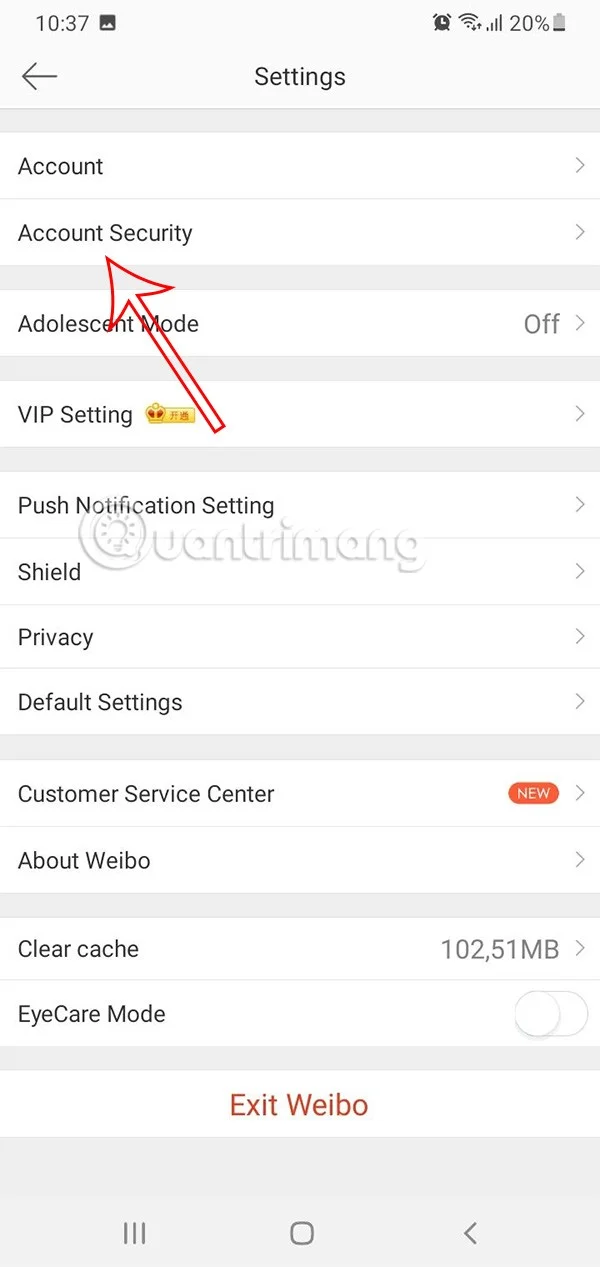
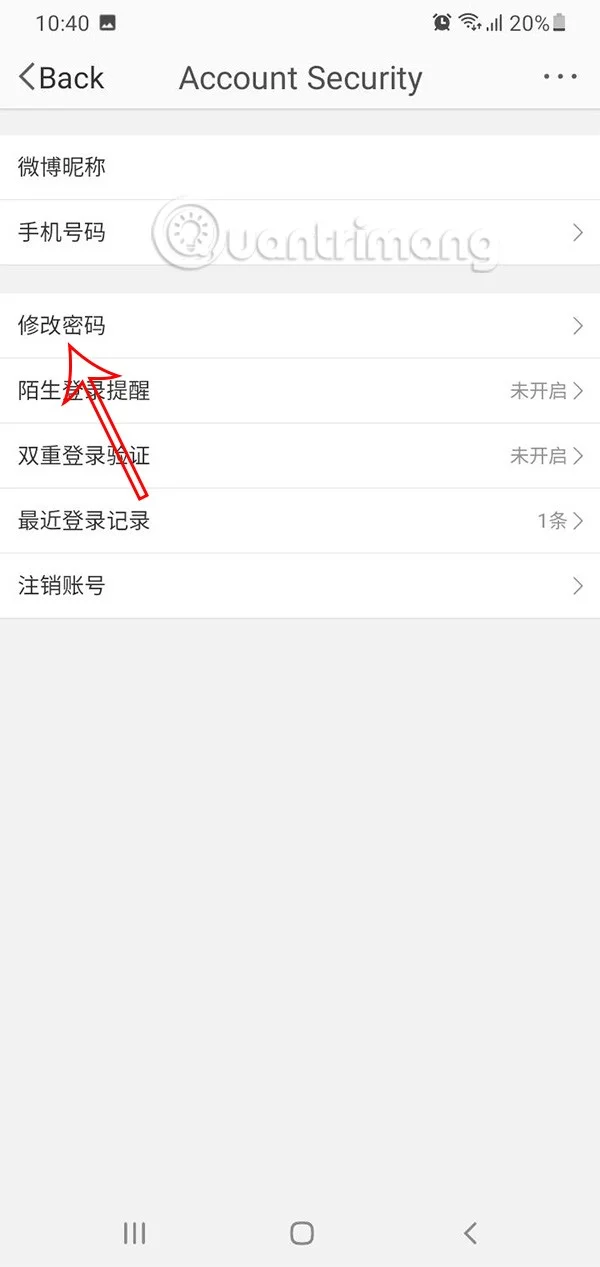
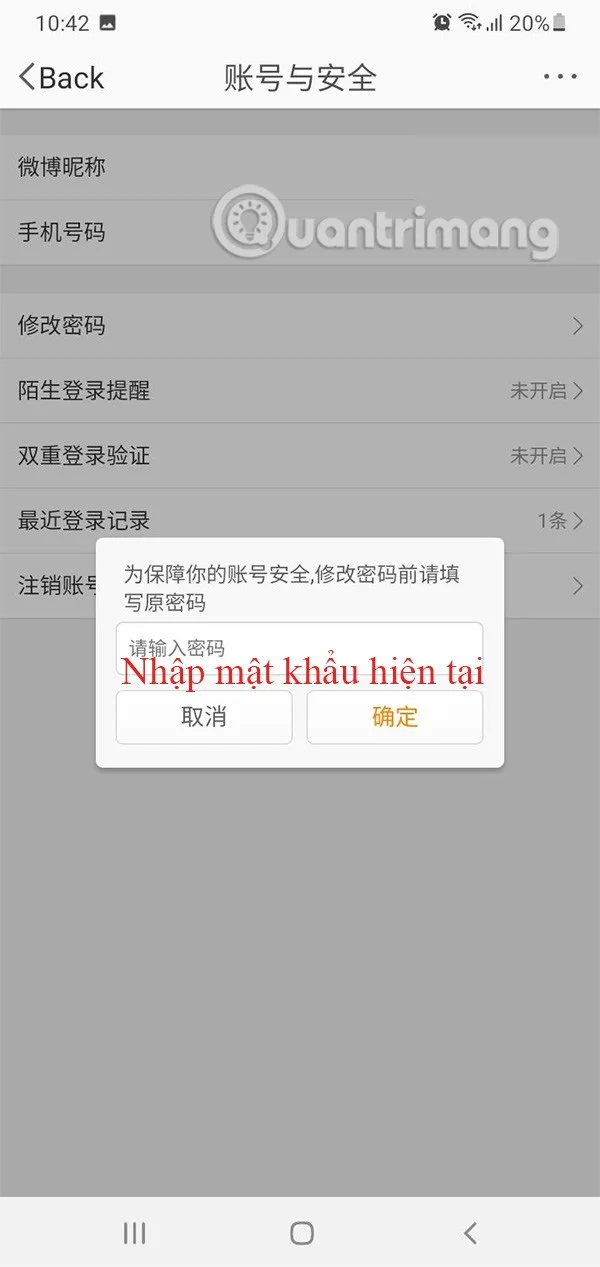
În interfața de configurare pentru contul dvs. Weibo, faceți clic pe Securitatea contului . Apoi, în interfața prezentată, faceți clic pe linia 修改密码.
Pasul 3:
Afișează interfața pentru a introduce parola contului Weibo curent pe care îl utilizați și apoi faceți clic pe textul portocaliu .
Pasul 4:
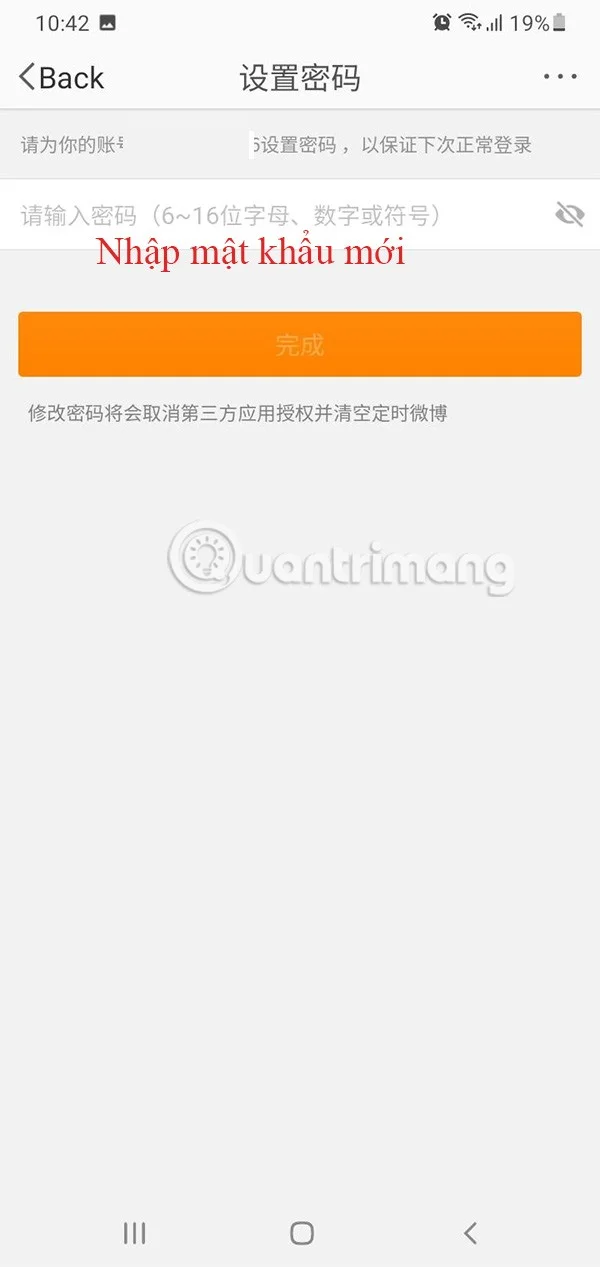
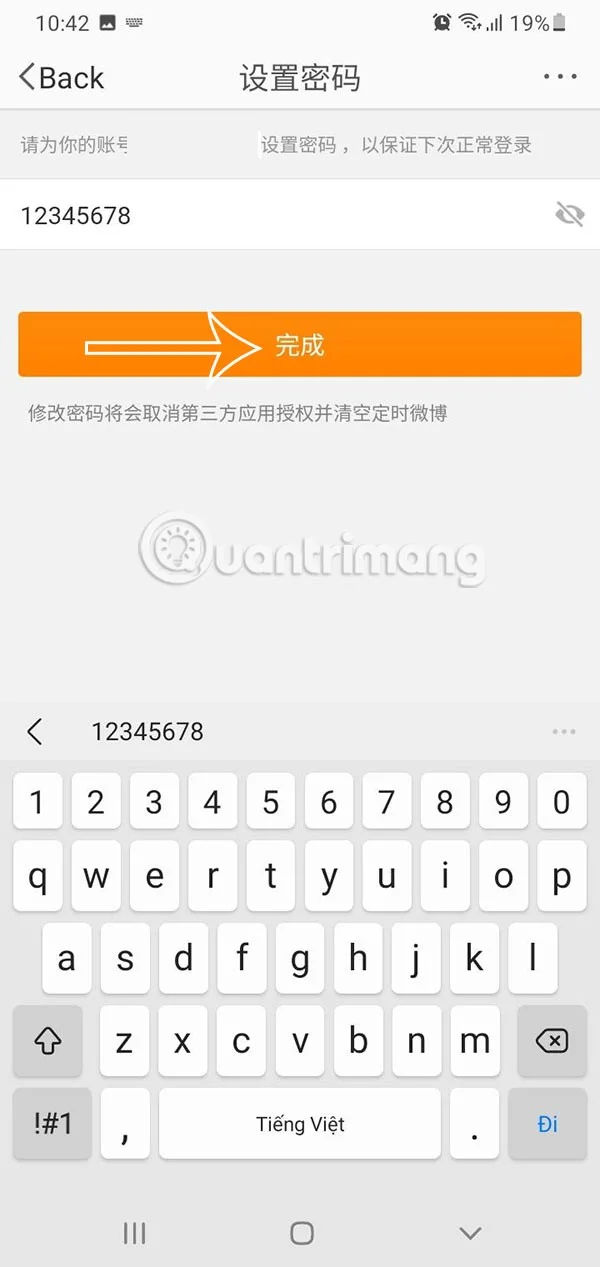
În această interfață, introduceți noua parolă pentru contul Weibo și apoi faceți clic pe textul portocaliu de mai jos pentru a salva noua parolă pentru contul Weibo.
Cum se schimbă parola Weibo pe computer
Pasul 1:
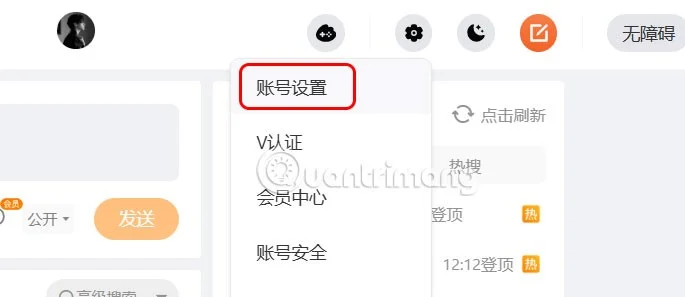
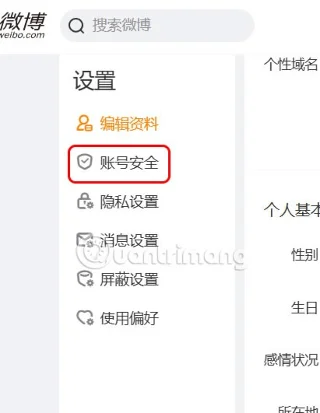
Ne vom conecta la Weibo pe computer prin scanarea codului QR de pe telefon. În interfața paginii de pornire, faceți clic pe pictograma roată și apoi faceți clic pe prima linie, așa cum se arată.
Pasul 2:
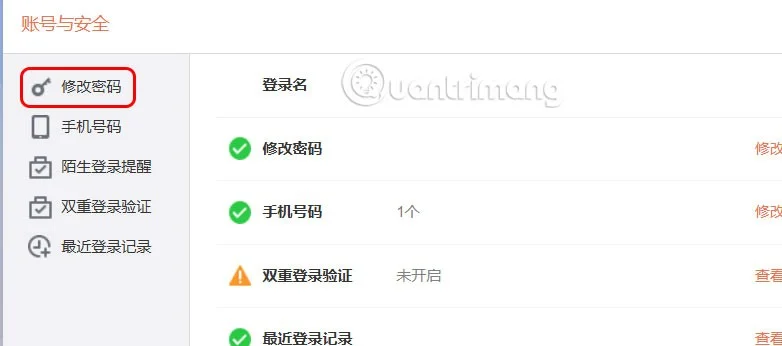
În următoarea interfață, priviți în partea stângă a interfeței și faceți clic pe a doua linie din meniu.
Acum sunteți transferat la noua interfață, faceți clic pe linia cu pictograma cheie .
Pasul 3:
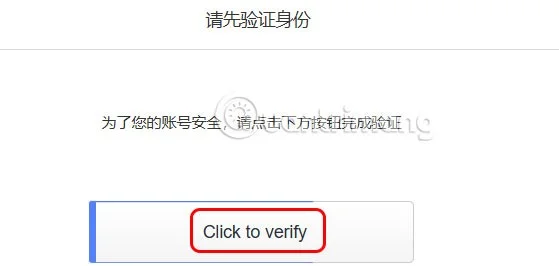
Faceți clic pe Faceți clic pentru a verifica pentru a continua cu confirmarea operației.
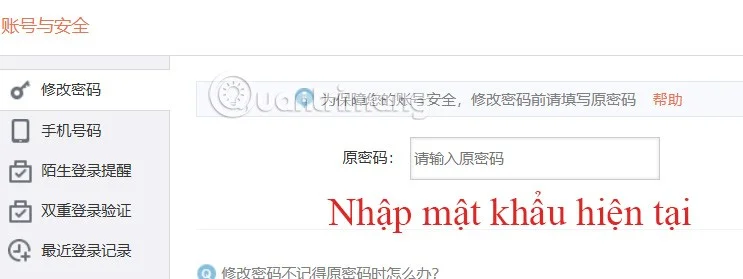
Acum trebuie să introduceți parola curentă a contului Weibo și apoi să apăsați butonul portocaliu de mai jos pentru a transfera. În cele din urmă, introduceți noua parolă a contului dvs. Weibo.