Adăugarea de caractere pe ScratchJR Pe lângă pisica, caracterul implicit disponibil pe ScratchJR, elevii vor adăuga și alte personaje pentru a apărea pe scena ScratchJR. Apoi, elevii știu să scrie programe cu mai multe caractere pe ScratchJR, să combine caractere sau să se separe caractere atunci când execută comenzi. Iată instrucțiuni pentru adăugarea de caractere pe ScratchJR.
Cum să adăugați caractere pe ScratchJR
Pasul 1:
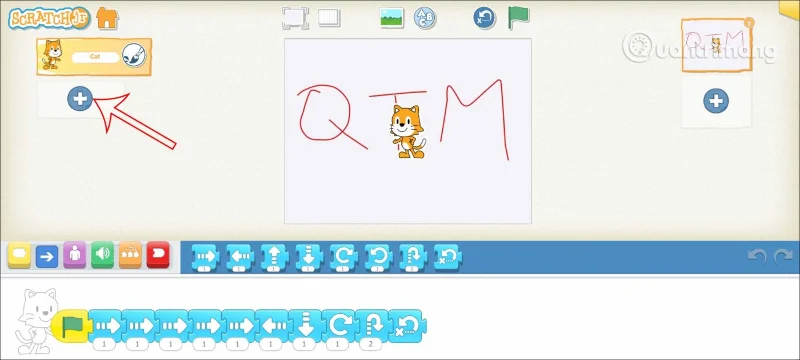
În interfața Acasă, faceți clic pe programul pe care l-ați salvat mai devreme. Apoi, facem clic pe pictograma plus din stânga pentru a adăuga un alt caracter la programul curent cu pisica.
Pasul 2:
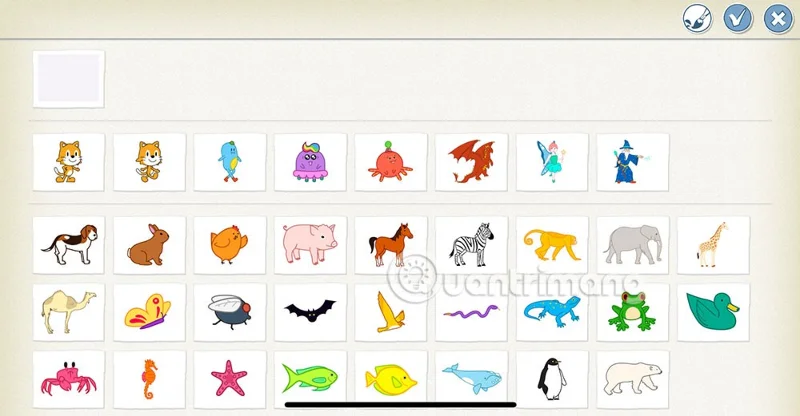
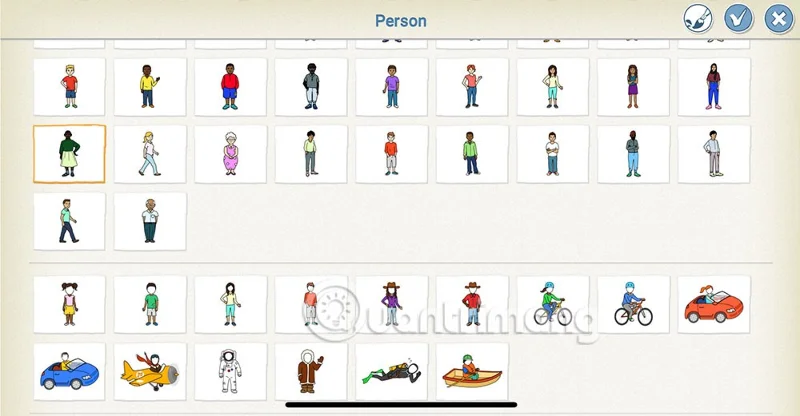
Acum veți vedea că există multe caractere din care să alegeți pentru a le folosi pentru program.

Glisați în sus și în jos pentru a găsi personajul pe care doriți să-l adăugați la spectacolul dvs. existent. Faceți clic pe caracterul pe care doriți să îl adăugați și apoi faceți clic pe bifa pentru a salva .

Pasul 3:
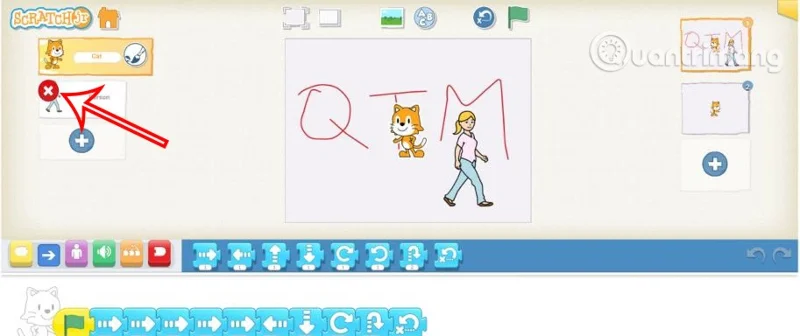
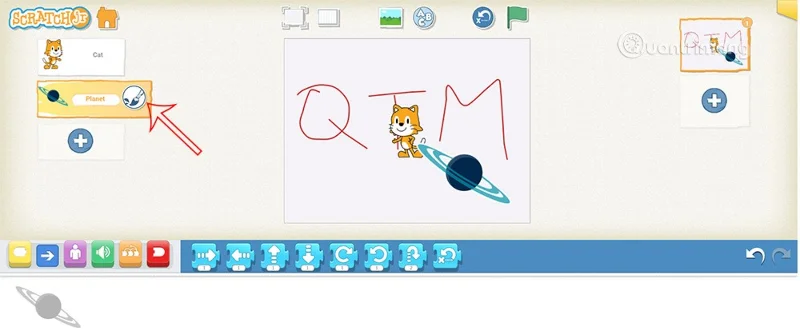
Ca rezultat, veți vedea caracterul adăugat în ScratchJR. Mai jos este cadrul de program pentru a introduce comenzi noi pentru acest personaj.
În cazul în care nu vă place acest personaj, țineți apăsat pe caracterul nou adăugat așa cum se arată, apoi faceți clic pe x roșu pentru a șterge . Apoi, caracterul nou adăugat va dispărea pentru a selecta un alt caracter. Dar rețineți, dacă ați adăugat comenzi, ștergerea caracterului va șterge comenzile adăugate.

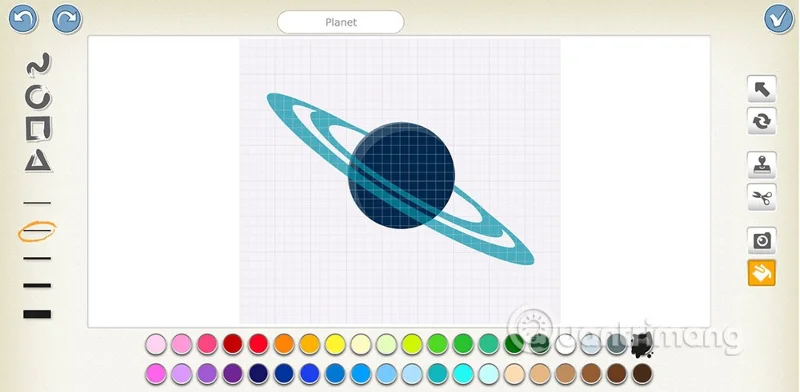
De asemenea, puteți schimba aspectul personajului dvs. făcând clic pe pictograma stilou .

Interfață de afișare pentru a schimba caracterul după cum doriți.

Pasul 4:
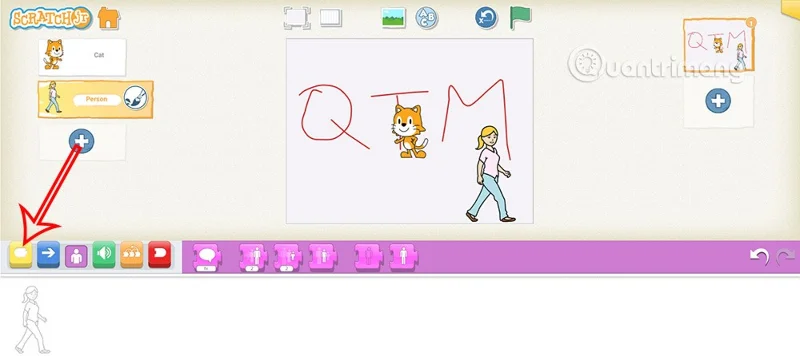
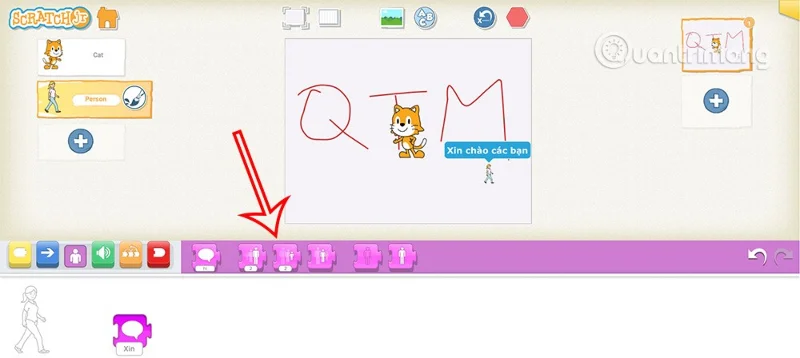
Înapoi în programul de pe ScratchJR, faceți clic pe caracterul nou adăugat pentru a adăuga o comandă. Mai întâi facem clic pe blocul de comandă colorat din partea de sus.

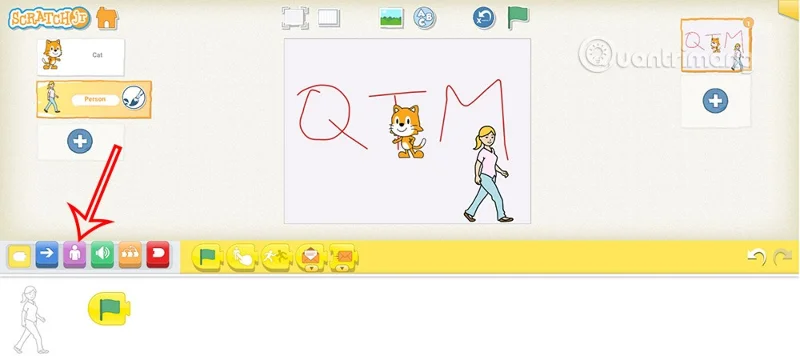
Apoi adăugați comanda steag verde pentru a rula programul. Apoi, faceți clic pe grupul de comandă roz pentru aspectul mare și mic al personajului.

Pasul 5:
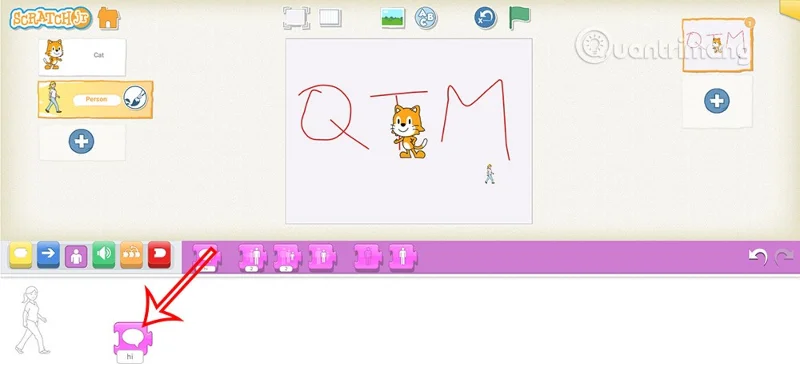
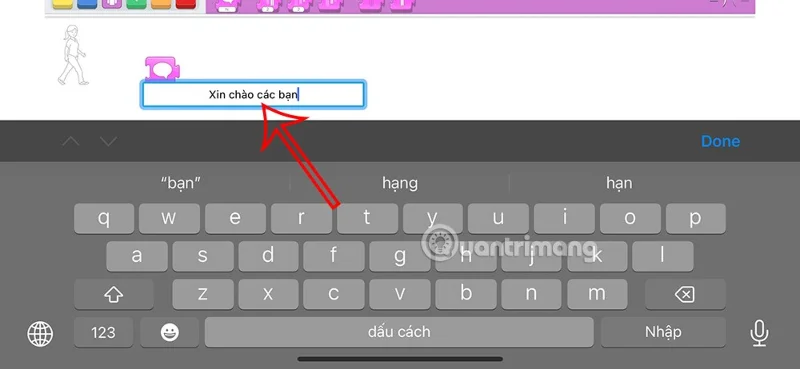
Faceți clic pe prima comandă roz și aveți opțiunea de a schimba textul de salut pentru personaj .

Apoi introduceți conținut nou pentru personaj.

Pasul 6:
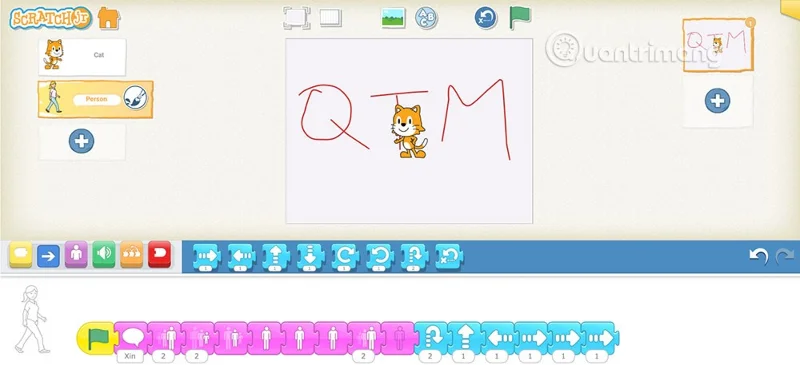
Acum continuați să adăugați un alt bloc de comandă în spatele blocului de comandă de salut, ca de obicei, cu blocul de comandă cu aspect violet.

Putem combina comanda mutare cu comanda aspect în funcție de cerințele de programare ale personajului.

Trebuie doar să faceți clic pe prima comandă din cadrul programului celui de-al doilea caracter și programul va fi executat.
Pasul 7:
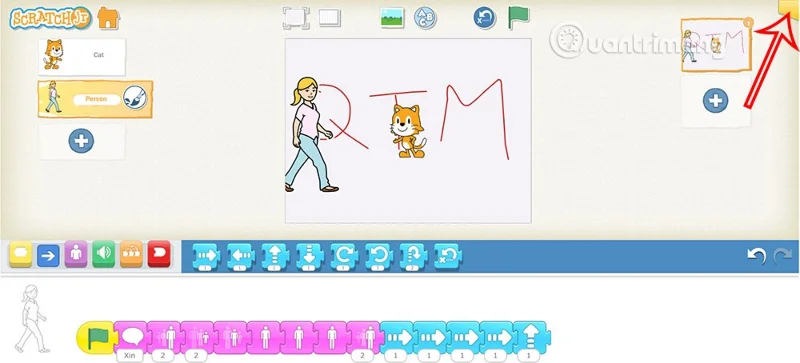
Puteți salva acest nou program, făcând clic pe blocul galben din colțul din dreapta sus.

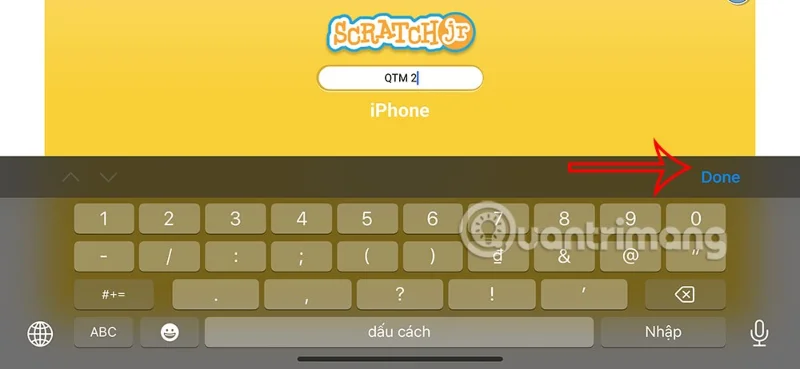
Introduceți un nume pentru program , apoi faceți clic pe Gata pentru a salva numele.

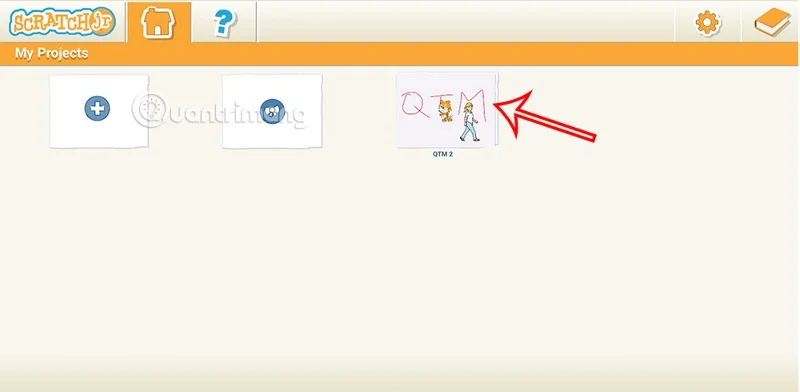
Rezultatul când reveniți la Acasă veți vedea programul pe care l-ați salvat recent.

Pasul 8:
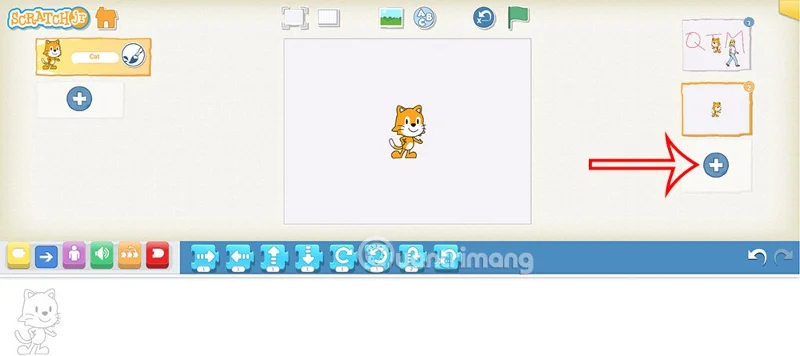
În cazul în care doriți să creați o nouă etapă în programul creat, faceți clic pe semnul plus din partea dreaptă a interfeței pentru a crea o etapă complet nouă.