În mod implicit, timpul de afișare a notificărilor pe Windows 11 este de numai aproximativ 5 secunde și apoi dispare. În cazul în care considerați că timpul de vizualizare a notificărilor este prea scurt și doriți să îl prelungiți, este și simplu. Schimbați doar câteva setări disponibile în sistem și puteți ajusta timpul de afișare a notificărilor Windows 11 după bunul plac. Iată instrucțiuni pentru ajustarea orei de apariție a notificărilor Windows 11.
Cum să ajustați timpul de afișare a notificărilor Windows 11 prin Setări
Pasul 1:
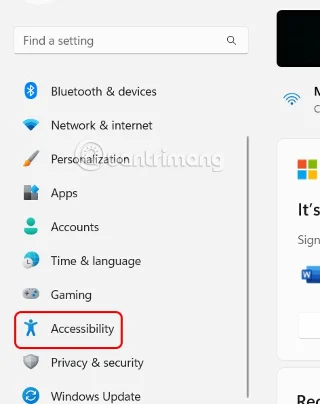
Utilizatorii apasă pe combinația de taste Windows + I pentru a deschide Setări, apoi dați clic pe Accesibilitate în lista din stânga interfeței.
Pasul 2:
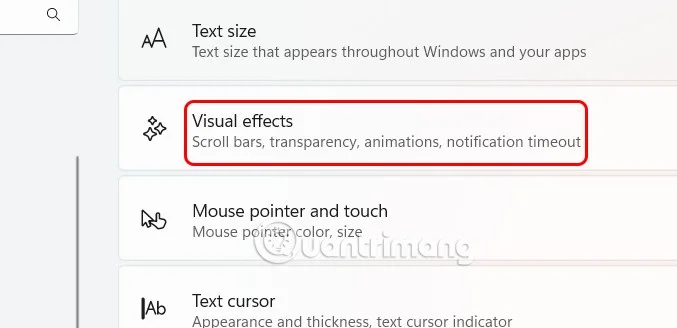
Priviți interfața de lângă ea și faceți clic pe Efecte vizuale pentru a ajusta efectele pe computer.

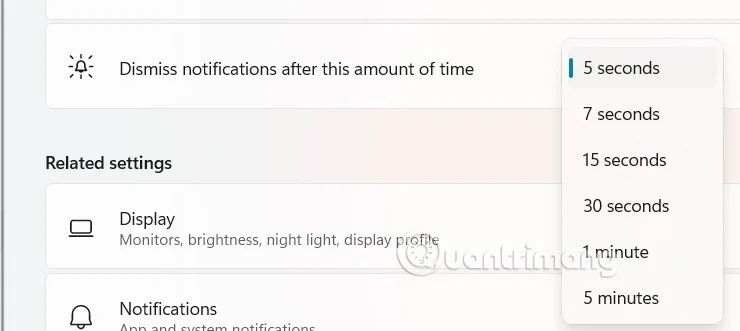
În acest moment, utilizatorul va vedea personalizările, derulați în jos la setarea Închideți notificările după această perioadă de timp pentru a ajusta timpul de afișare a notificărilor pe Windows.
Alegeți ora la care doriți să afișați notificările pe Windows 11.

Măriți timpul de afișare a notificărilor Windows 11 prin Panoul de control
Pasul 1:
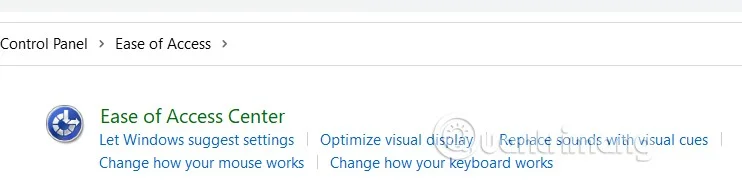
Deschideți Panoul de control pe computer, apoi faceți clic pe Acces facil > Centru pentru acces facil .

Pasul 2:
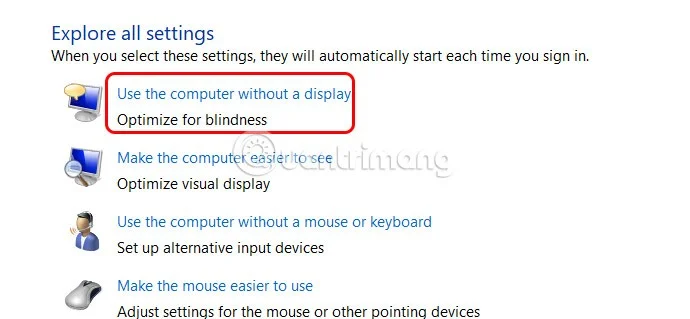
În această nouă interfață, utilizatorul face clic pe setarea Utilizați computerul fără afișaj .

Pasul 3:
Derulați în jos la Ajustați limitele de timp și imaginile intermitente și ajustați timpul pentru a afișa notificările pe computer.

Schimbați timpul de afișare a notificărilor Windows 11 prin Editorul de registru
Pasul 1:
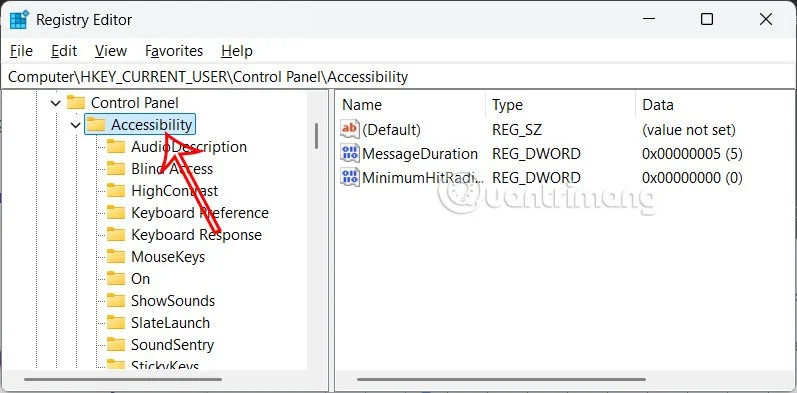
Deschideți Windows Registry Editor pe computer, apoi accesați calea de mai jos.
HKEY_CURRENT_USER\Control Panel\Accessibility

Pasul 2:
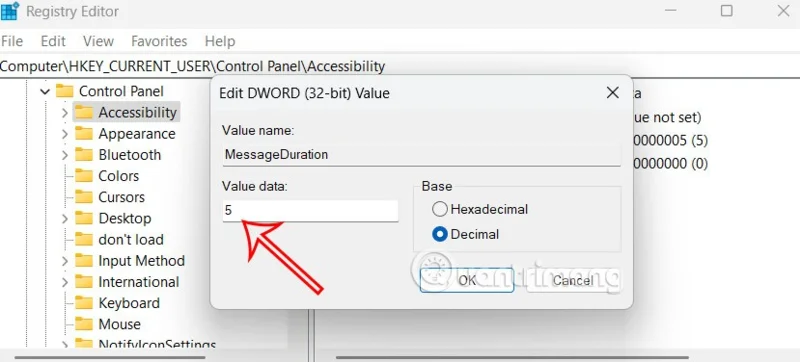
Faceți dublu clic pe valoarea MessageDuration pentru a edita timpul de afișare a notificărilor pe Windows 11.
Faceți clic pe Decimal și introduceți ora la care doriți să apară notificarea pe Windows 11. Valoarea implicită este de 5 secunde, iar maximul este de 300 de secunde, ceea ce echivalează cu 5 minute.