Acasă
» Cum să
»
Instrucțiuni pentru combinarea fotografiilor produselor pe modele pe CapCut
Instrucțiuni pentru combinarea fotografiilor produselor pe modele pe CapCut
Funcția AI de pe CapCut îi ajută pe utilizatori să creeze și să proiecteze multe videoclipuri, cum ar fi combinarea fotografiilor produselor cu modele de pe CapCut AI pentru a obține fotografia de copertă sau orice fotografie de care aveți nevoie. Cu caracteristica de a combina fotografiile produselor cu modele, trebuie doar să alegem modelul, să pozem și apoi să încărcăm produsul. Fotografiile produselor sunt îmbinate automat pe modele pentru ca dvs. să le imprimați atunci când este necesar. Mai jos este un ghid pentru combinarea fotografiilor produselor pe modele pe CapCut AI.
Cum să combinați fotografiile produselor cu modelele pe CapCut
Pasul 1:
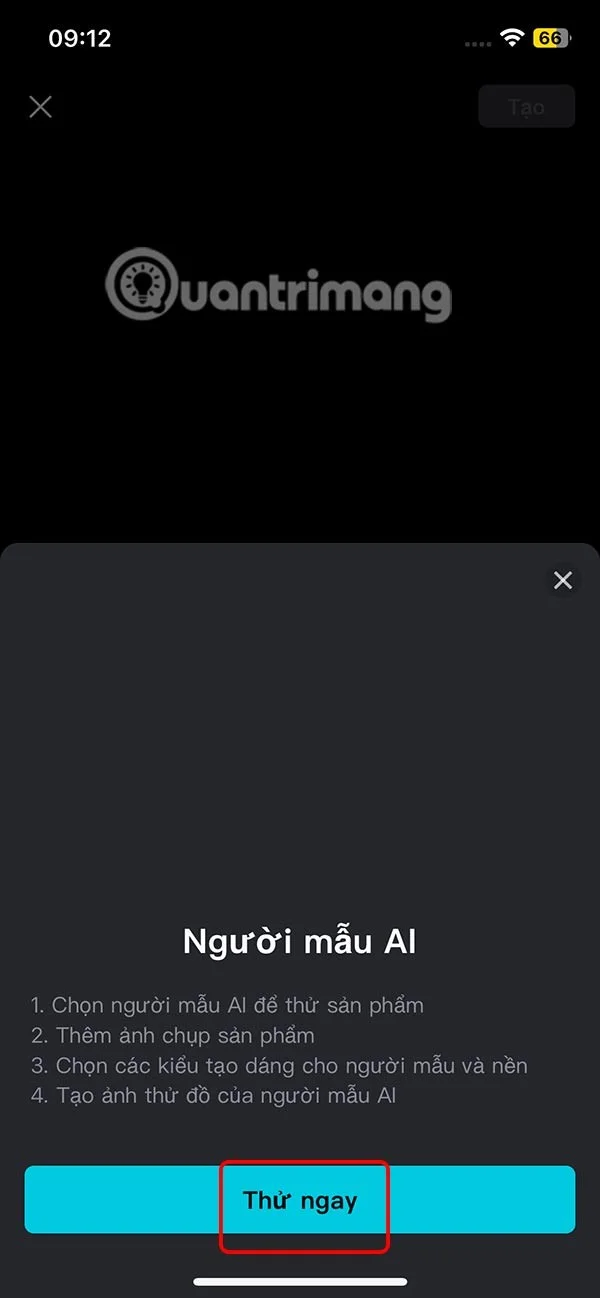
Faceți clic pe Editare și apoi extindeți șablonul de design, faceți clic pe Model AI pentru a-l utiliza. Faceți clic pe Încercați acum pentru a o încerca.
Pasul 2:
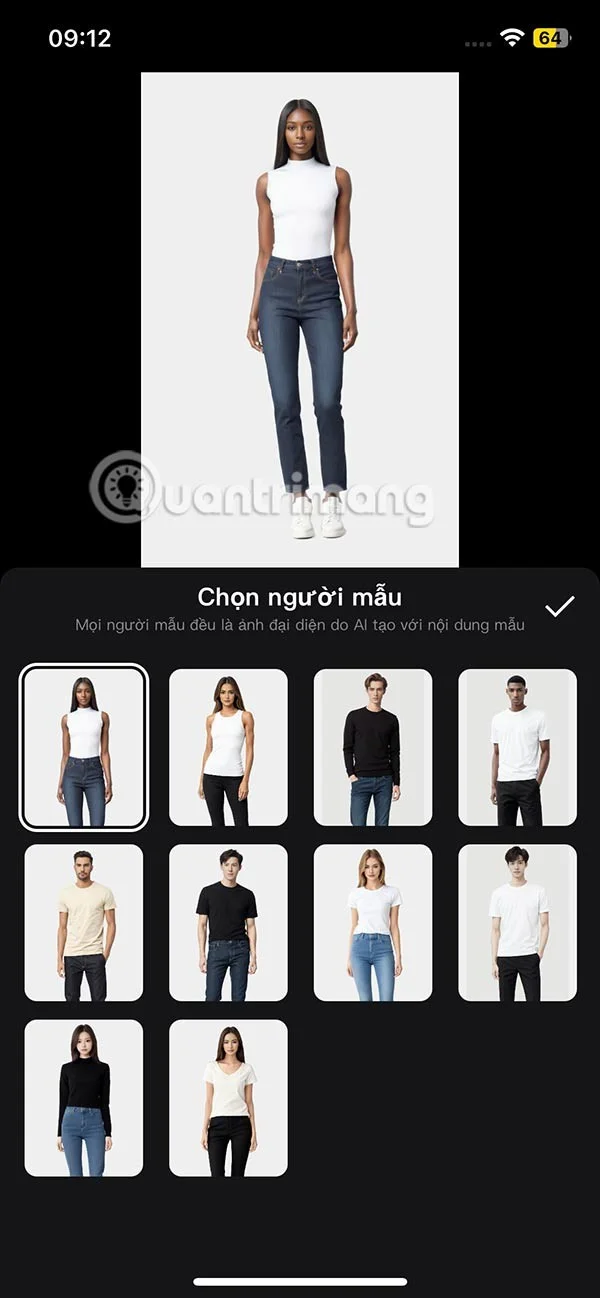
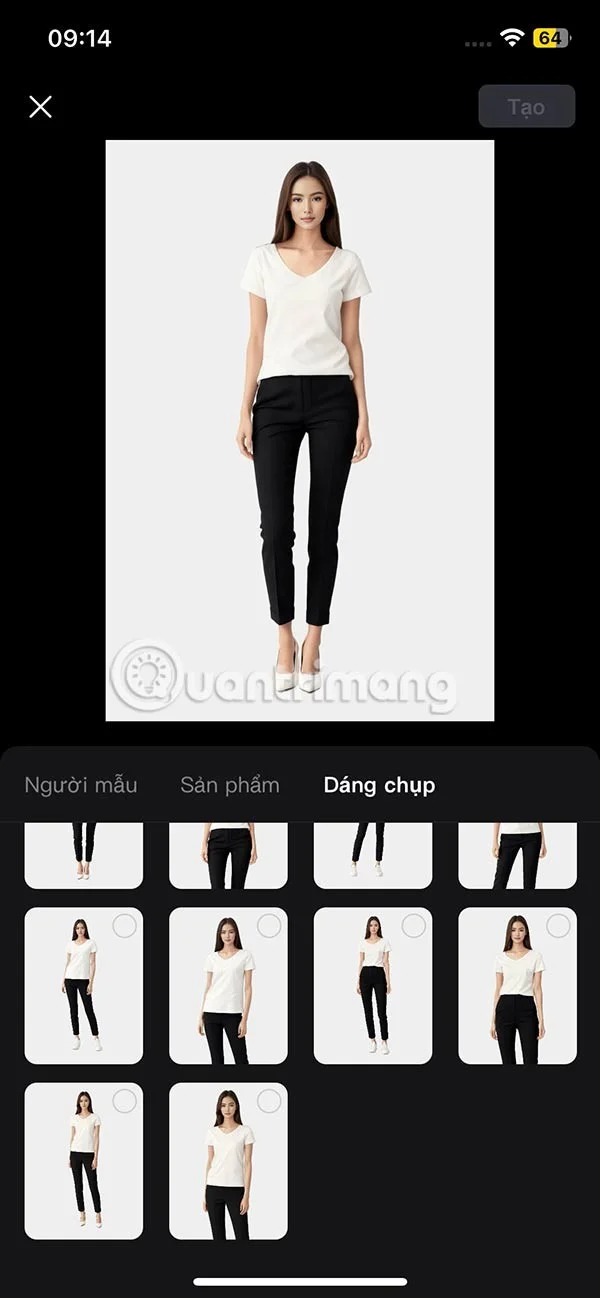
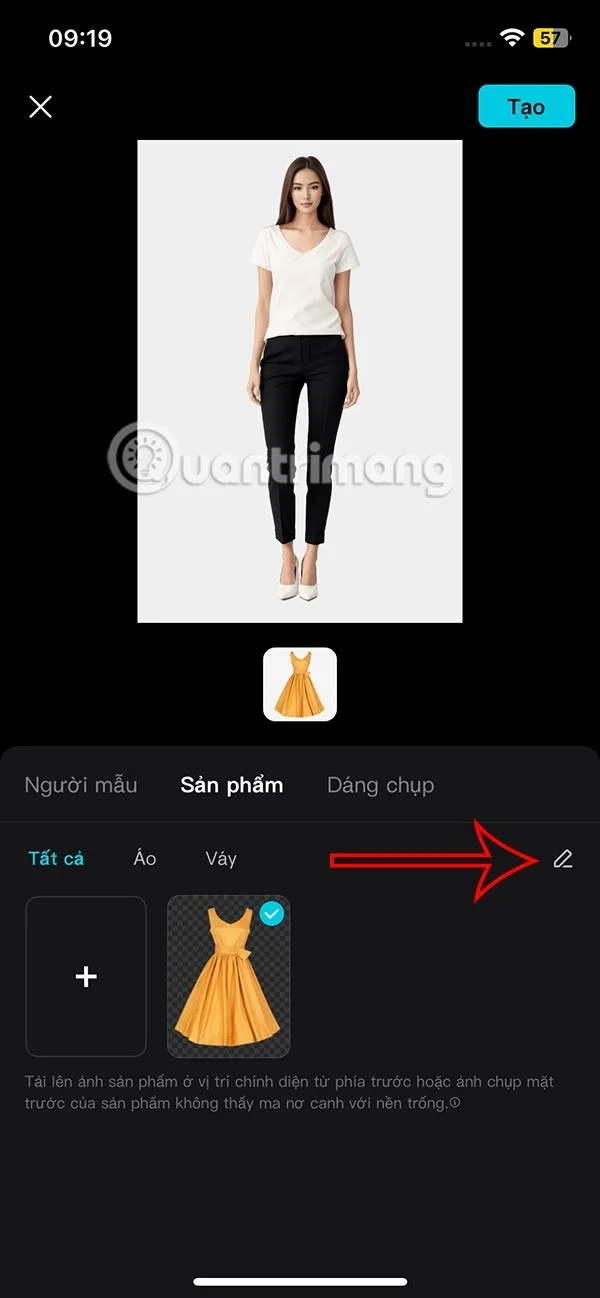
Accesați interfața principală, selectați fotografia modelului pe care doriți să o utilizați, apoi faceți clic pe secțiunea Poză pentru a alege poziția modelului. Alegeți stilul vertical pentru a se potrivi cu viitorul model de produs compozit.
Pasul 3:
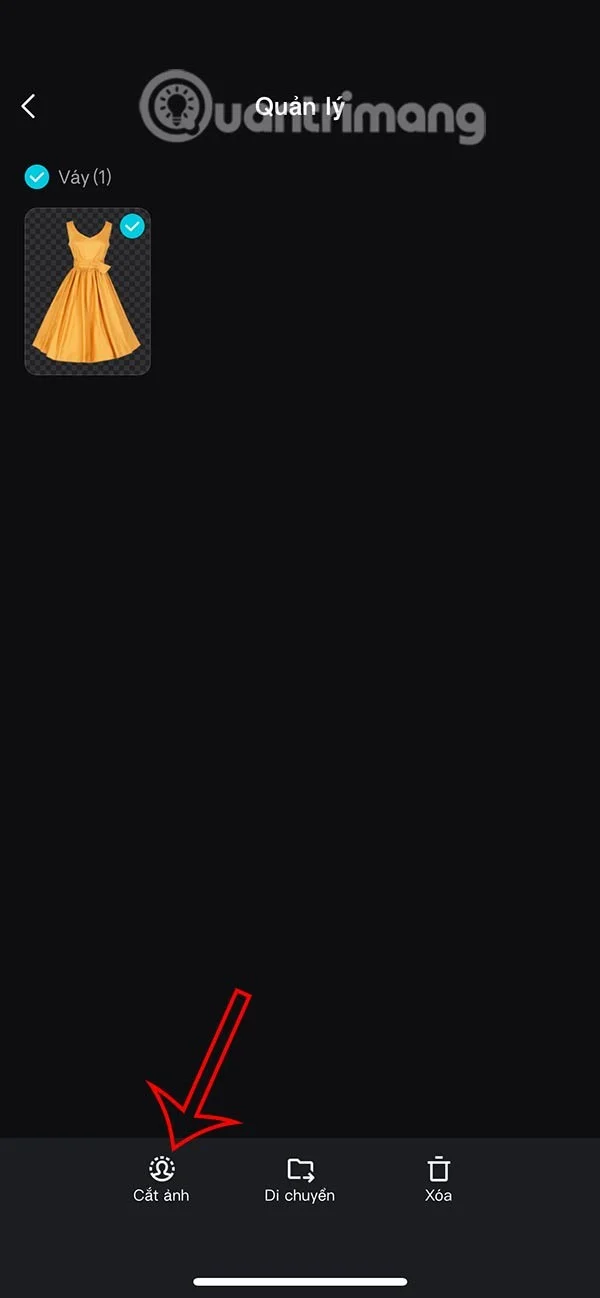
Continuați să faceți clic pe pictograma plus pentru a încărca fotografiile produselor. După ce ați încărcat fotografia produsului, faceți clic pe fotografie și apoi selectați pictograma stilou pentru a edita fotografia produsului.
Pasul 4:
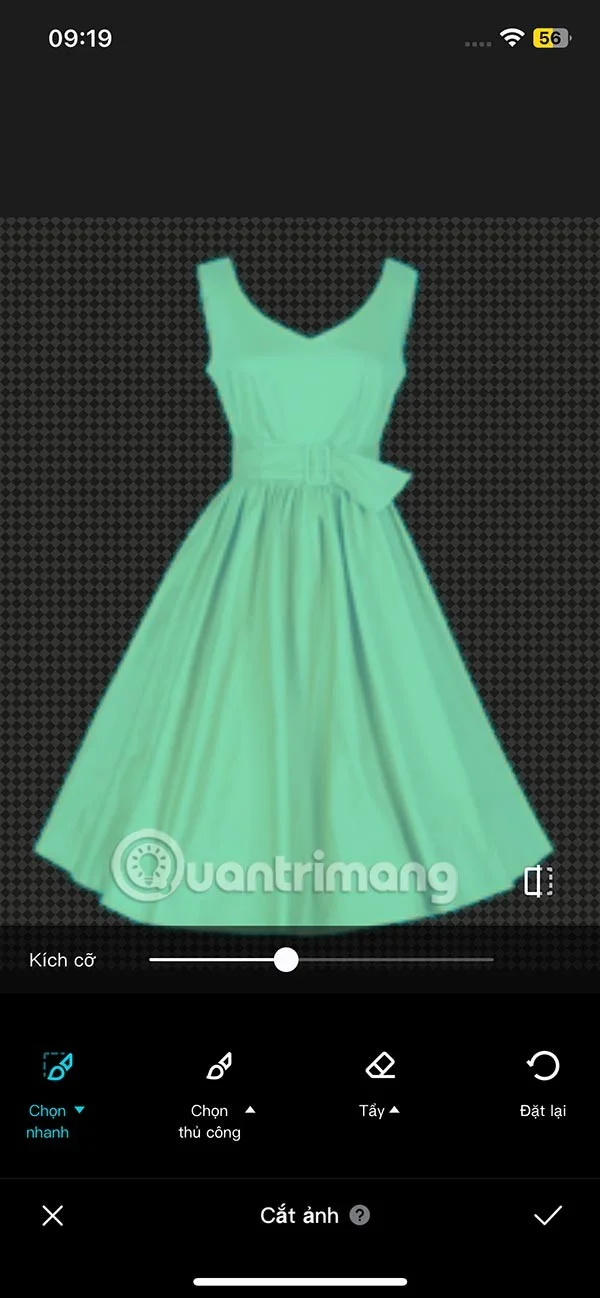
Apoi utilizatorii pot ajusta zona imaginii produsului după cum doresc.
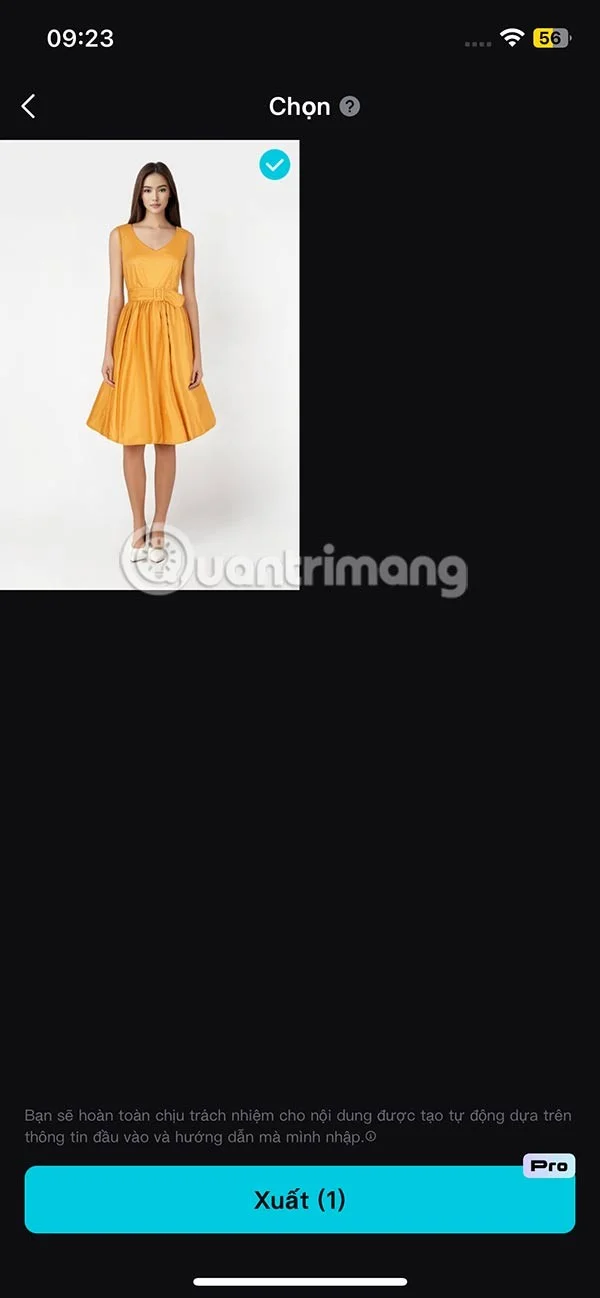
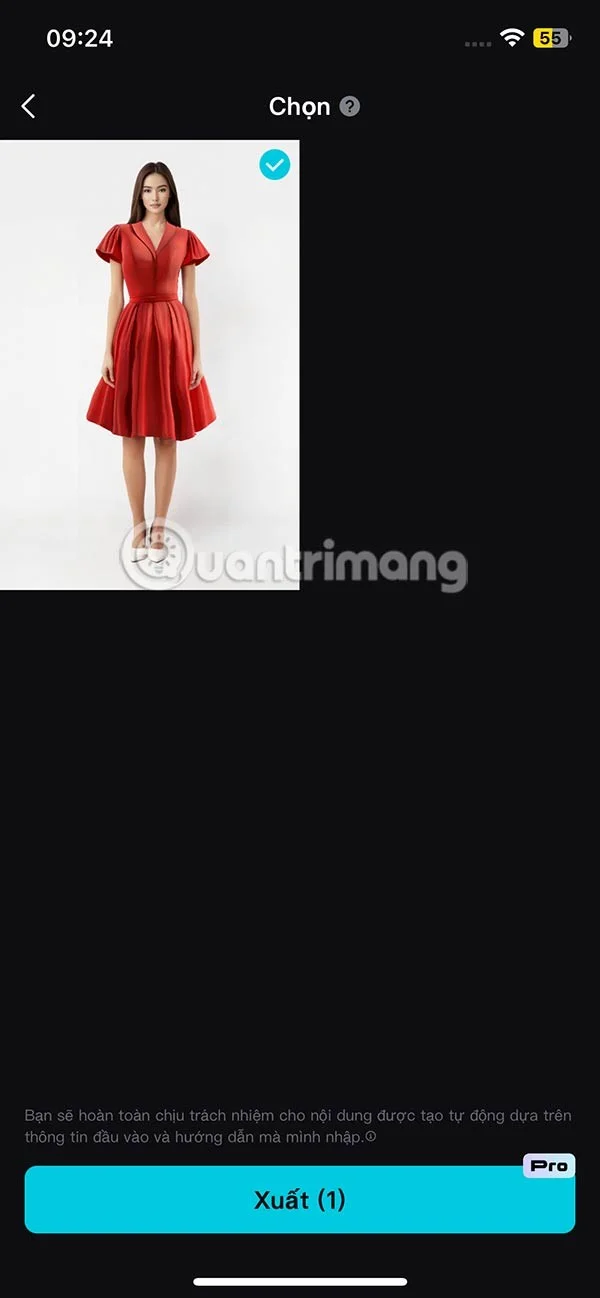
În cele din urmă, faceți clic pe Creare pentru a combina fotografia produsului cu modelul de pe CapCut. Acum veți vedea imaginea modelului cu produsul ca mai jos. Dacă vrem să descarcăm imaginea, avem nevoie de CapCut Pro pentru a descărca.