Dacă știți că întâlnirile sau cursurile Microsoft Teams se repetă frecvent, puteți configura o întâlnire recurentă în Microsoft Teams. În acest fel, nu trebuie să creați o întâlnire manual de fiecare dată când doriți să notificați pe toată lumea despre întâlnire. Puteți crea o întâlnire o dată și puteți utiliza opțiunea de repetare pentru a configura întâlniri sau cursuri recurente.
Pași pentru a crea întâlniri recurente în Microsoft Teams
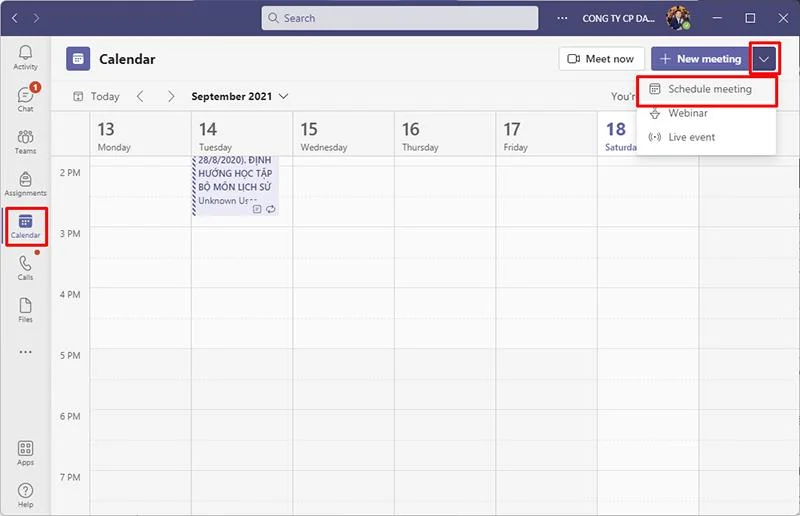
Pasul 1. Faceți clic pe fila Calendar > Selectați Programare întâlnire .
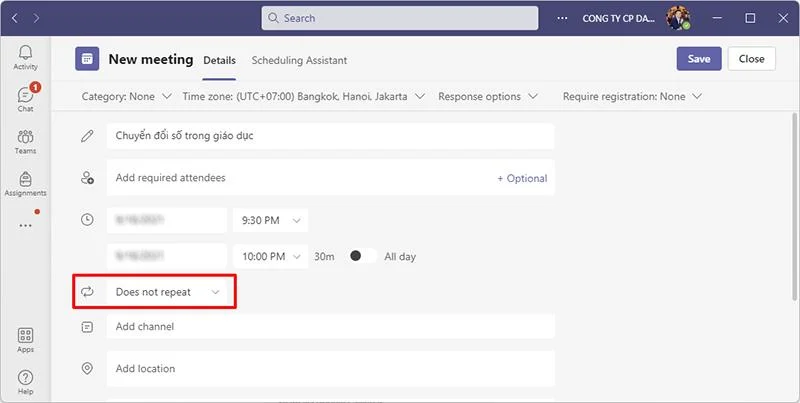
Pasul 2. Introduceți detaliile întâlnirii și observați opțiunea Repetare 

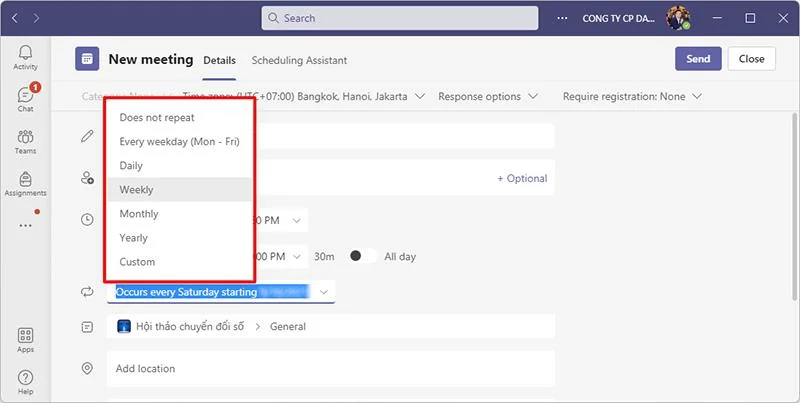
Pasul 3. În caseta Repetare, selectați perioada potrivită pentru întâlnirea sau cursul dvs.

- Nu se repetă: nu se repetă – se întâmplă o singură dată (aceasta este opțiunea implicită)
- În fiecare zi a săptămânii (luni-vineri): repetați în zilele lucrătoare de luni până vineri
- Zilnic: Repetați zilnic
- Săptămânal: se repetă săptămânal
- Lunar: se repetă în fiecare lună
- Anual: se repetă în fiecare an
- Personalizat: Opțiune de recurență, aici vă puteți configura sesiunile după cum doriți.
Apoi faceți clic pe Trimitere pentru a trimite calendarul.
În acest fel, toți oaspeții și oamenii din organizația dvs. pot primi întâlniri sau cursuri recurente pe Microsoft Teams. Foarte simplu, nu?
Notă: În funcție de versiunea dvs. de Teams, este posibil să puteți configura întâlniri recurente direct în aplicația desktop Microsoft Teams sau este posibil să fiți nevoit să configurați întâlniri recurente în Teams configurând-o prin Outlook.
Încheia
Pentru a crea o întâlnire sau o clasă recurentă, trebuie să programați o întâlnire în Microsoft Teams și să configurați opțiunea de repetare în secțiunea Repetare pentru a configura întâlniri recurente sau să configurați întâlniri recurente prin Outlook și să setați preferințele dvs. Alegeți Repetare pentru a personaliza întâlnirile de întâlnire la nevoile tale.
Explorați mai multe: