Bifa albastră Facebook (Verify blue tick)  este un semn de verificare circular, albastru, atașat lângă numele contului personal sau Fanpage. Bifa verde creează încredere și credibilitate pentru toată lumea și este întotdeauna afișată mai sus în rezultatele căutării.
Deci, cum să acordați contului dvs. o bifă verde? Vă rugăm să consultați articolul de mai jos pentru a ști cum să o faceți:
Condițiile de verificare Facebook primesc butonul verde
- Există o fotografie de copertă și un avatar complet.
- Numele urmează regulile Facebook.
- A postat diferite conținuturi pe pagina personală/cont.
- Modul „Urmărire” activat (pentru conturile personale).
Cum să obțineți butonul verde pentru pagina personală de Facebook, Fanpage
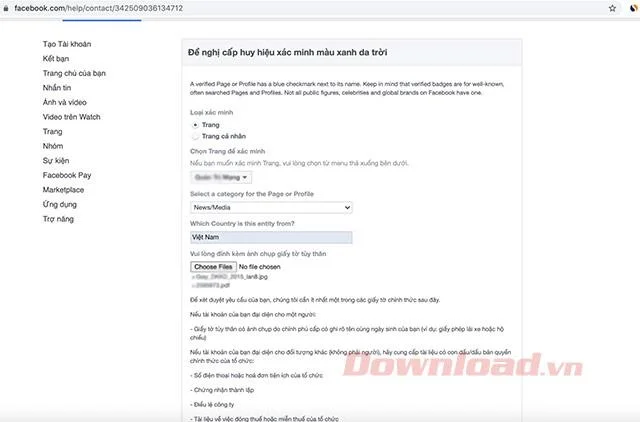
Pasul 1: trimiteți o solicitare completând formularul de solicitare a insignei de verificare albastră. Aici, alegeți tipul de verificare ca Fanpage de afaceri, Organizație sau Pagina personală.
Pasul 2: Trimiteți documentele de verificare:
- Cont personal: act de identitate cu fotografie emis de guvern care precizează clar numele și data nașterii. De exemplu: carte de identitate, permis de conducere sau pașaport.
- Cont de afaceri:
- Numărul de telefon al organizației sau factura de utilități.
- Certificat de stabilire.
- Regulile companiei.
- Documente despre plata impozitului sau scutirea de impozit a organizației.

Formular Cerere pentru insigna albastră de verificare
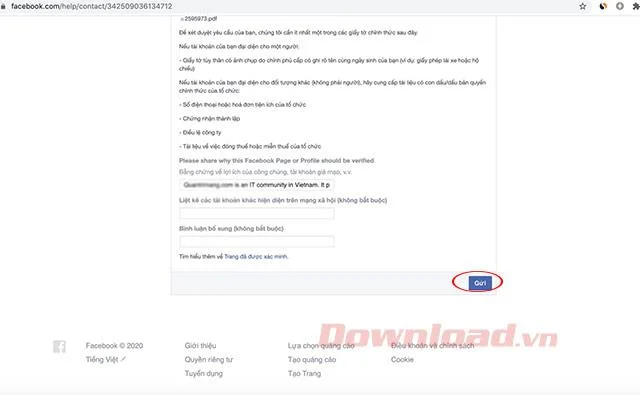
Pasul 3: scrieți informații suplimentare pe care să le împărtășiți despre motivul pentru care ați solicitat Facebook să vă verifice, apoi apăsați butonul Trimitere.

Trimiteți formularul de înregistrare
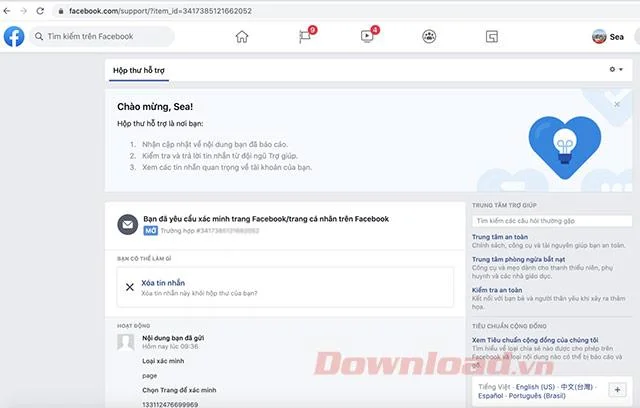
Pasul 4: În acest moment, Facebook va trimite un e-mail de confirmare către Inbox de asistență. Faceți clic pe butonul Deschide pentru a verifica e-mailul.

Mesajul a fost trimis pentru a solicita verificarea cu succes
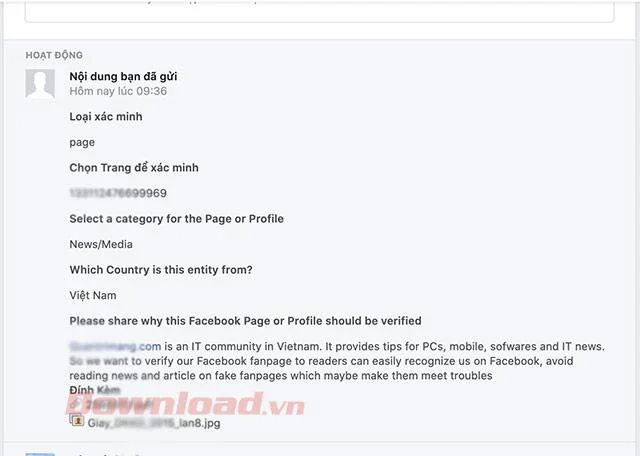
Pasul 5: Acum veți avea toate informațiile de care aveți nevoie pentru a solicita verificarea. În termen de 30 de zile de la trimiterea solicitării dvs., Facebook vă va examina confirmarea.

Vizualizați mesajul
Notă: nu trimiteți solicitări de mai multe ori sau continuu. Dacă solicitarea dvs. de verificare este respinsă, o puteți retrimite după 30 de zile.