Acasă
» Cum să
»
Instrucțiuni pentru crearea unui cont de familie pe Grab
Instrucțiuni pentru crearea unui cont de familie pe Grab
Contul Grab Family este acum disponibil pentru utilizatorii cu vârsta de 18 ani și peste. Puteți adăuga până la 9 membri în contul dvs. de familie în Grab, puteți urmări actualizările călătoriei lor chiar în aplicația Grab. În plus, membrii vă pot folosi contul Grab pentru a plăti transferurile. Mai jos sunt instrucțiuni pentru crearea unui cont de familie pe Grab.
Cum să creați un cont de familie pe Grab
Pasul 1:
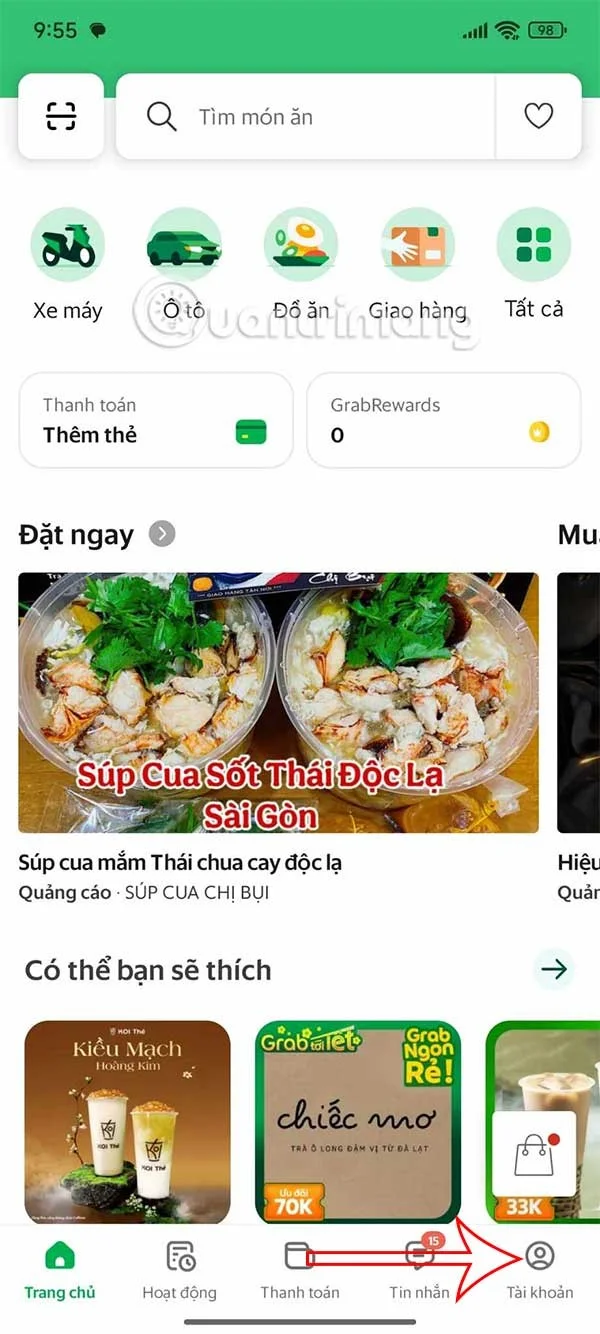
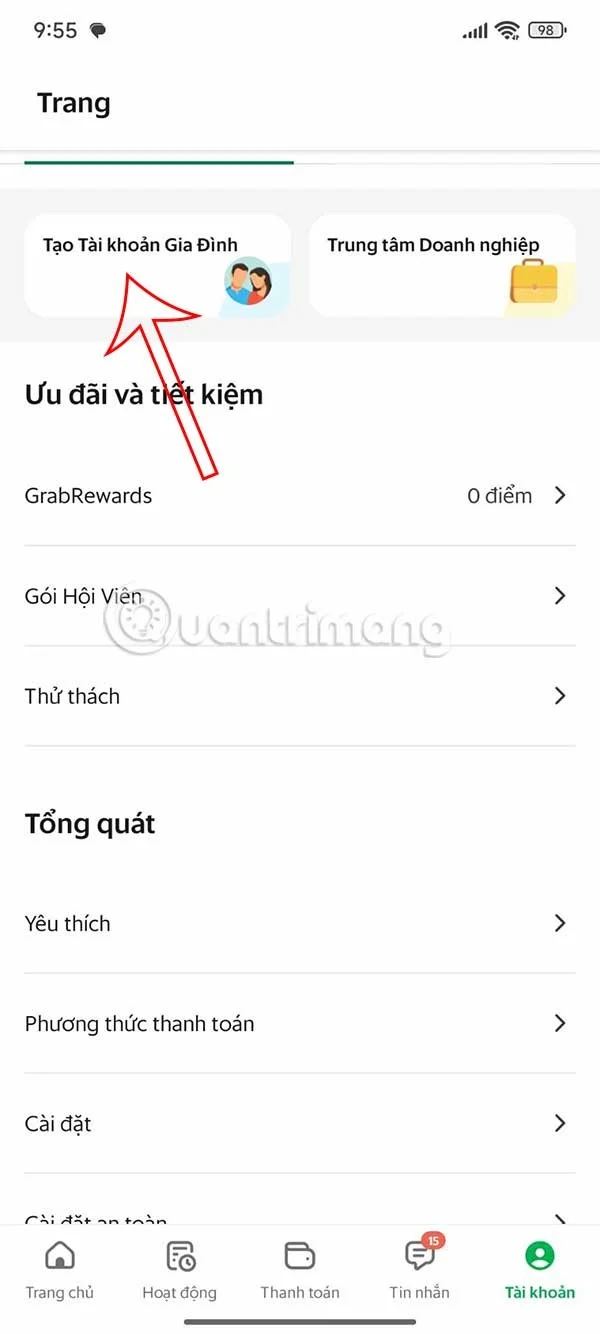
În interfața aplicației Grab, utilizatorii fac clic pe Cont , apoi pe Creare cont de familie pentru a continua.
Pasul 2:
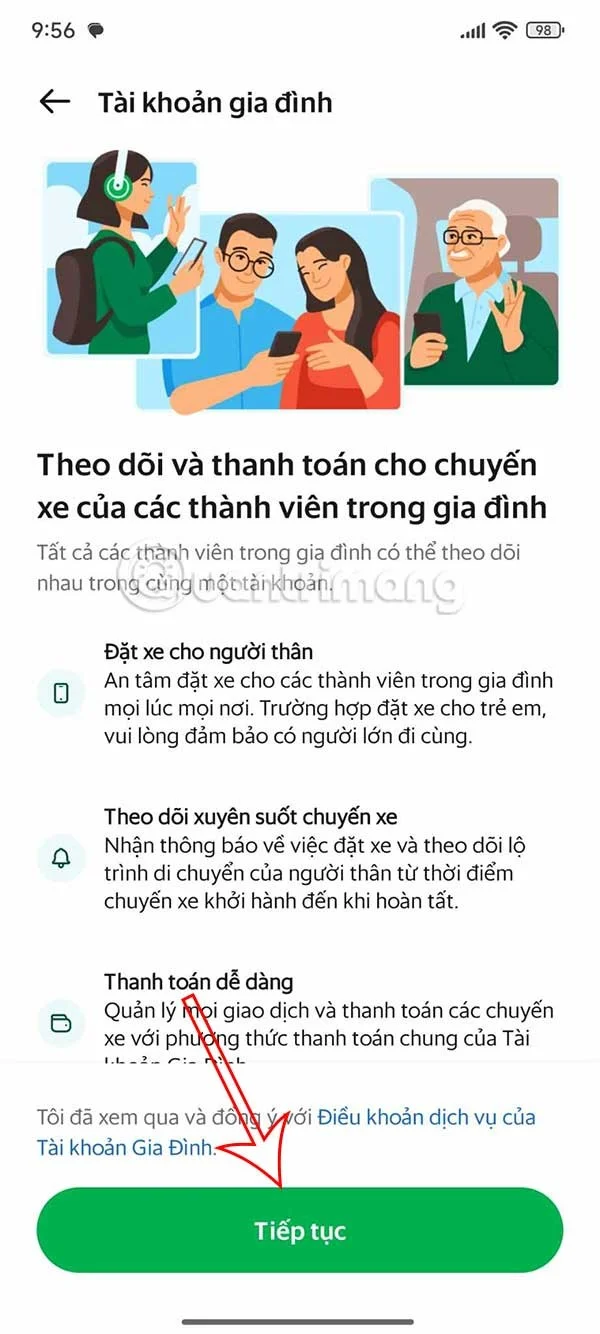
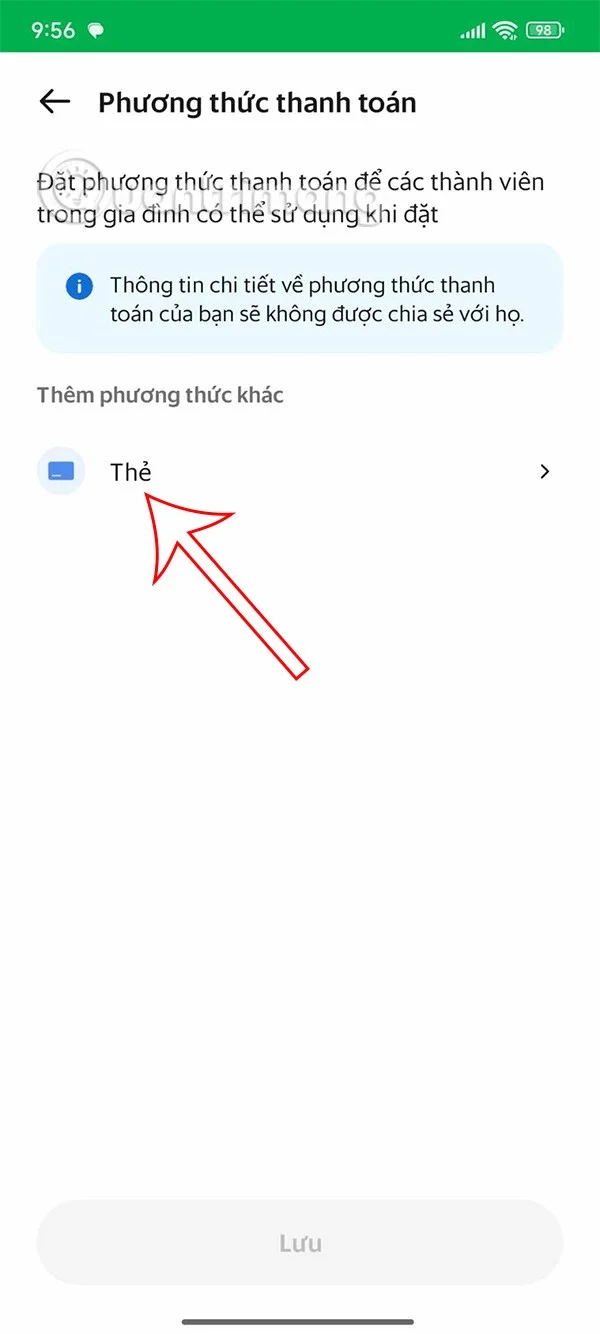
Treceți la această nouă interfață, citiți toate informațiile despre modul de creare a contului de familie, faceți clic pe Continuați mai jos. Apoi, trebuie să completați informații suplimentare despre card pentru a putea efectua plăți pentru membrii familiei atunci când rezervați o mașină pe Grab sau efectuați alte tranzacții.
Pasul 3:
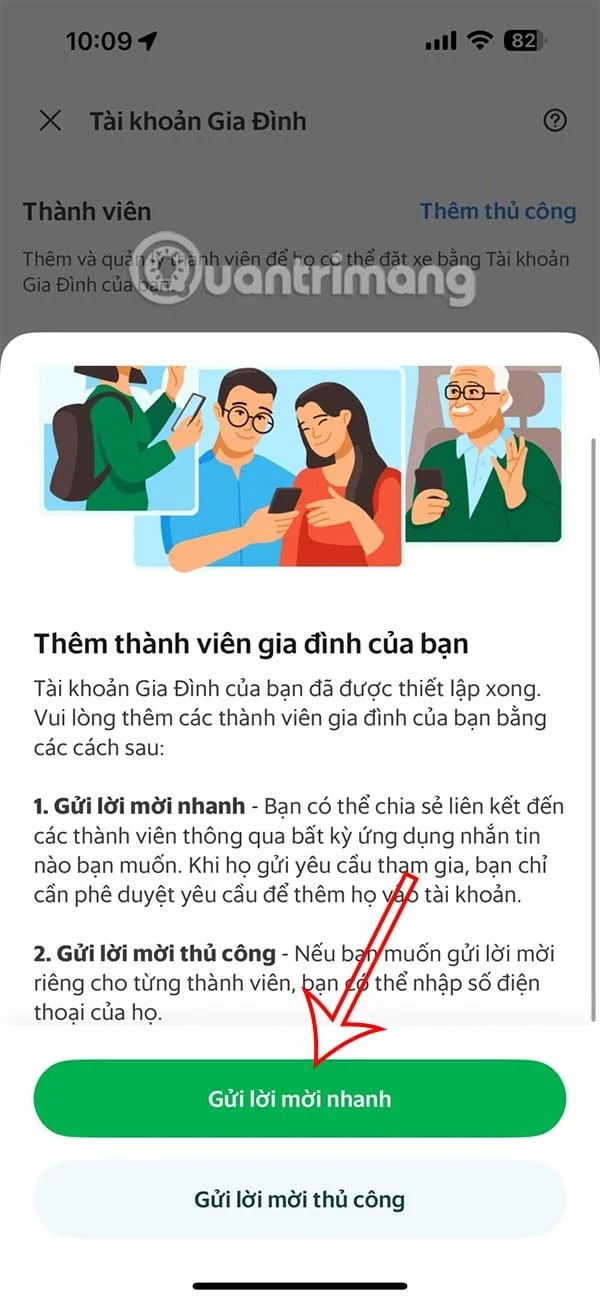
Odată ce a fost adăugat un card de plată, utilizatorii pot atinge Trimite invitație rapidă pentru a trimite un link membrilor familiei sau pot atinge Trimite invitație manuală pentru a introduce direct un număr de telefon.
Membrii care primesc invitația dvs. vor trebui să accepte invitația de a se alătura. Acum, membrii familiei vă pot folosi contul pentru a rezerva curse, pentru a comanda mâncare sau pentru a utiliza alte servicii Grab.
Pasul 4:
Pentru a vă folosi contul de familie în Grab, efectuați tranzacții în aplicație și în metoda de plată, alegeți Familie în loc să utilizați portofelul sau numerarul GrabPay.
Pasul 5:
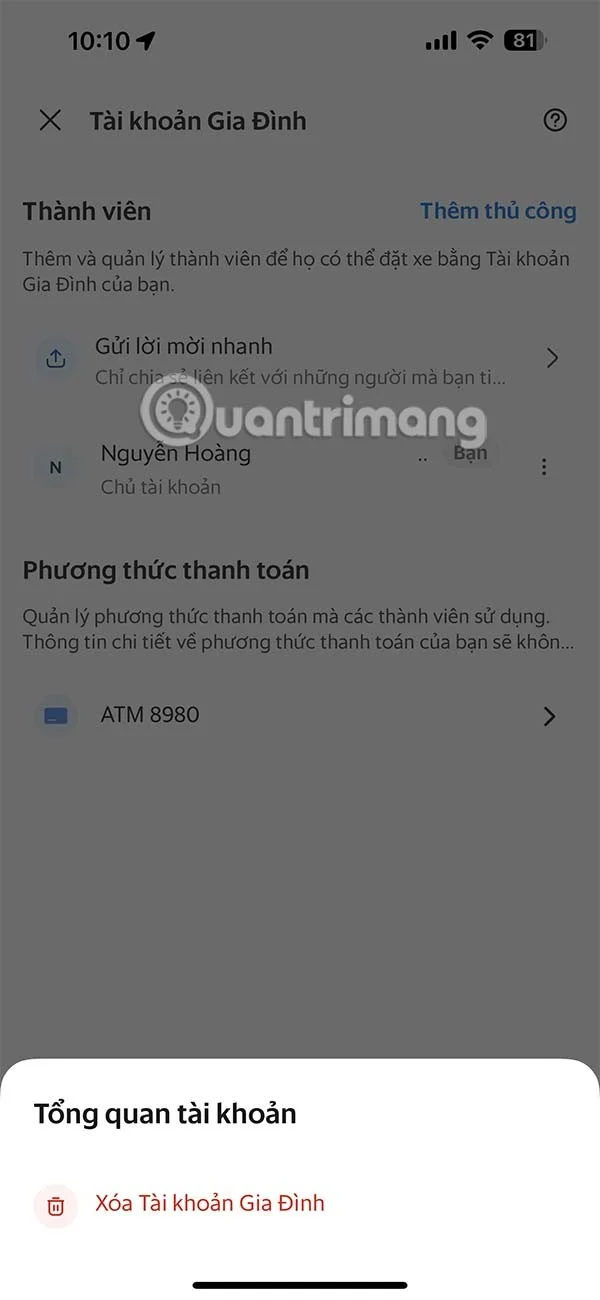
Dacă doriți să ștergeți un cont de familie în Grab, atingeți pictograma cu trei puncte chiar de la numele membrului pe care doriți să-l ștergeți, apoi selectați Ștergeți contul de familie și apoi atingeți pentru a confirma Ștergeți .