Acasă
» Cum să
»
Instrucțiuni pentru inserarea fișierelor audio în notele iPhone
Instrucțiuni pentru inserarea fișierelor audio în notele iPhone
Pe lângă inserarea semnăturilor în notele iPhone , acum puteți introduce fișiere audio în note, puteți adăuga alt conținut audio la note. Această opțiune este extrem de utilă atunci când doriți să înregistrați ceva ca o prelegere direct pentru notele dvs. Iată instrucțiuni pentru inserarea fișierelor audio în notele iPhone.
Cum să inserați un fișier audio în notele iPhone
Pasul 1:
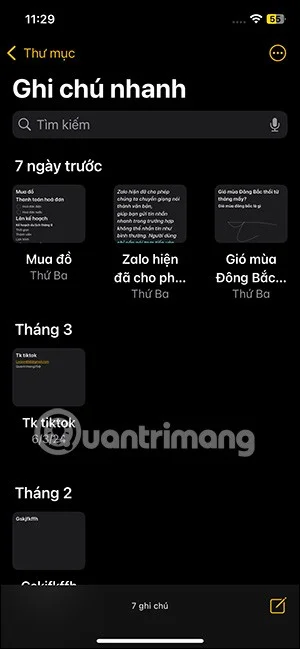
Accesăm aplicația de note ca de obicei, apoi deschidem o notă existentă sau creăm o notă nouă în funcție de solicitarea utilizatorului.
Pasul 2:
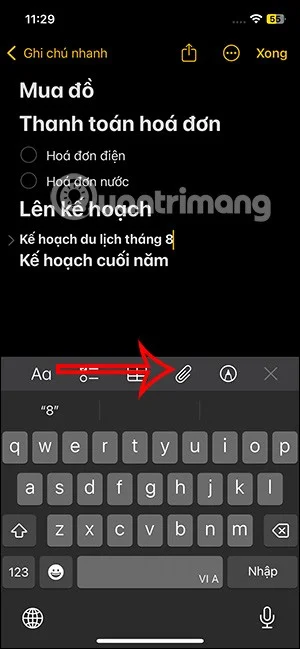
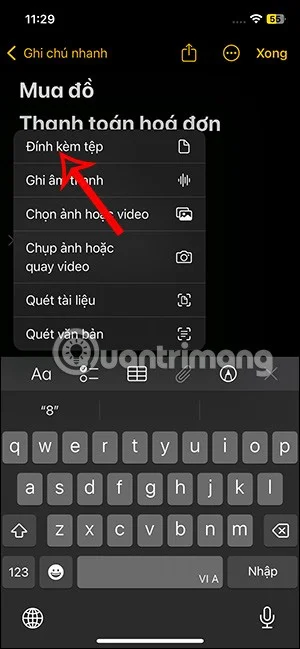
Faceți clic pe locația în care doriți să introduceți fișierul de înregistrare și apoi selectați pictograma atașamentului . Afișați opțiunile de atașare, faceți clic pe Înregistrare audio .
Pasul 3:
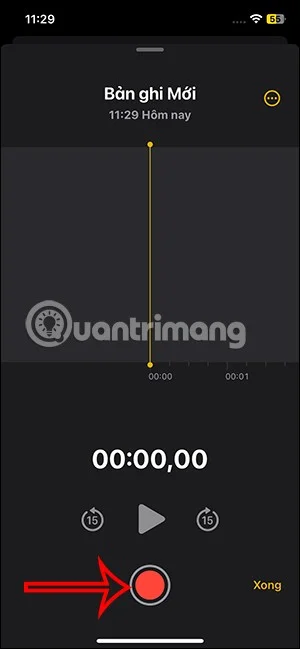
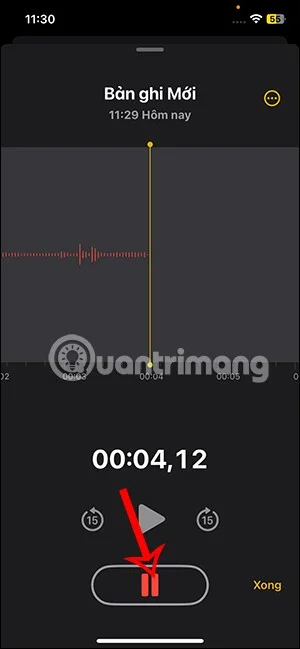
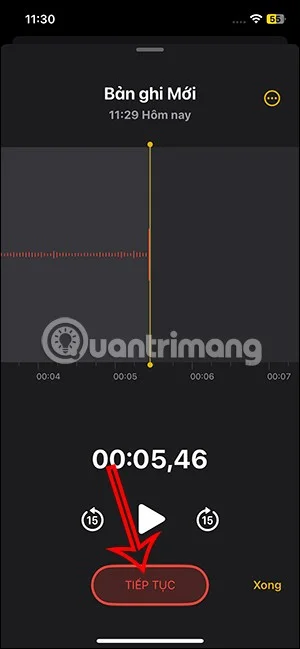
Afișează interfața pentru a putea înregistra direct. Faceți clic pe pictograma cerc roșu pentru a începe înregistrarea . În timpul înregistrării, puteți apăsa butonul de pauză pentru a opri , apăsați Continuare pentru a înregistra audio .
Pasul 4:
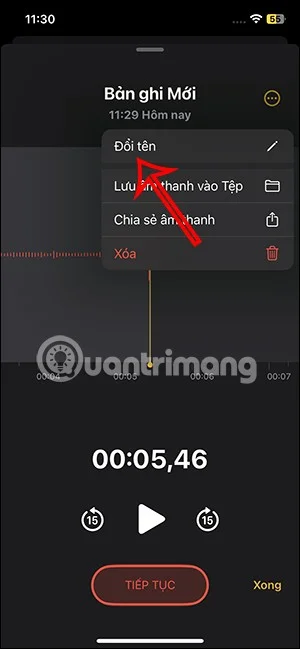
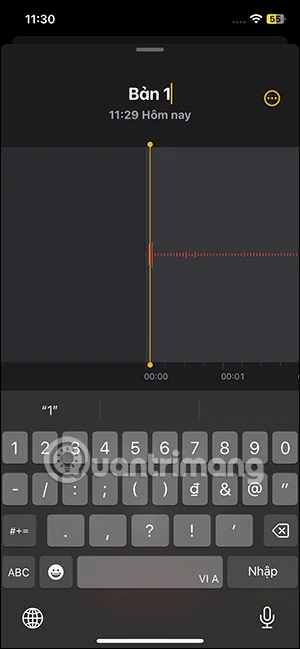
Dacă terminați înregistrarea, apăsați butonul de oprire. Apoi, faceți clic pe pictograma cu 3 puncte din interfața de înregistrare și selectați Redenumiți dacă doriți. Introduceți un nume nou și atingeți Terminat pentru a introduce înregistrarea în notă .
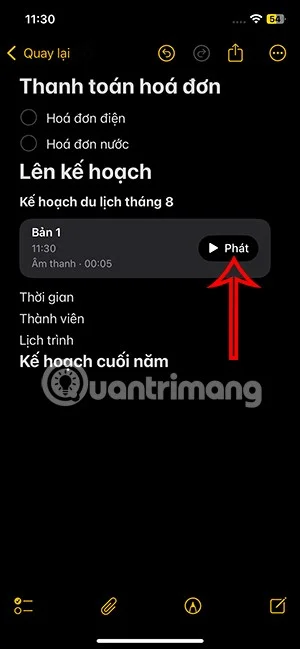
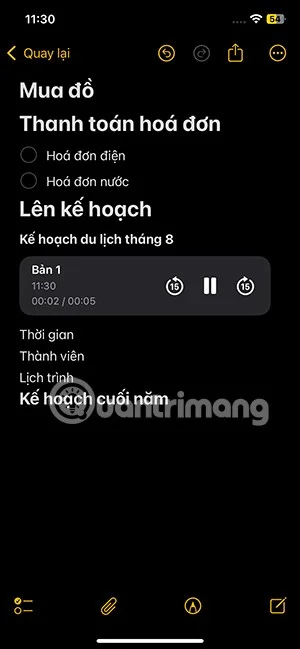
Acum veți vedea fișierul de înregistrare în notă așa cum se arată. Atinge Redare pentru a asculta înregistrarea din notă.
Pasul 5:
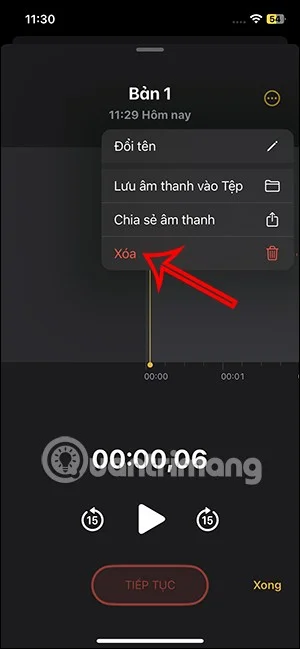
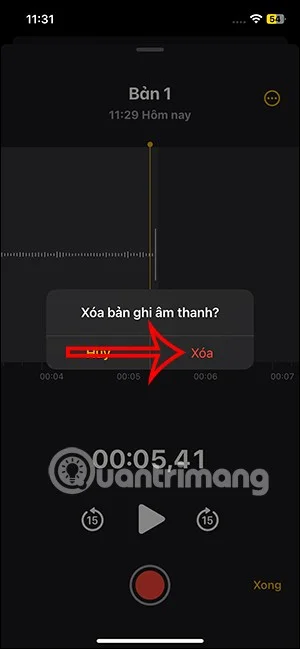
Dacă doriți să ștergeți fișierul de înregistrare din notele iPhone , faceți clic pe fișierul de înregistrare , selectați pictograma cu 3 puncte , apoi selectați Ștergere . Apoi faceți clic pe Ștergere pentru a fi de acord . În plus, avem opțiunea de a salva fișierul de înregistrare în Fișiere sau de a-l partaja dacă dorim.
Deci ați șters fișierul audio din notele de pe iPhone.