Faceapp este o aplicație de editare a feței extrem de fierbinte în acest moment. În acest articol, WebTech360 vă va ghida cum să instalați și să utilizați această aplicație chiar pe PC folosind un emulator cu pași extrem de simpli.
Instrucțiuni pentru instalarea și utilizarea Faceapp folosind un emulator pe PC
În primul rând, trebuie să descărcați și să instalați un emulator Android pentru PC precum Nox Player, Bluestack, LDPlayer... Instrucțiunile de mai jos folosesc LDPlayer, și alți emulatori au aceeași metodă.
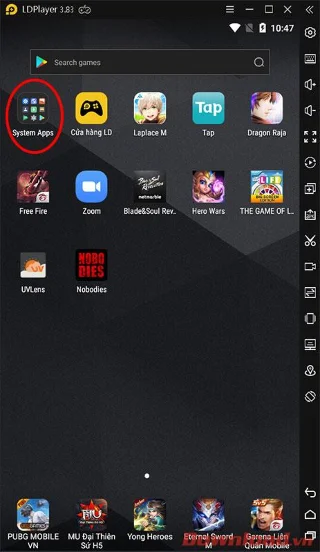
După descărcare și instalare, deschideți emulatorul și selectați secțiunea Aplicații de sistem.

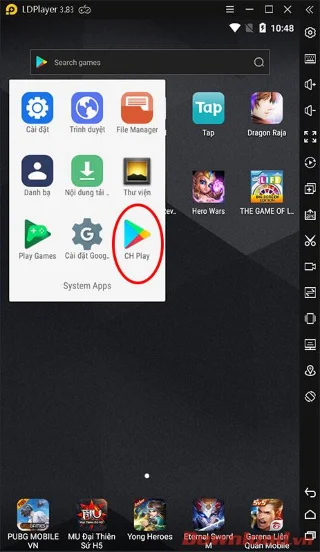
Apoi selectați CHPlay .

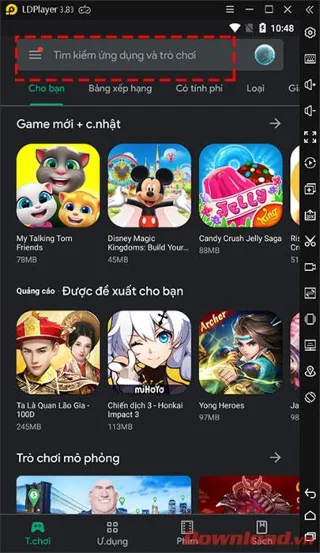
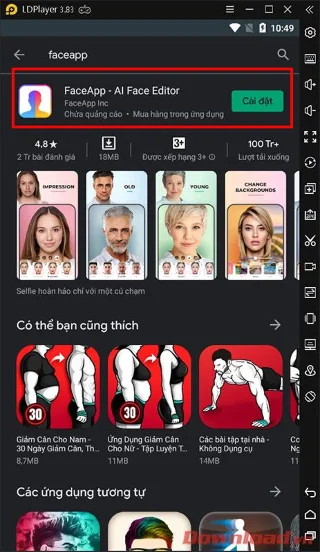
În magazinul CHPlay, faceți clic pe Căutare aplicații și jocuri.

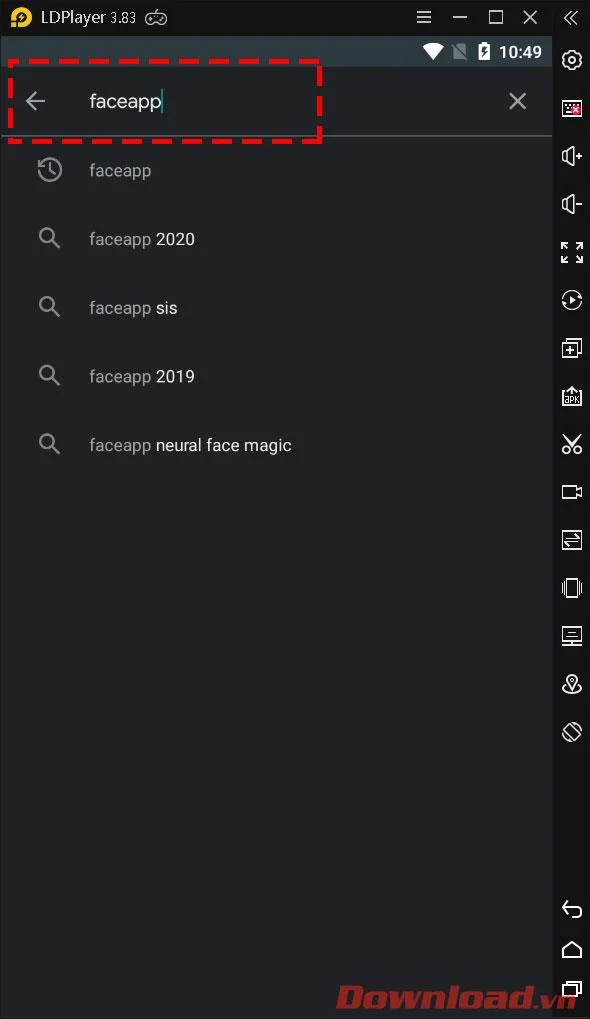
Introduceți în caseta de căutare termenul faceapp.

Va apărea aplicația, faceți clic pe butonul Instalare.

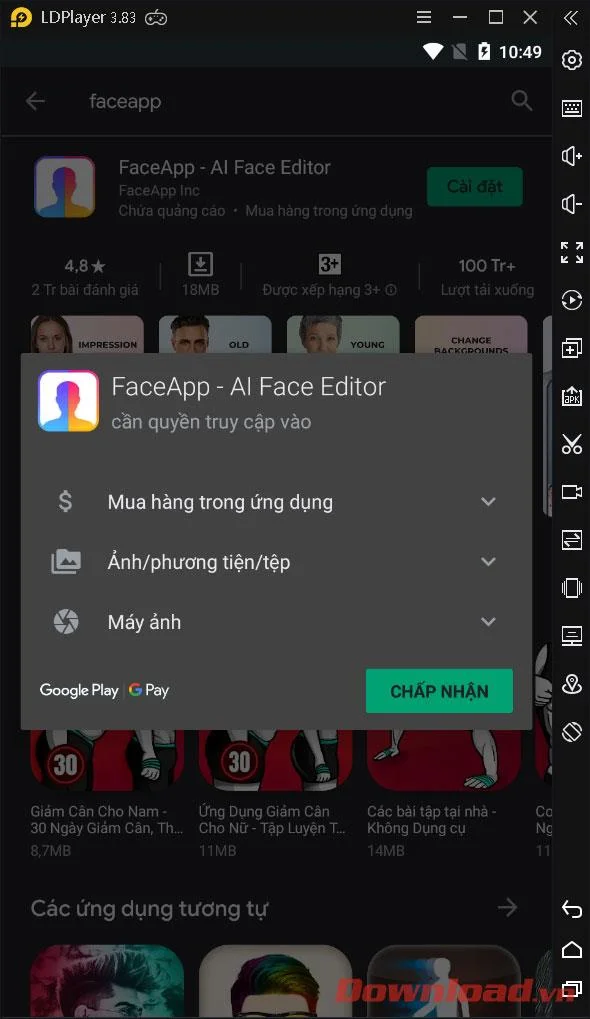
Apare panoul de permisiuni de acces, faceți clic pe Accept .

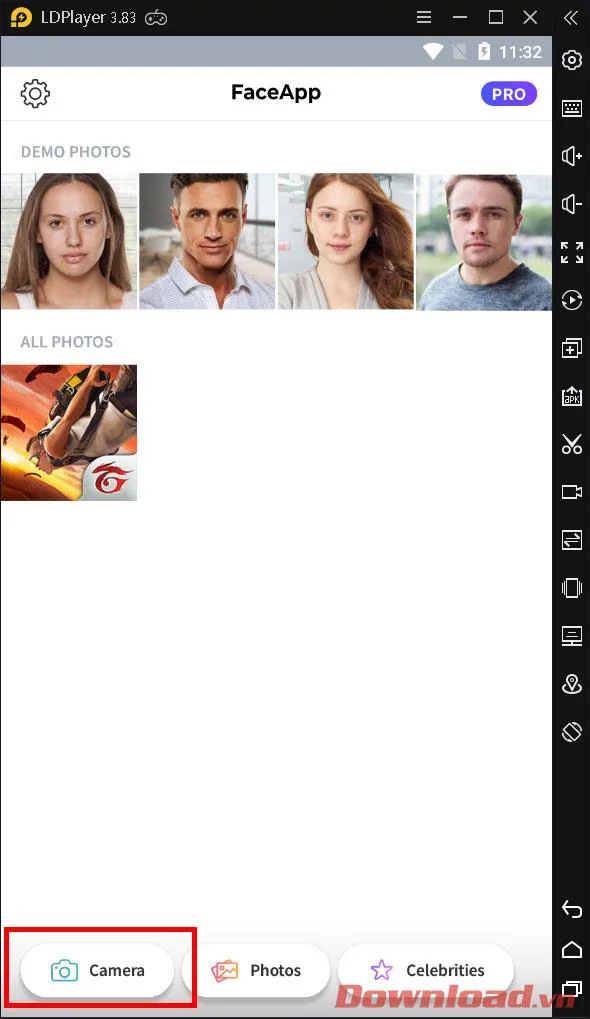
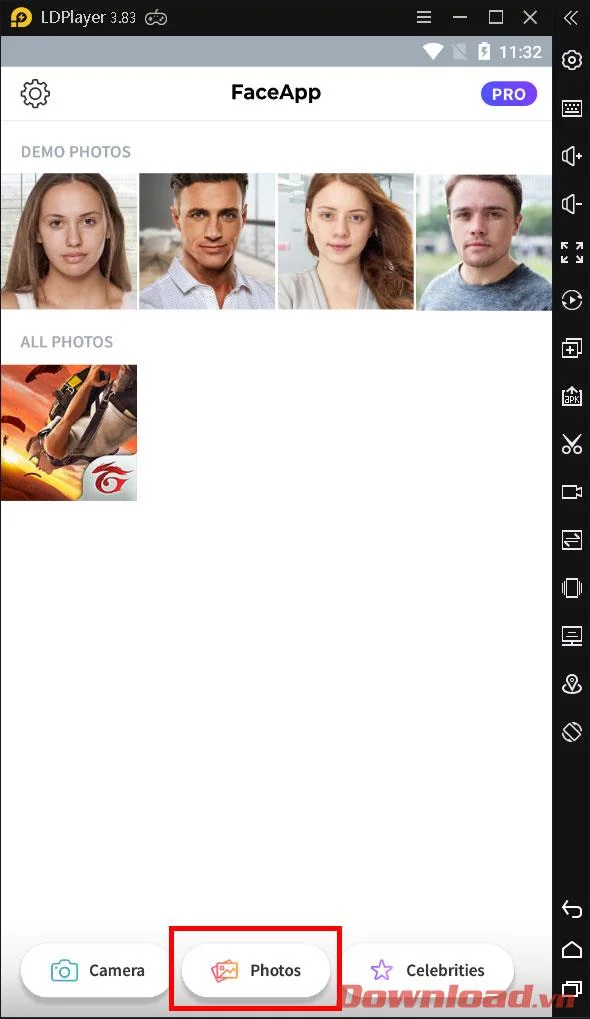
După finalizarea instalării, deschidem aplicația. Pentru a adăuga o fotografie în aplicație și a crea un efect, aveți 2 opțiuni: Adăugați o fotografie folosind camera computerului și de pe ecran sau adăugați o fotografie din biblioteca disponibilă.
Pentru a adăuga o fotografie de pe cameră sau din ecran, selectați butonul Cameră de pe ecranul principal.

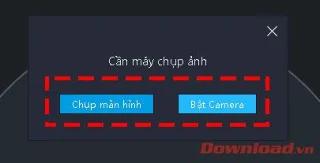
Acum va apărea o casetă de dialog, aveți 2 opțiuni:
- Captură de ecran: faceți o fotografie a feței dvs. de pe ecranul computerului. În acest moment, va apărea un pătrat pentru a face o fotografie.
- Porniți camera: apăsați acest buton pentru a face fotografii direct de pe camera computerului sau laptopului dvs.
După ce ați făcut o fotografie care vă place, apăsați butonul de fotografie din partea de jos a ecranului.

În plus, puteți face și fotografii din biblioteca disponibilă pe dispozitiv făcând clic pe butonul Fotografii și apoi selectând fotografia pe care doriți să o utilizați.

Vă doresc succes!